13 апреля и 14 апреля в рамках «Вечерней школы Слёрма по Кубернетес» мы провели два вебинара по Docker. Если изучать Kubernetes с нуля и в дальнейшем работать с ним, необходимо знать основы Докера.
Тема первого вебинара: «Что такое Docker. Основные команды cli, образ, Dockerfile»
Тема второго вебинара: «Docker-compose, Использование Docker в CI/CD. Лучшие практики по запуску приложений в Docker»
Занятия провёл Марсель Ибраев, инженер Southbridge, Certified Kubernetes Administrator — 6 лет администрирования различных проектов в Southbridge, включая Kubernetes-инсталляции.
3:30 — Введение.
8:12 — Монолитная эра.


10:55 — Разница виртуалки и контейнера.
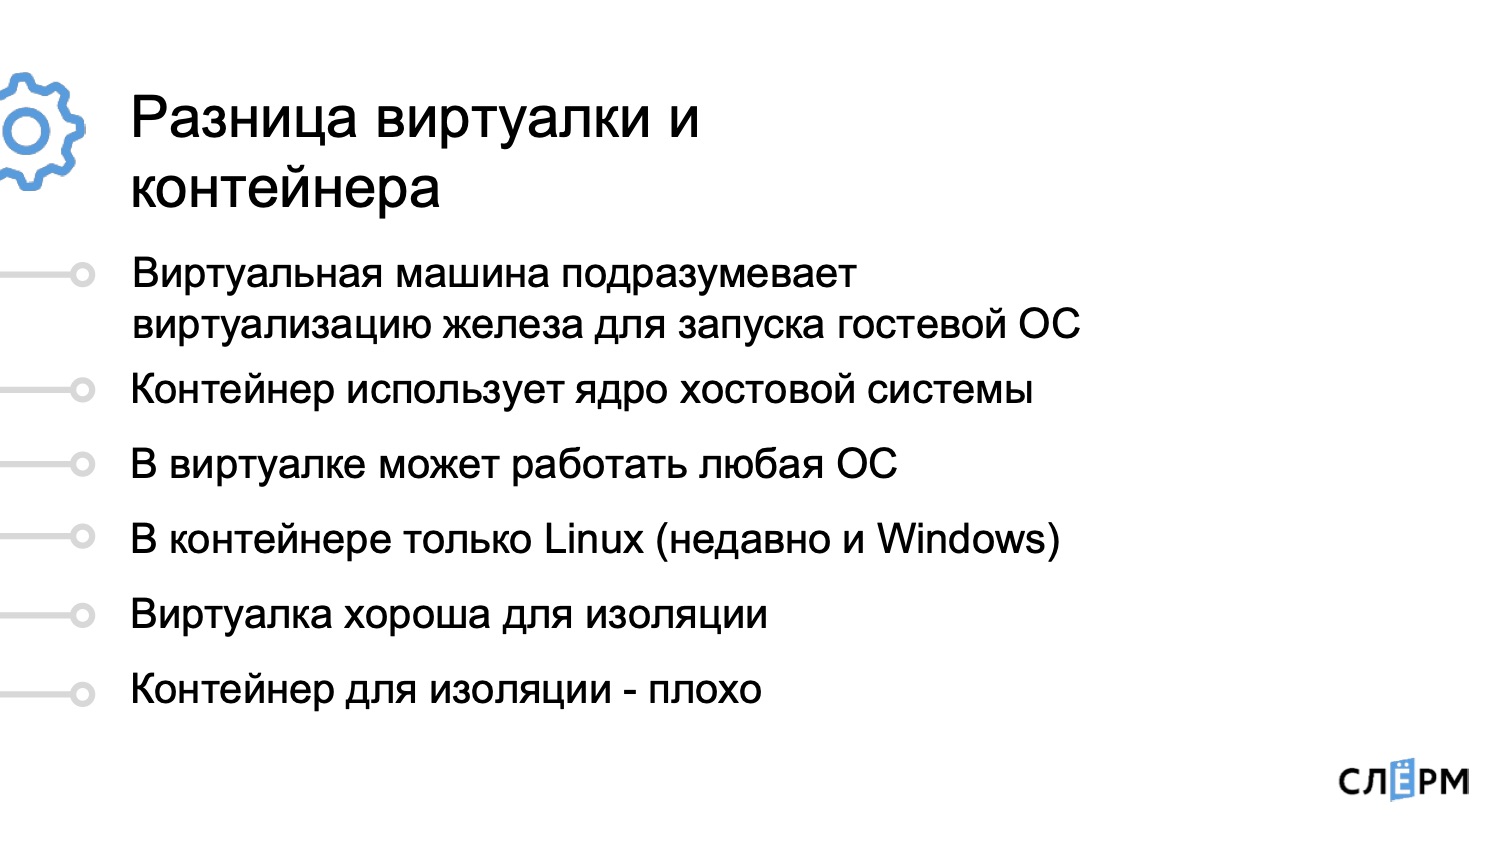
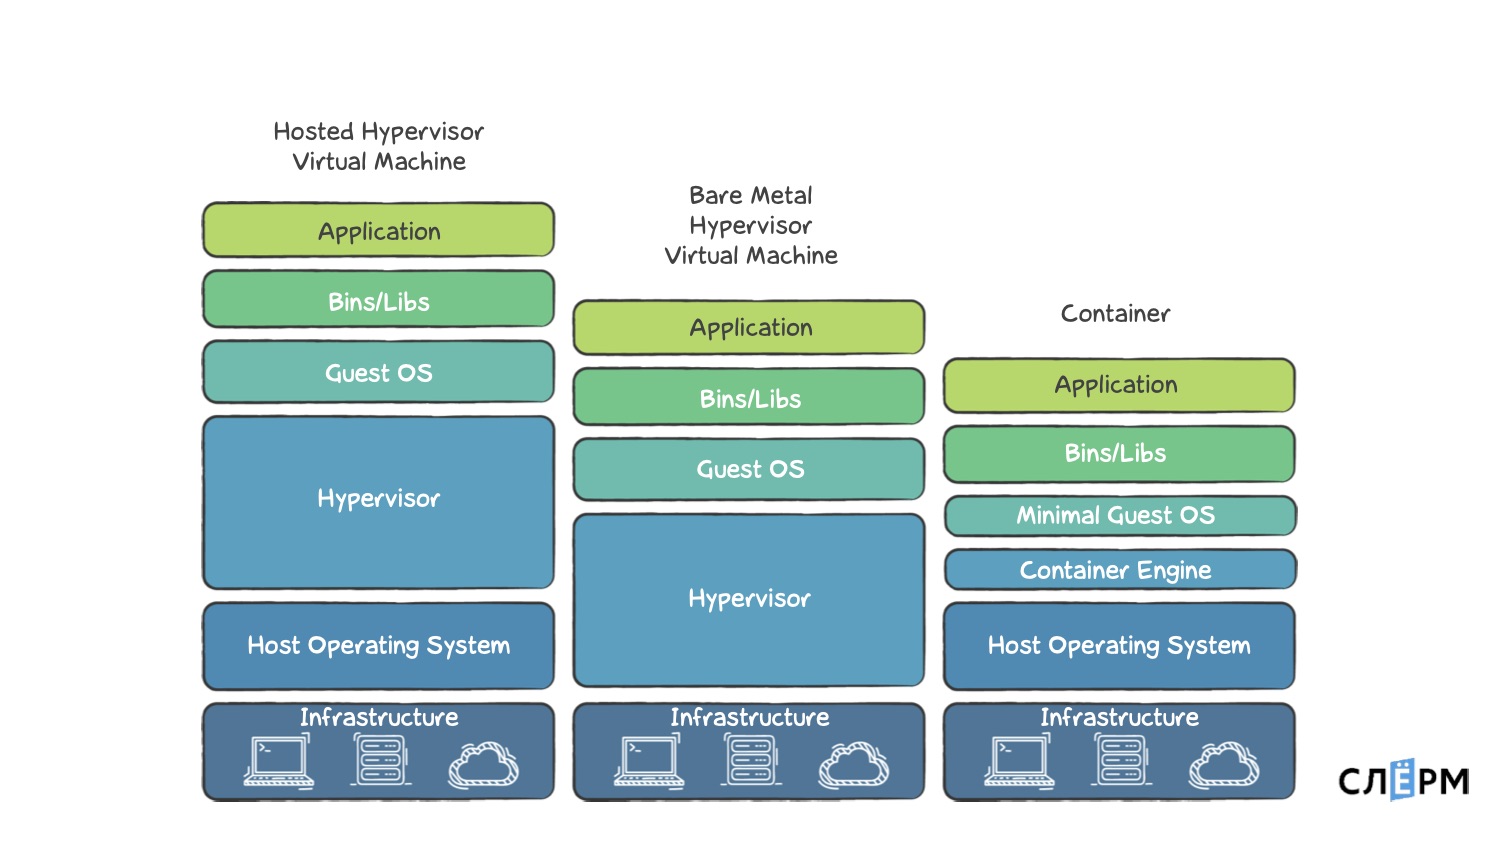

17:24 — Эра контейнеров.

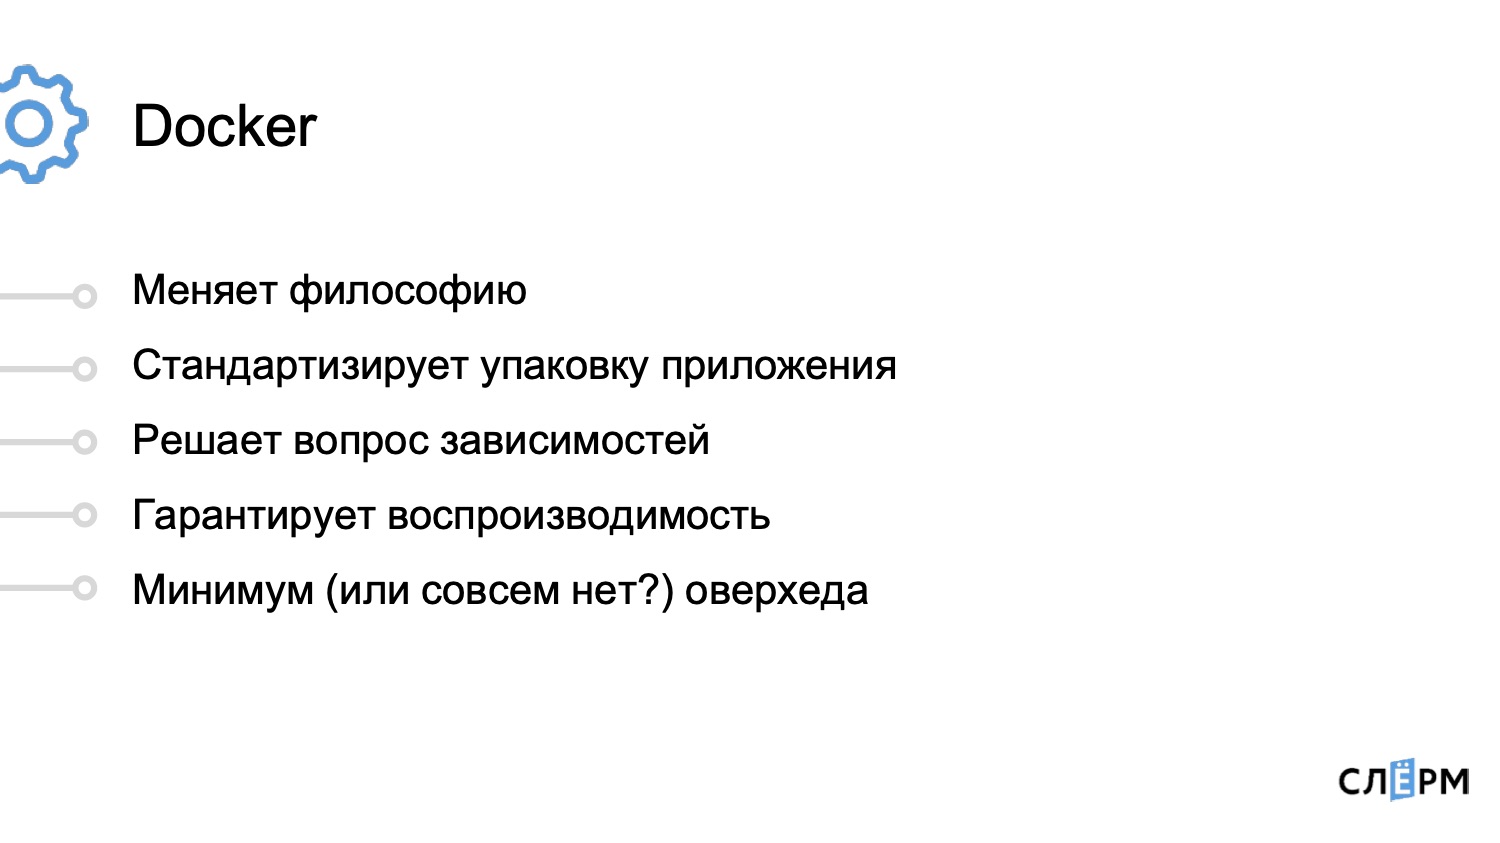
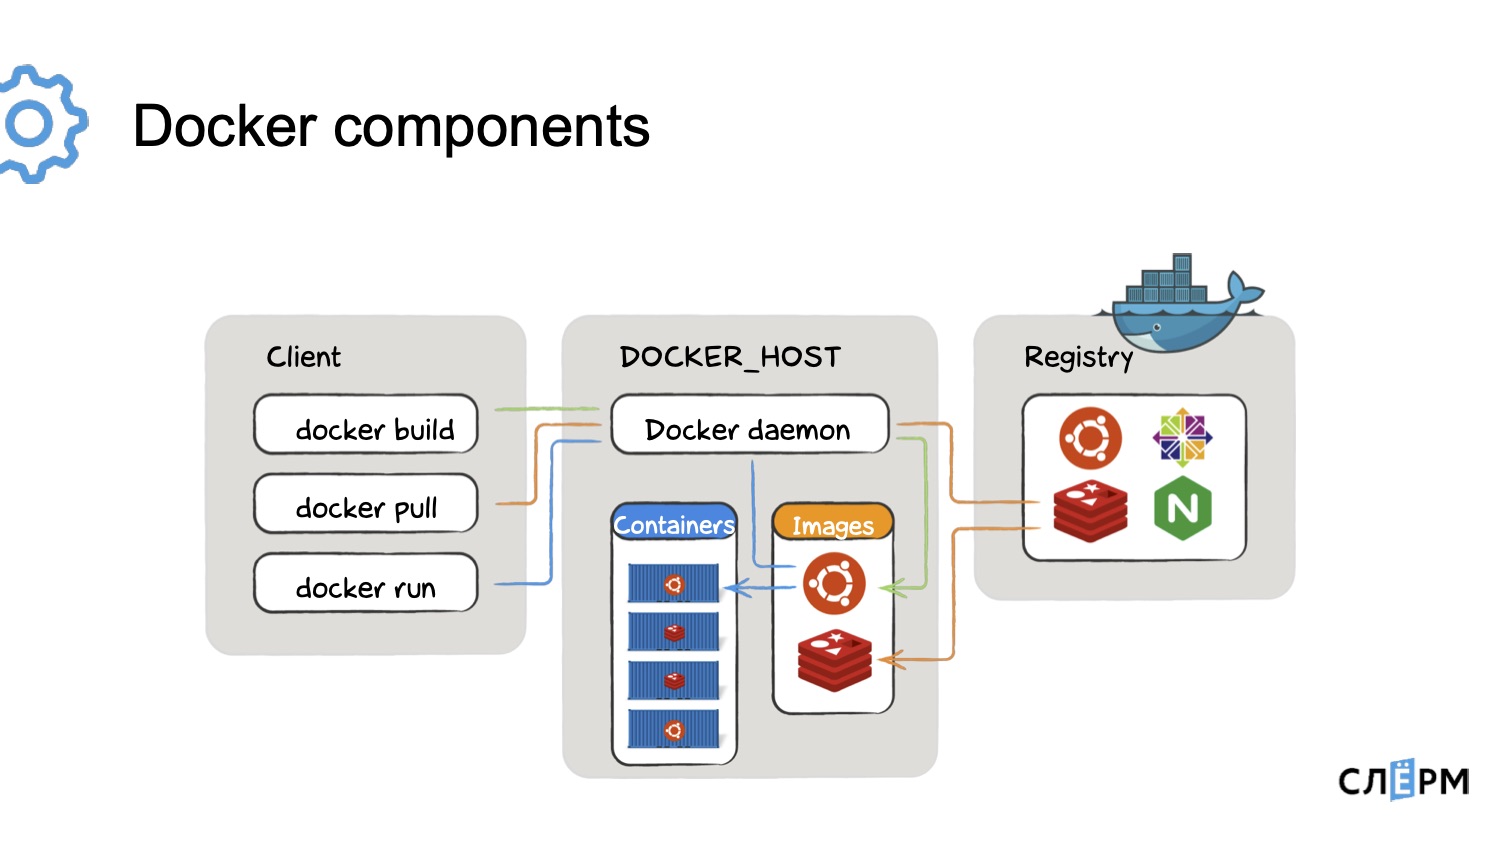
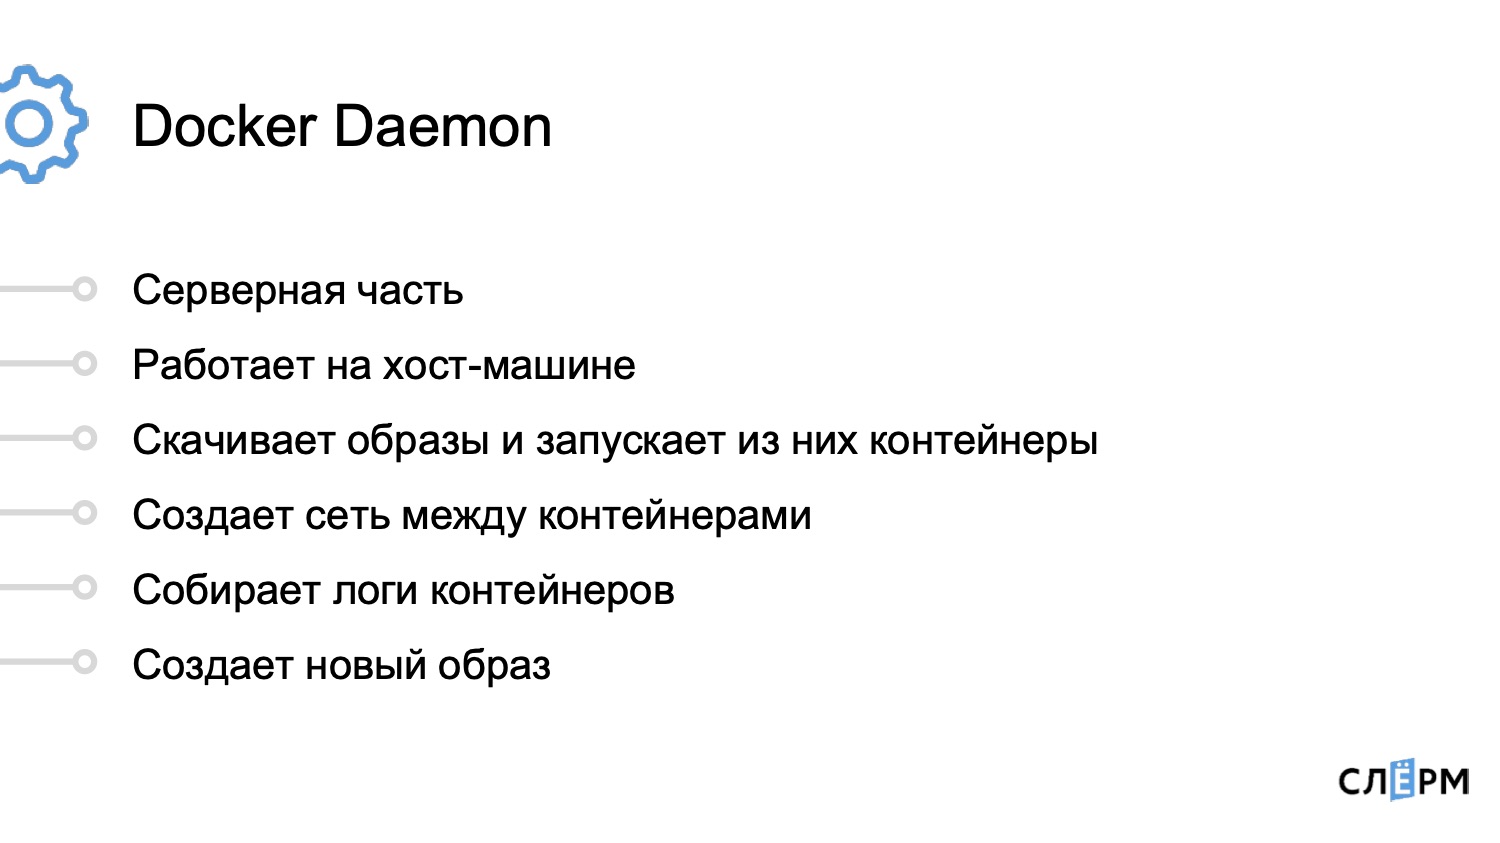
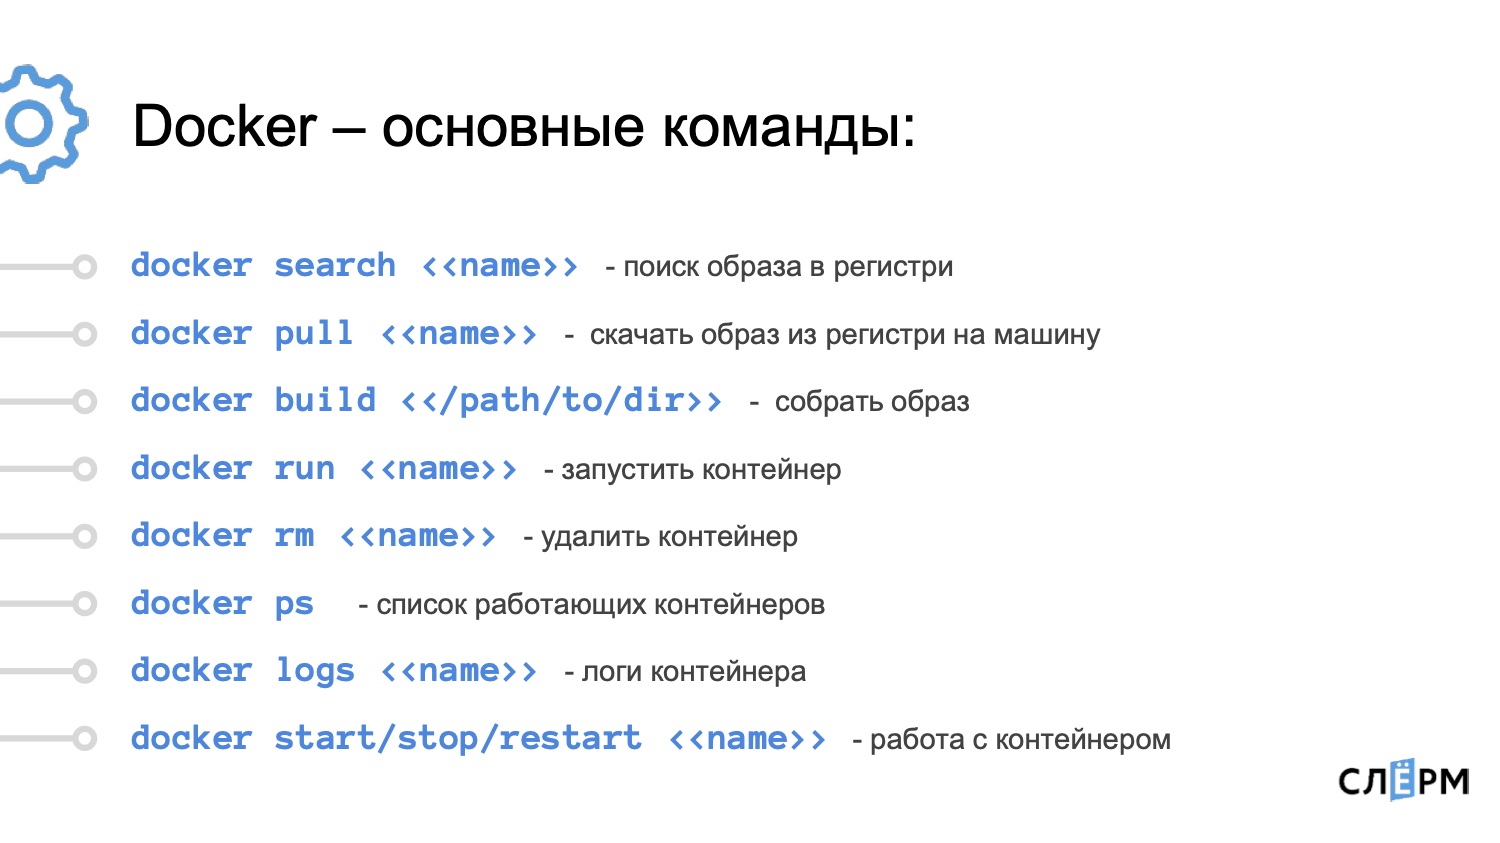
27:40 — Dockerfile.
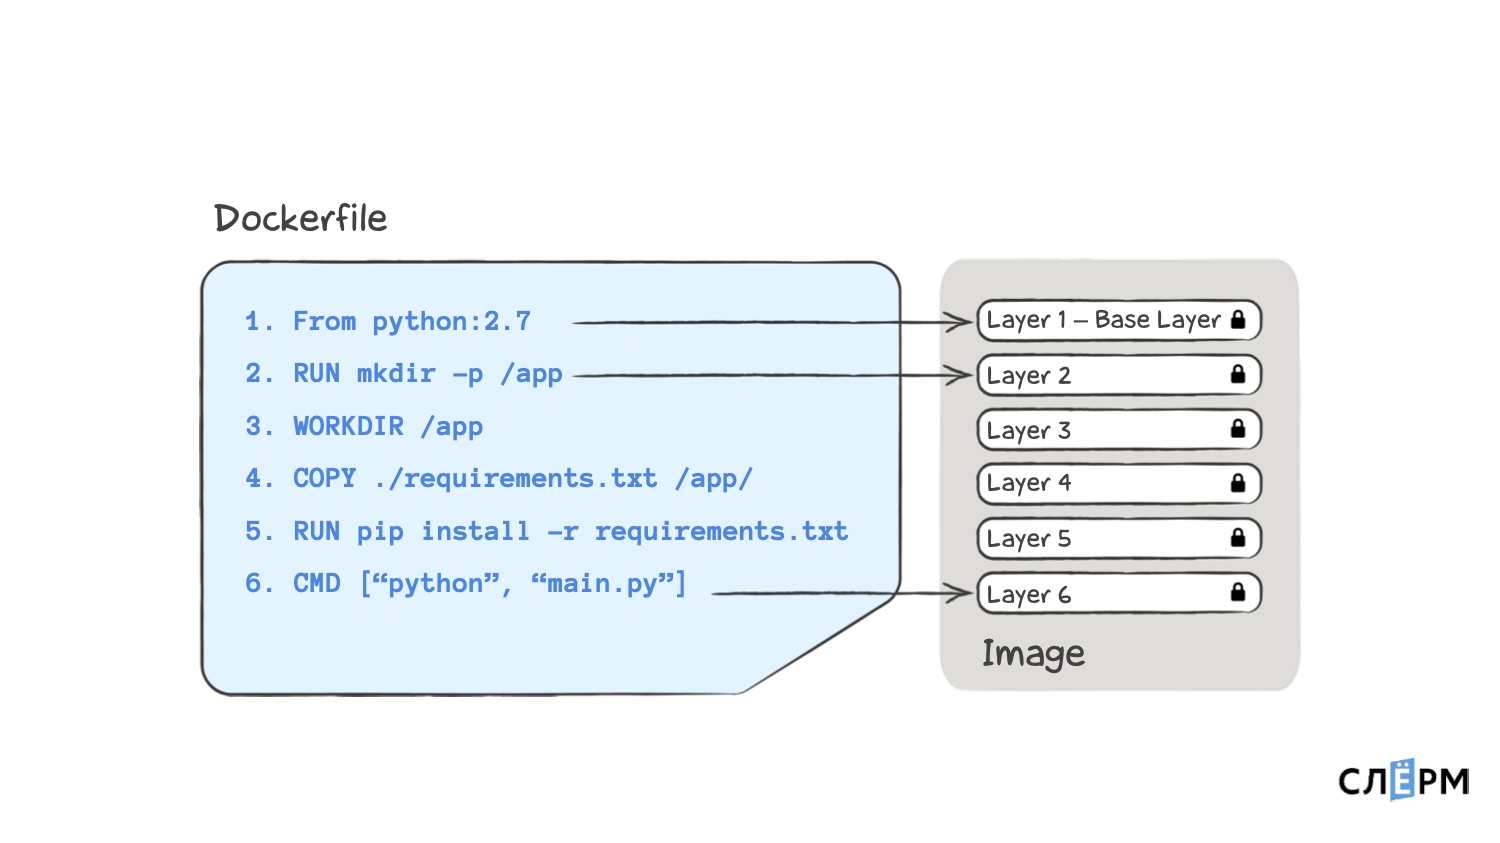
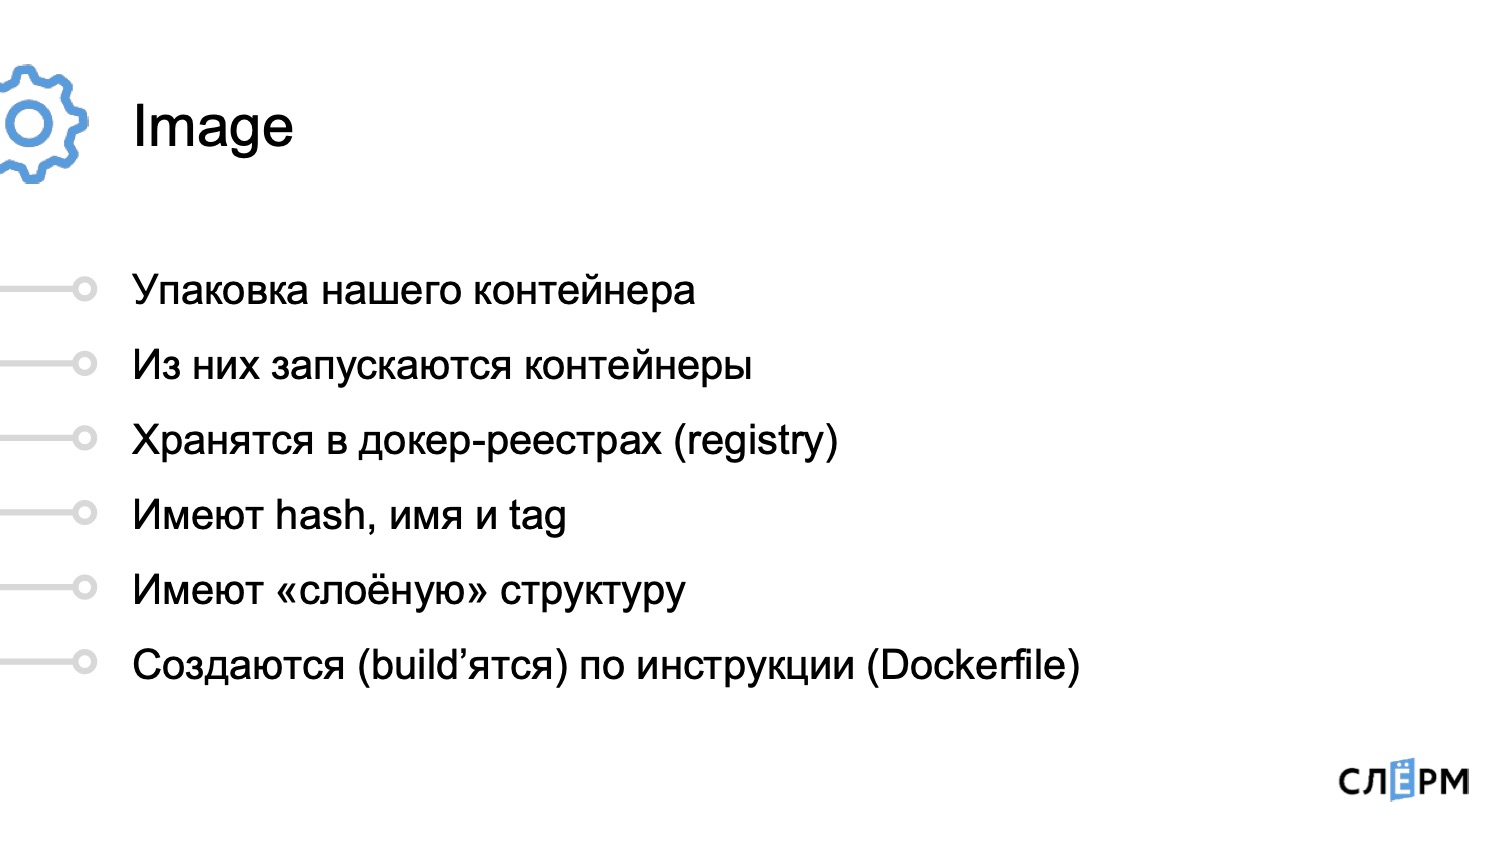
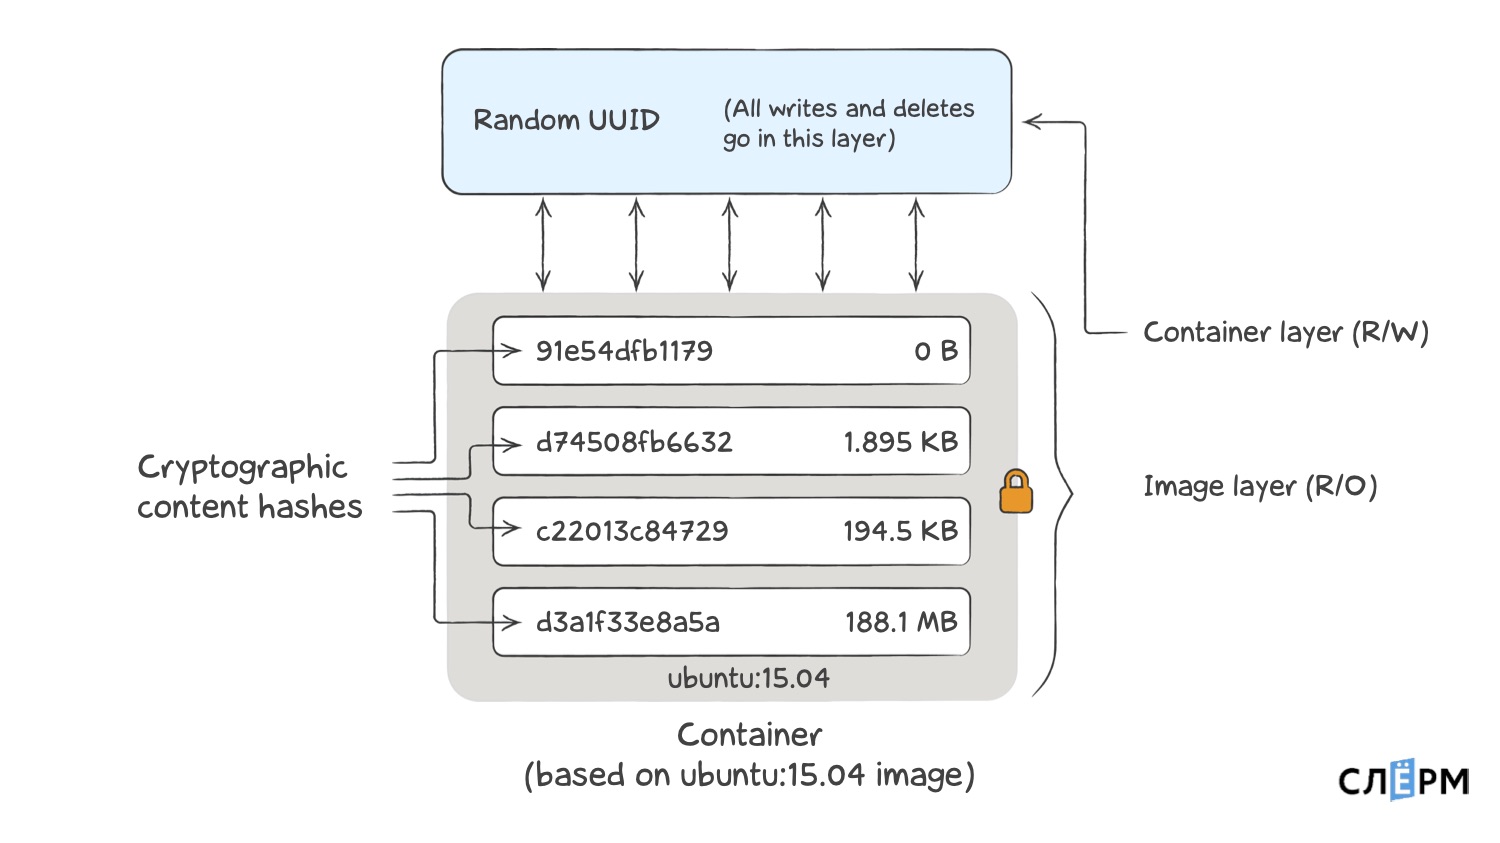
29:47 — Docker образы.

01:14:18 — Домашнее задание.
01:16:31 — Ответы на вопросы.
04:38 — Введение.

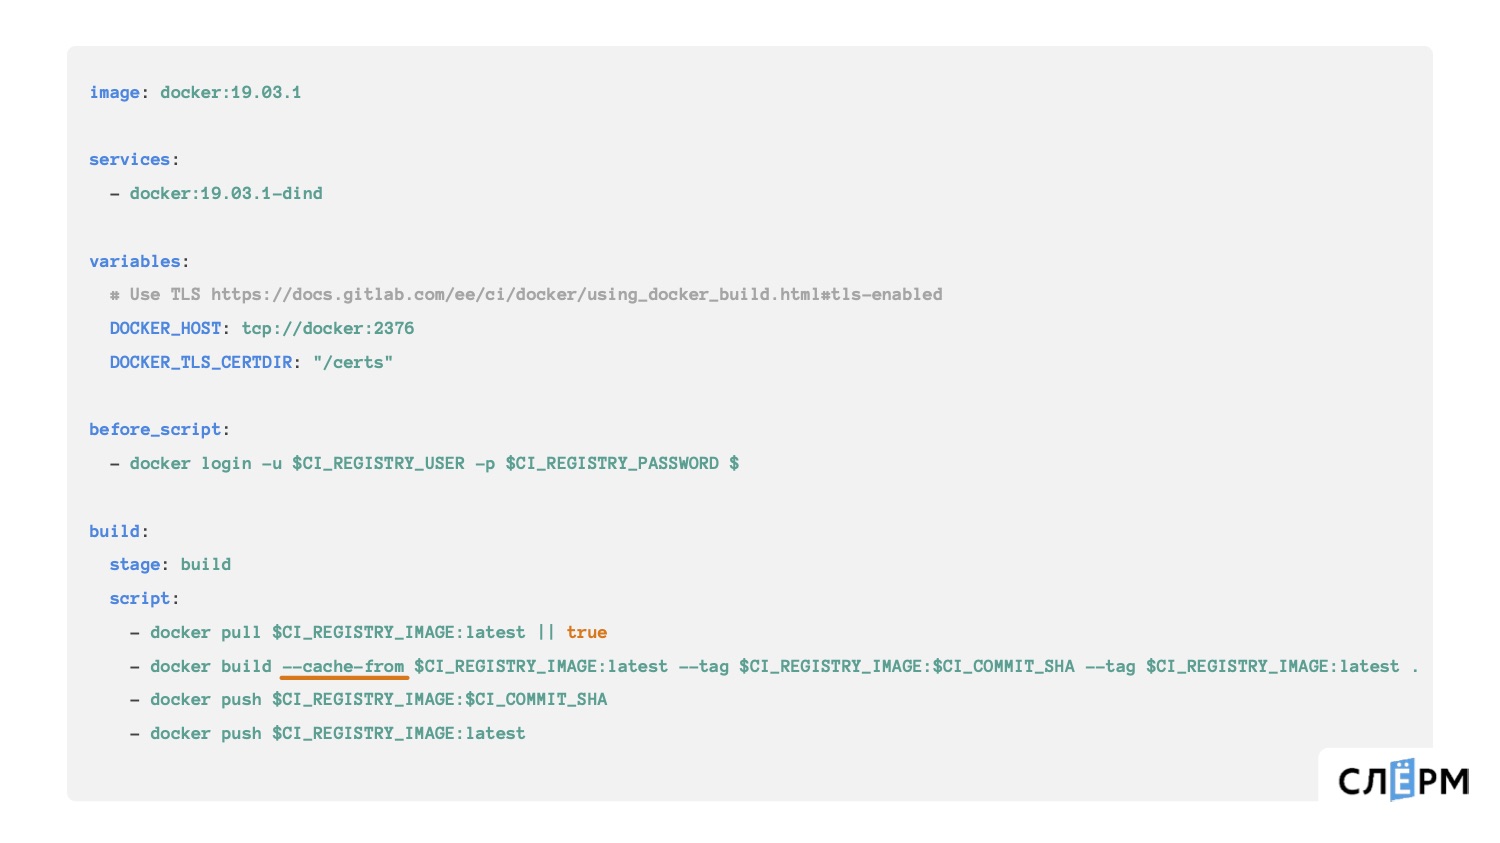
07:45 — Best practice.

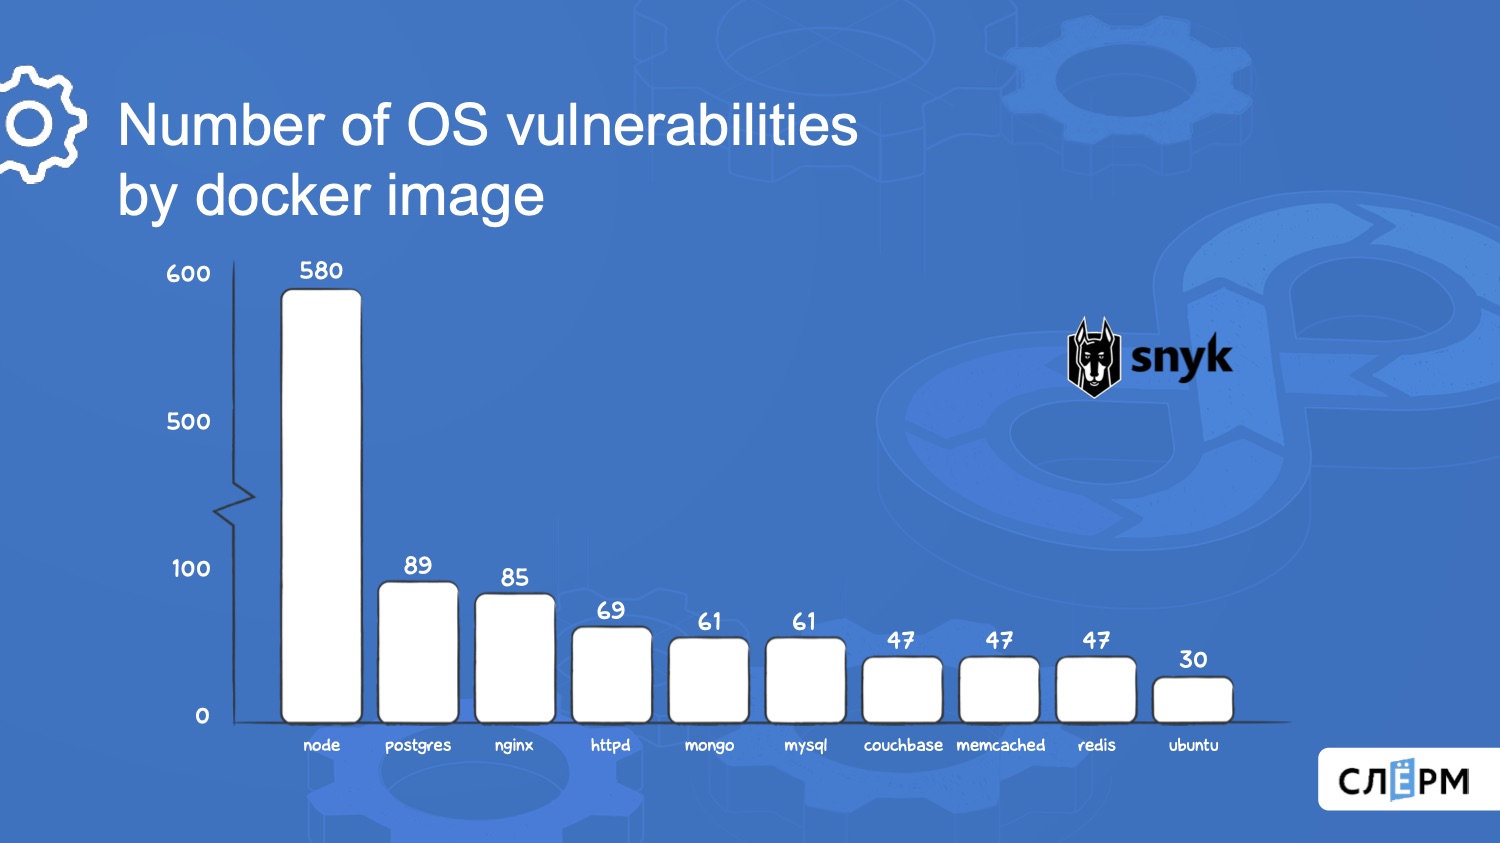
41:10 — Усиливаем контроль и безопасность.

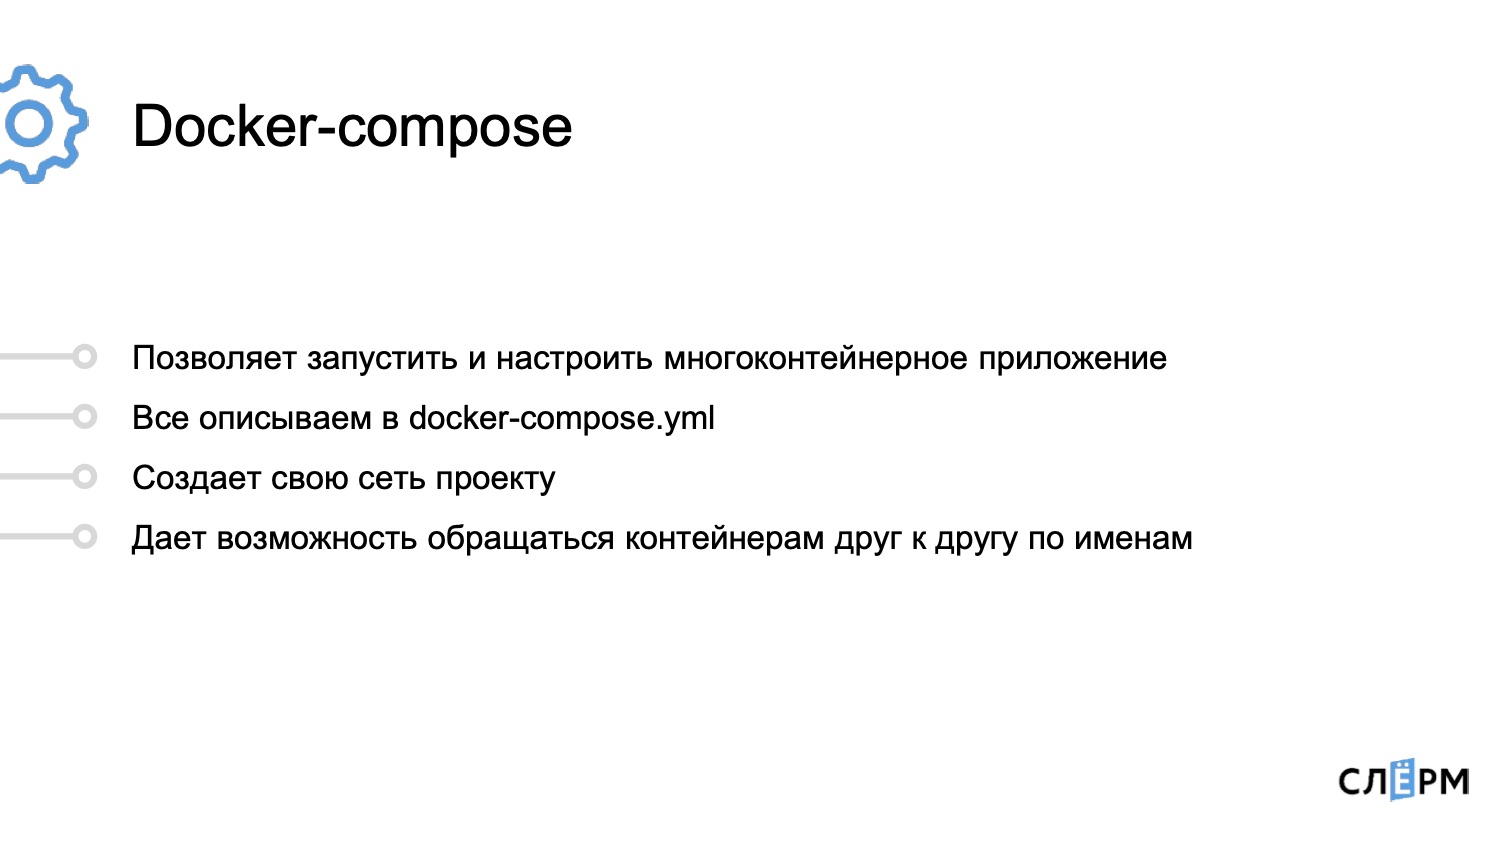
46:59 — Docker-compose.



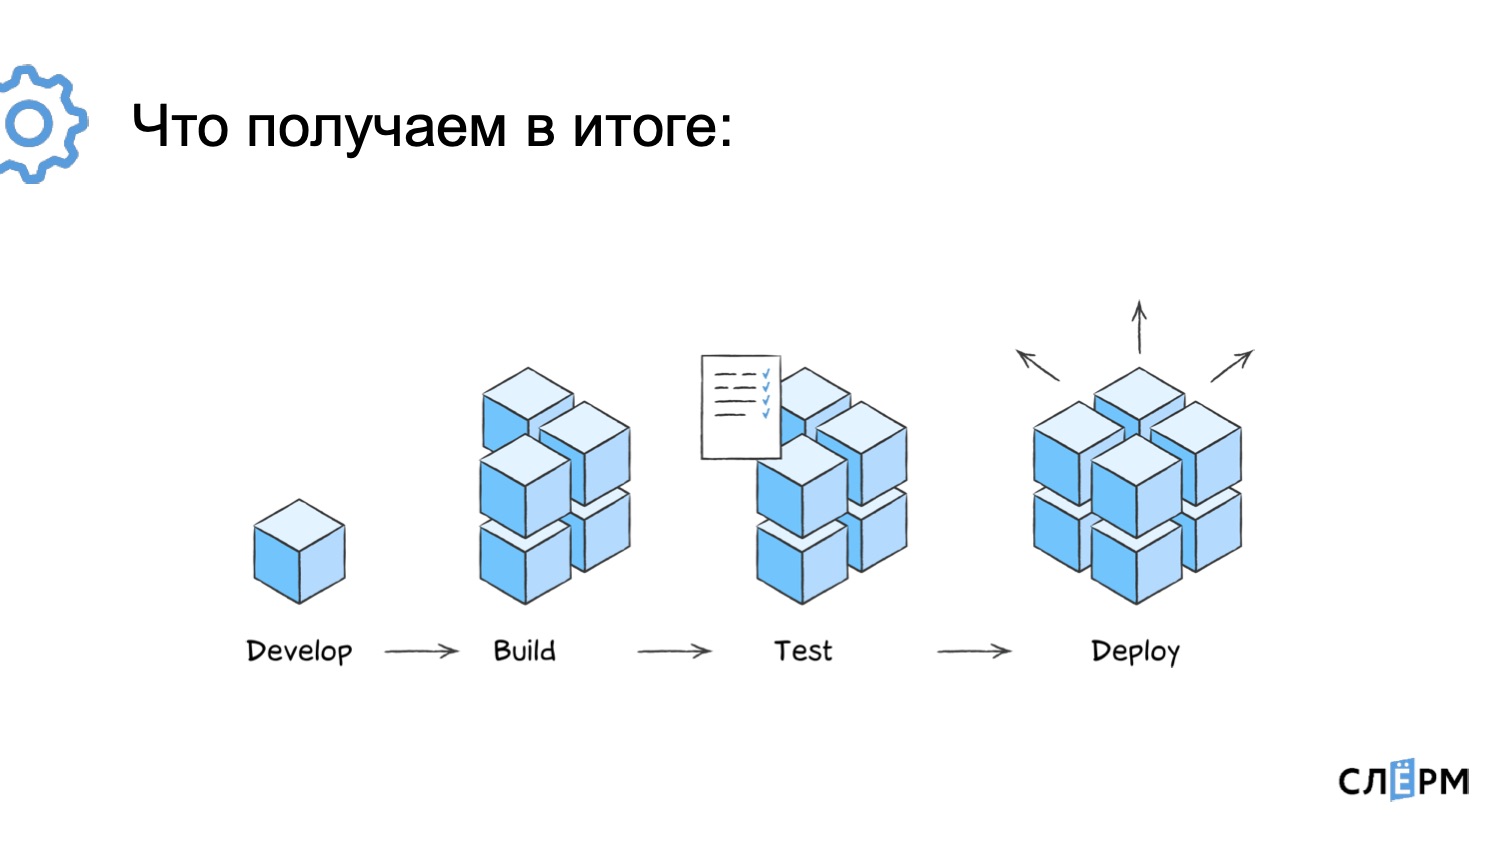
01:11:12 — CI/CD.
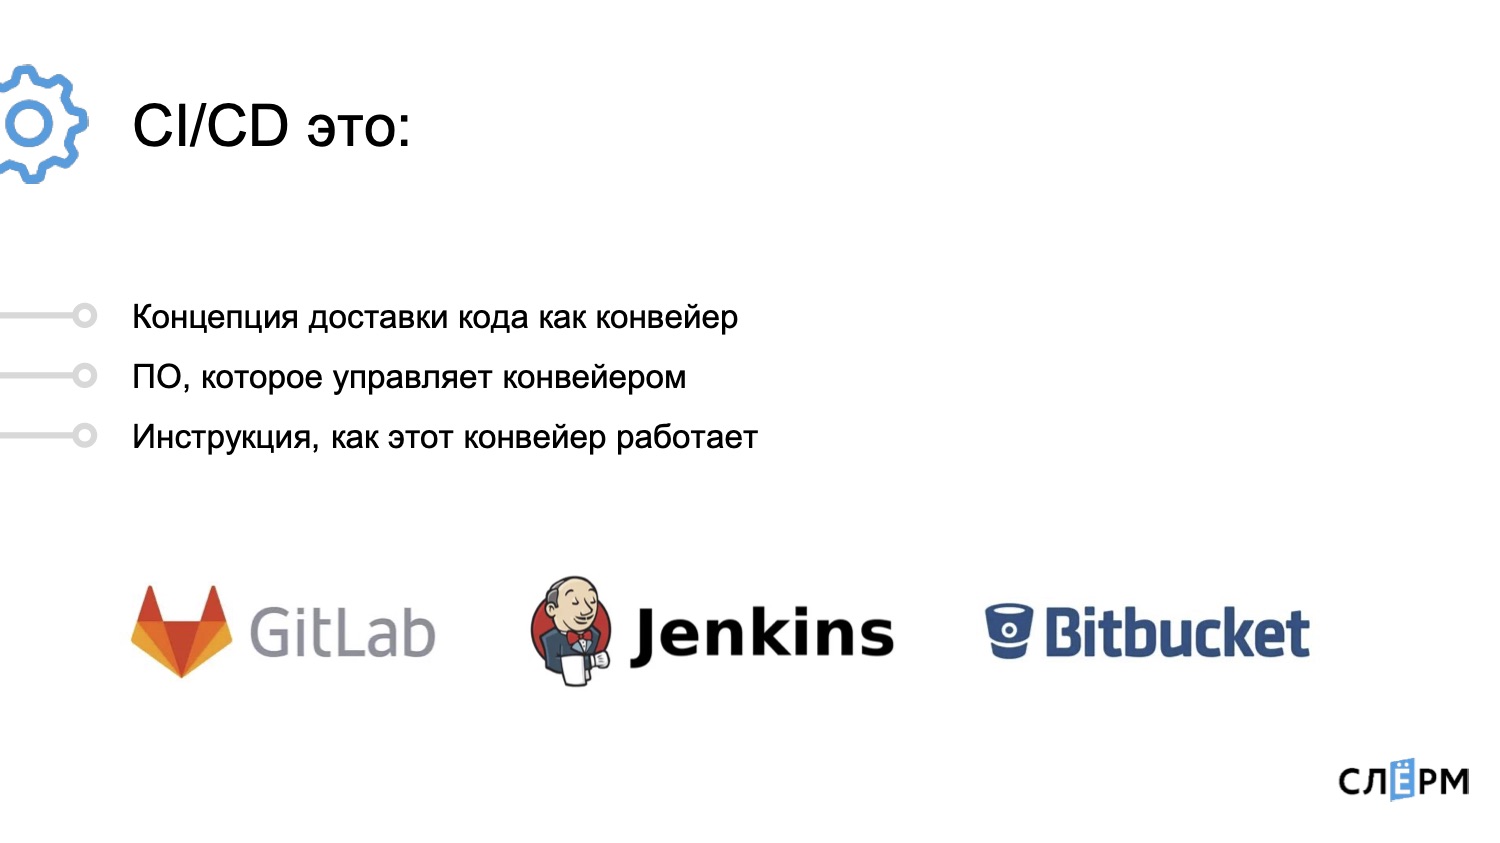

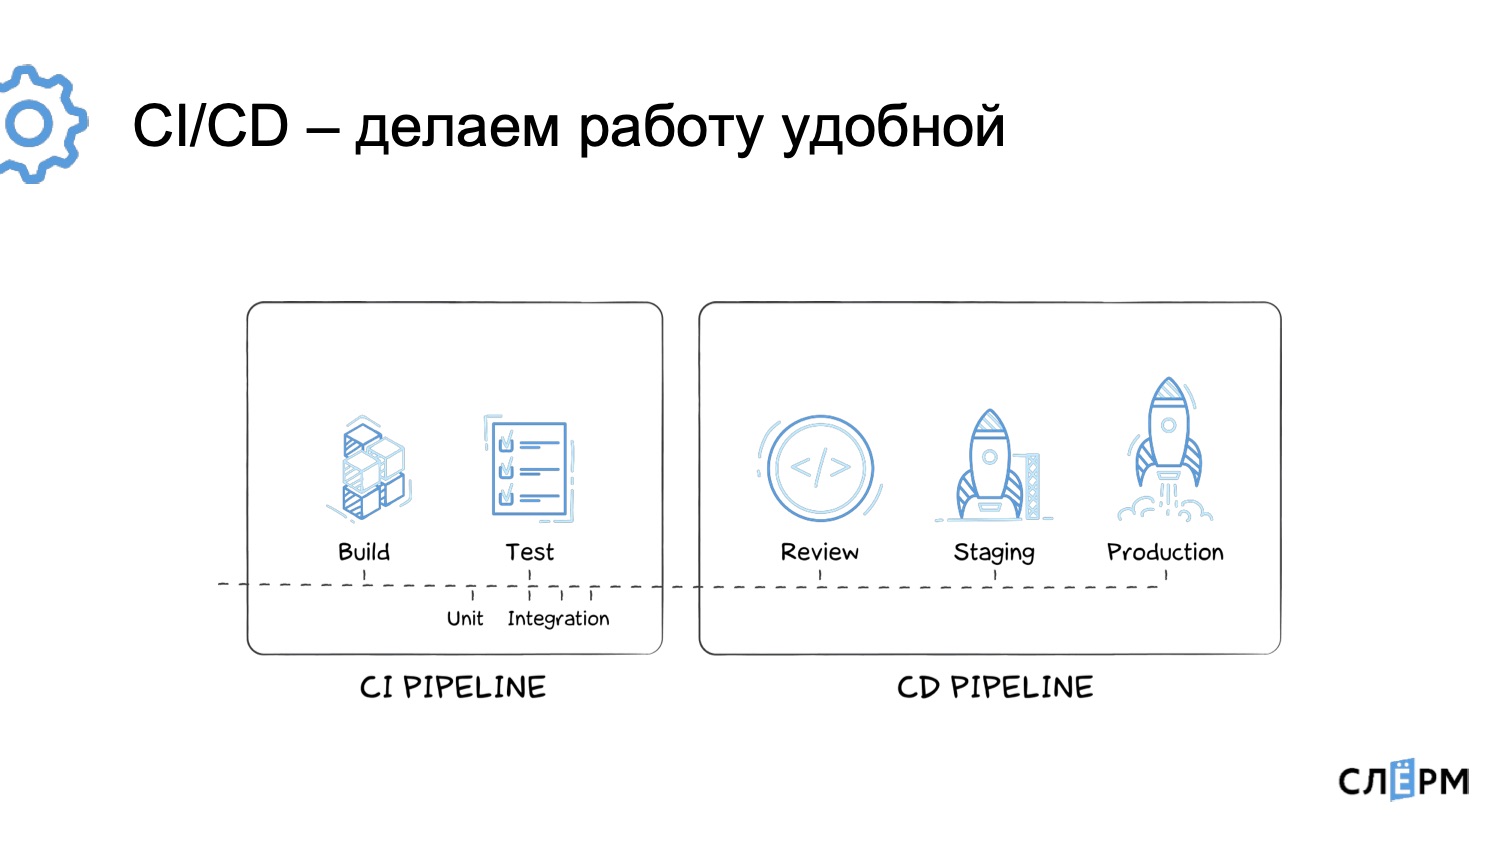
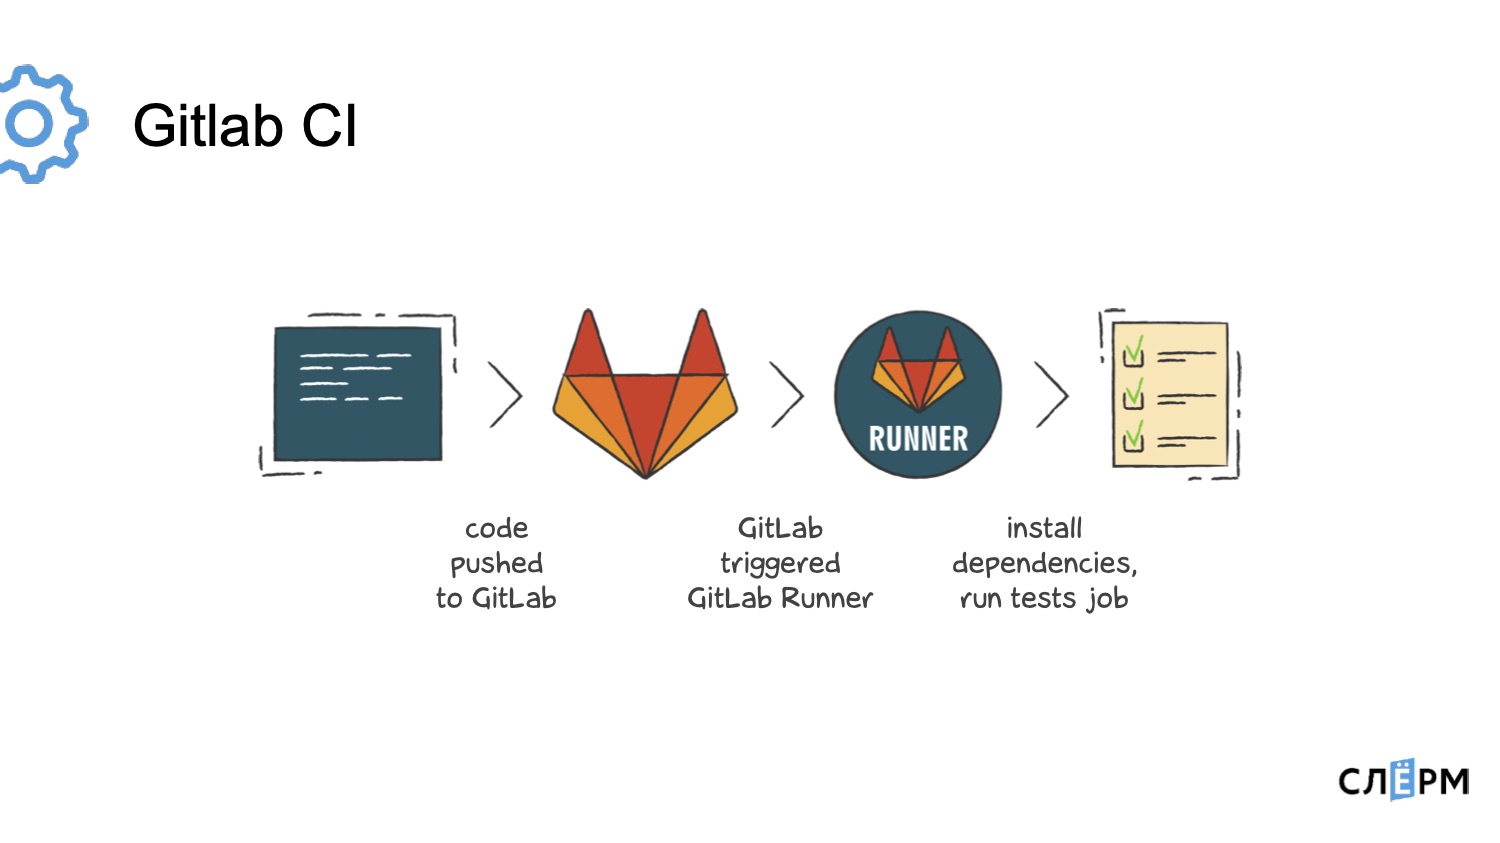
01:16:40 — Gitlab CI.
01:39:31 — Домашнее задание.
01:41:30 — Ответы на вопросы.
Обратная связь
Наш подход в курсах — быстро придумывать, быстро запускать, быстро реагировать. И потому обратная связь для нас крайне важна. После каждого вебинара мы проводим опрос — и либо делаем необходимые изменения в программе курса, либо поясняем, почему у нас что-то работает именно так, а не иначе.
В процессе обработки обратной связи после первого вебинара по Докер пришёл важный отзыв, который затронул интересную тему:
Вопрос: Вызывает большой вопрос постоянная работе в консоли из-под root’а. Я понимаю, что это демо, а не реальная практика. Так проще, когда не надо держать в голове лимиты обычного пользователя. Но поверьте мне, как человеку, обучившего не один десяток взрослых людей, сильнее всего запоминаются первые примеры, их постоянно пересматривают и воспроизводят. Переучить потом очень сложно и долго — иногда, и дорого. Пересмотрите подход, внедряйте безопасные практики с самого начала, избавьтесь от демонстрации "всесильности root’а" — добавьте везде sudo, если нужны повышенные привилегии. Кстати, в демо эти привилегии нужны были только на время входа в каталог /var/lib/docker. Добавьте обычного пользователя в группу docker и не нужен sudo для работы с ним — этот шаг прописано в «букваре» по docker’у.
Ответ: Вы абсолютно правы, спасибо за отзыв. Прошу прощения, что вчера я на этом не акцентировал внимание. Действительно, культура администрирования требует не работать под рутом на серверах проектов. Просьба учитывать это при работе на своих машинах.
И мы бы рады транслировать этот подход. Но это вызовет некоторые осложнения, в том числе сами спикеры будут дольше набирать команды, в процессе демонстрации сами будут забывать использовать sudo ввиду того, что голова много чем забита в этот момент. Ну и на практических работах печальный опыт подсказывает, что добрая треть проблем, которые возникают при прохождении практик, происходят из-за того что люди забывают добавлять sudo. Это увеличивает нагрузку на техподдержку и замедляет общий процесс обучения. Поэтому на своих серверах нежелательно работать под рутом, но на демо мы вынуждены показывать и работать именно так. На лекциях я постараюсь акцентировать на этом внимание.
Вопрос: Хочется более сложных вещей.
Ответ: Это вводная часть, более сложные вещи будут далее. Но в целом это базовый курс. Хардкор на Слерме Мега.
Что будет дальше?
На следующей неделе уже начнутся вебинары по Kubernetes. 20 апреля пройдёт вебинар «Знакомство с Kubernetes, основные абстракции. Описание, применение, концепции. Pod, ReplicaSet». А 21 апреля вебинар на тему «Deployment, Probes, Limits/Requests, Rolling Update»
В «Вечернюю Школу Слёрма по Кубернетес» записалось уже 5900 человек. В течение всего апреля можно легко присоединиться к курсу — и нагнать программу. Добро пожаловать к нам!
ссылка на оригинал статьи https://habr.com/ru/post/497198/
Добавить комментарий