Наши специалисты по киберразведке обнаружили новую группировку, которая применяет условно легитимное ПО, чтобы вмешиваться в работу государственных организаций. Характерная особенность этих злоумышленников — в использовании достаточно популярных инструментов, которые несложно обнаружить и заблокировать. Это не мешает Sticky Werewolf добиваться успеха: группировка активна как минимум с апреля 2023 года и к настоящему моменту провела не менее 30 атак.
Ключевые выводы
-
Государственные организации в России и Белоруссии остаются популярной целью атакующих, занимающихся шпионажем.
-
При атаках на многие государственные организации злоумышленникам удается эффективно использовать даже популярное ВПО класса

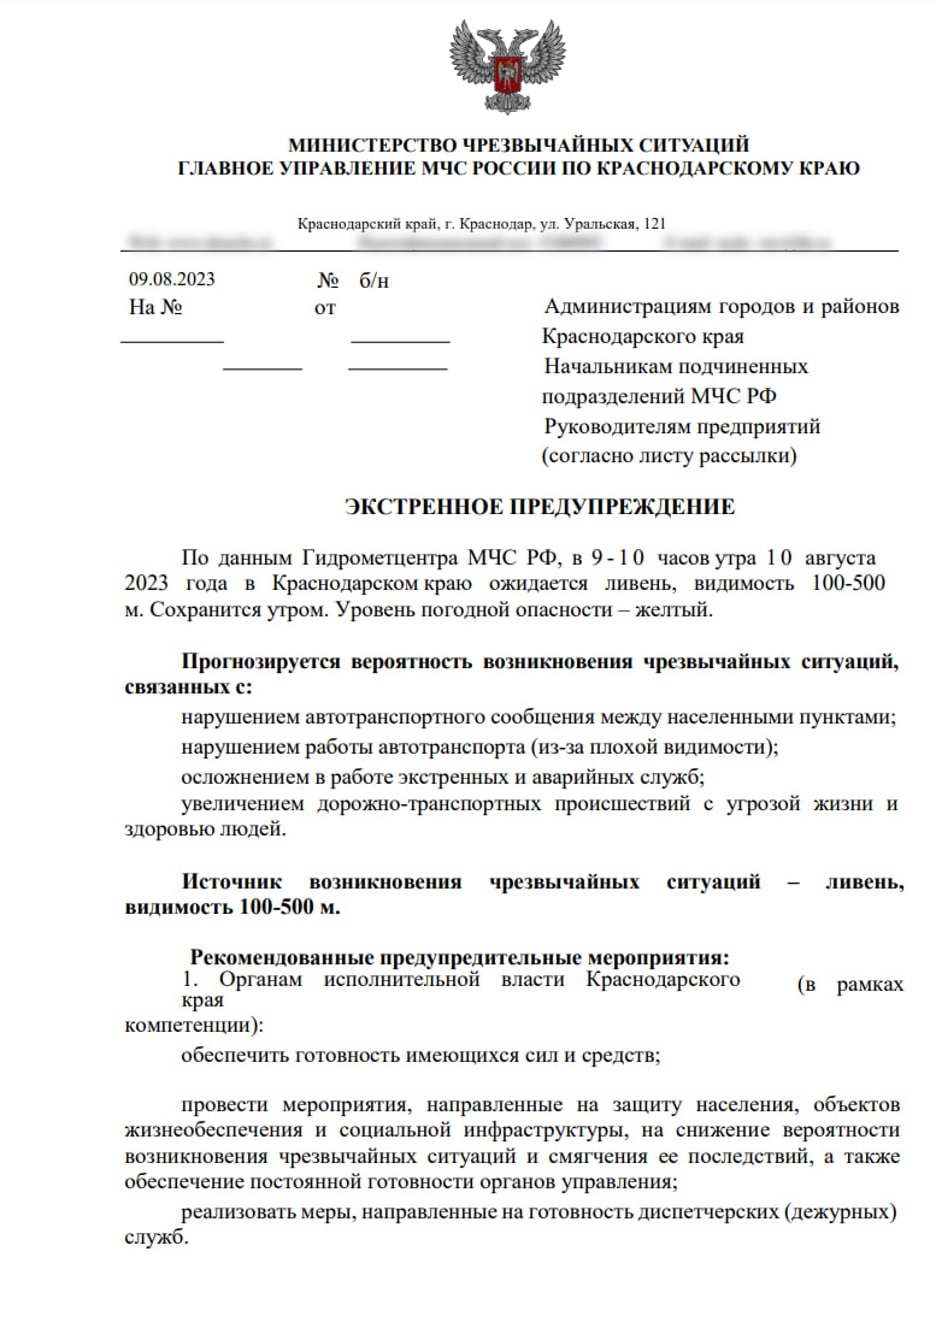
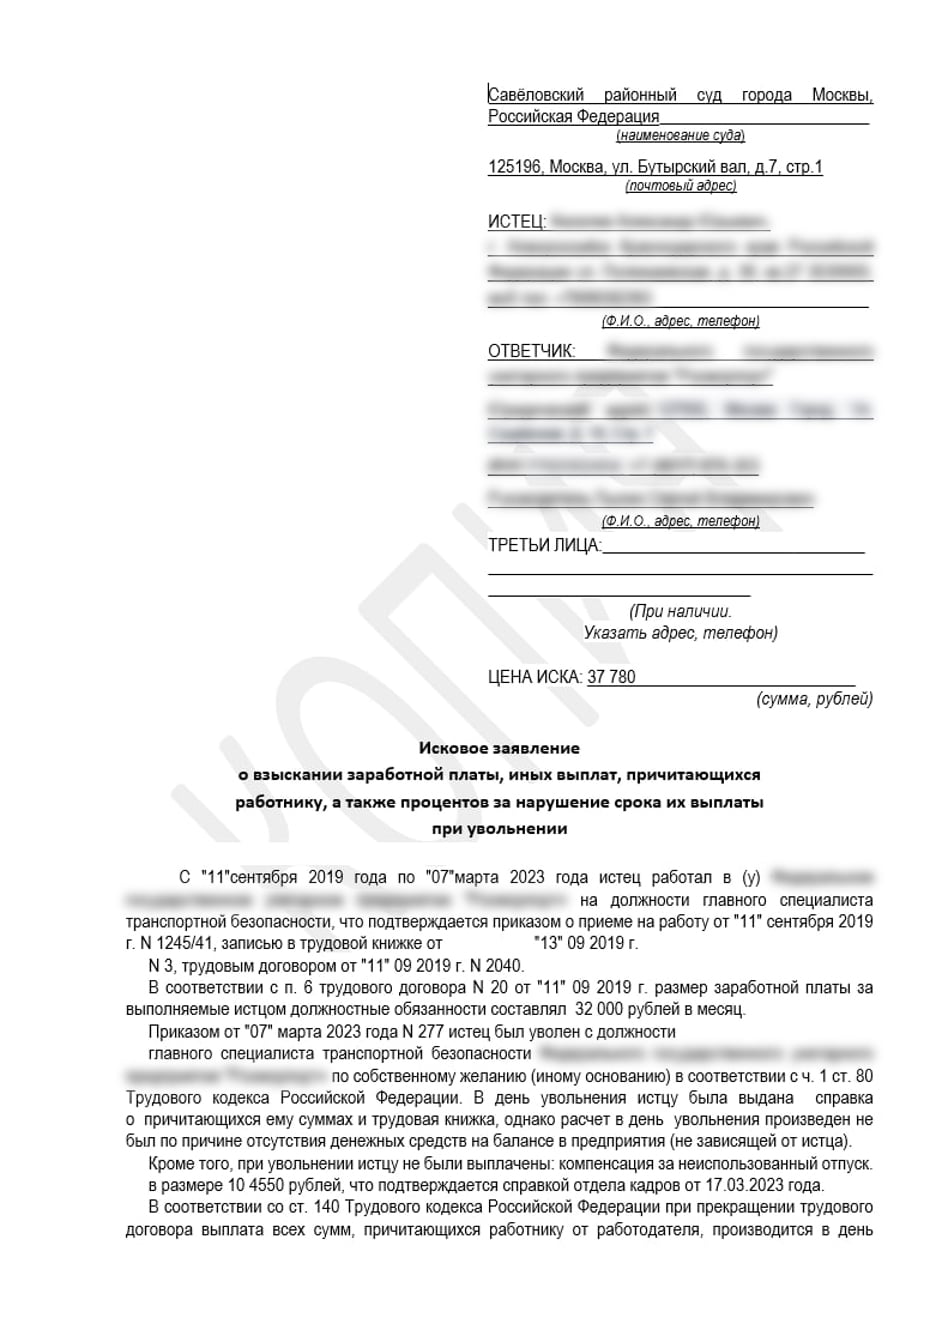
Рис. 1. Пример документа, использованного атакующими Еще один пример — исковое заявление (рис. 2).

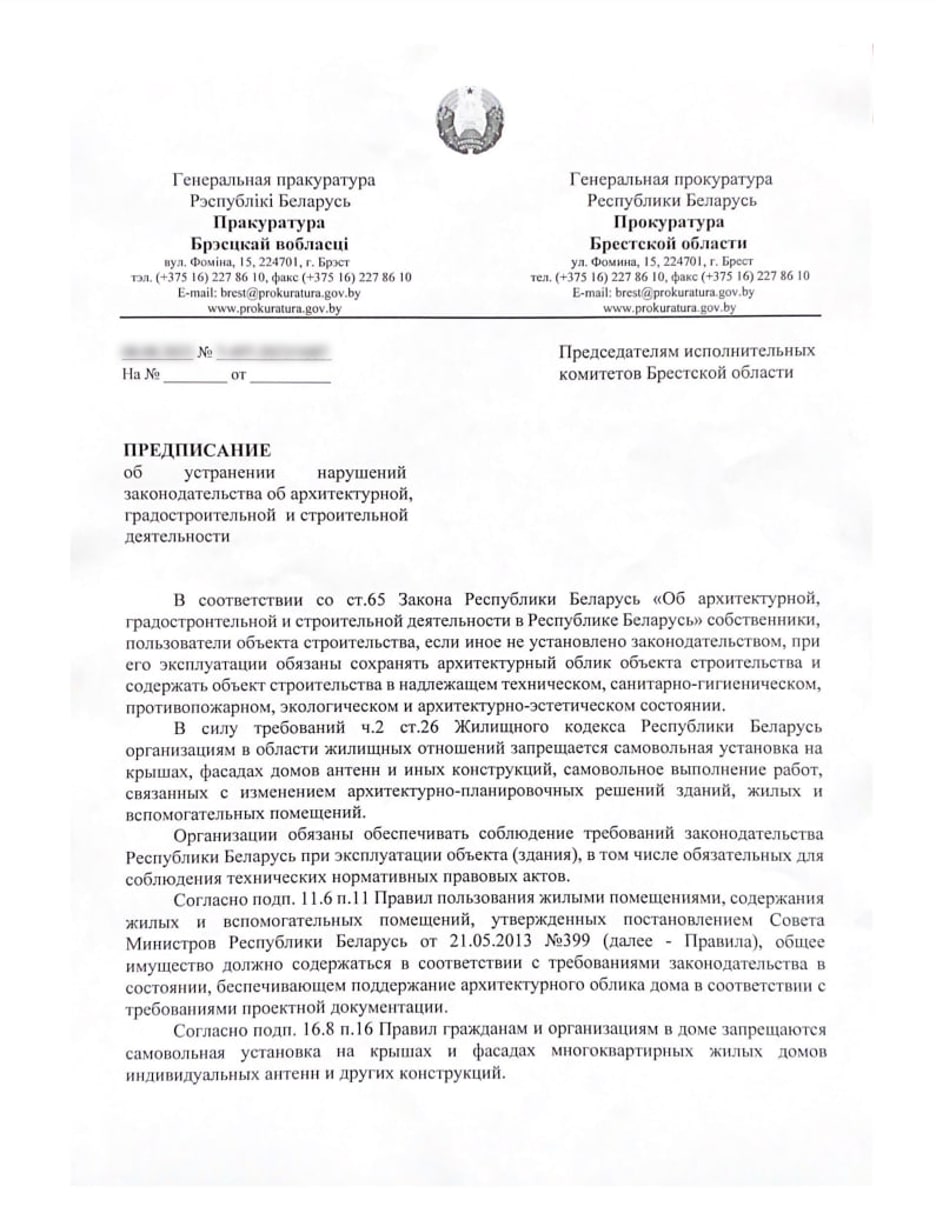
Рис. 2. Пример документа, использованного атакующими Что касается атак на белорусские организации, в качестве документа использовалось, например, предписание об устранении нарушений законодательства (рис. 3).

Рис. 3. Пример документа, использованного атакующими Вместе с документом в папку
C:\Users\User\AppData\Local\Tempпод именем легитимного приложения, напримерutorrent.exe(µTorrent), копировался NetWire. Для закрепления в скомпрометированной системе в папке автозагрузки создавался ярлык, который указывает на образец ВПО, например:C:\Users\User\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\uTorrent.lnk. При этом для обфускации NetWire Sticky Werewolf использовала протектор Themida, что затрудняло обнаружение и анализ.NetWire позволял атакующим собирать информацию о скомпрометированной системе и осуществлять следующие действия:
-
Управлять файлами, процессами, службами, окнами, а также установленными приложениями и сетевыми соединениями.
-
Редактировать реестр Windows.
-
Изменять и получать данные из буфера обмена.
-
Получать данные о нажатиях клавиш.
-
Получать видео с экрана, веб-камеры и записывать звук микрофона в режиме реального времени.
-
Выполнять удаленно команды с помощью командной строки Windows.
-
Получать аутентификационные данные из различных источников.
-
Загружать файлы и запускать их.
-
Читать и редактировать файл
C:\Windows\System32\drivers\etc\hosts. -
Получать списки сетевых папок и устройств в локальной сети.
-
Осуществлять сканирование сети.
Примечательно, что в марте 2023 года человек, который в течение нескольких лет продавал NetWire, причем под видом легитимного программного обеспечения, был задержан в Хорватии. При этом доменное имя, использовавшееся для распространения ПО, а также сервер были конфискованы.
Выводы
Коммерческое ВПО пользуется большим спросом как среди киберпреступников, так и проправительственных группировок, так как позволяет получить широкие функциональные возможности за несколько десятков долларов. Более того, зачастую такие программы активно используются злоумышленниками даже после ареста их разработчиков.
Как обнаружить следы Sticky Werewolf
-
Обращайте внимание на запуск подозрительных исполняемых файлов из временных папок.
-
Отслеживайте появление исполняемых файлов, замаскированных под легитимные приложения, в нестандартных расположениях.
-
Осуществляйте мониторинг доступа подозрительных процессов к файлам, содержащим аутентификационные данные, например, относящиеся к веб-браузерам или электронной почте.
MITRE ATT&CK
Тактика
Техника
Процедура
Initial Access
Phishing: Spearphishing Link
Sticky Werewolf использует вредоносные ссылки в электронных письмах для получения первоначального доступа
Execution
User Execution: Malicious File
Жертве необходимо открыть загруженный вредоносный файл для инициализации цепочки компрометации системы
Command and Scripting Interpreter: Windows Command Shell
Sticky Werewolf использует командную строку Windows для выполнения команд и сценариев
Command and Scripting Interpreter: Visual Basic
Sticky Werewolf может загружать и выполнять VBS-файлы
Native API
Sticky Werewolf использует Windows API для взаимодействия со скомпрометированной системой
Persistence
Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder
Sticky Werewolf использует папку автозагрузки для создания вредоносного ярлыка с целью закрепления в скомпрометированной системе
Defense Evasion
Obfuscated Files or Information: Software Packing
Sticky Werewolf использует протектор Themida для обеспечения противодействия анализу
Masquerading: Double File Extension
Sticky Werewolf использует двойное расширение для маскировки вредоносных файлов
Process Injection: Process Hollowing
Sticky Werewolf может внедрять вредоносный код в легитимные процессы
Indicator Removal: File Deletion
Sticky Werewolf может удалять файлы после их выполнения
Virtualization/Sandbox Evasion: System Checks
Sticky Werewolf может осуществлять проверки системы для того, чтобы исключить запуск ВПО в виртуальной среде
Debugger Evasion
Sticky Werewolf может проверять наличие инструментов отладки
Credential Access
Network Sniffing
Sticky Werewolf может осуществлять перехват сетевого трафика с целью получения аутентификационного материала
Input Capture: Keylogging
Sticky Werewolf может осуществлять запись нажатий клавиш
Unsecured Credentials: Credentials In Files
Sticky Werewolf может получать аутентификационный материал из файлов
Unsecured Credentials: Credentials in Registry
Sticky Werewolf может получать аутентификационный материал из реестра
Credentials from Password Stores: Credentials from Web Browsers
Sticky Werewolf может получать аутентификационный материал, сохраненный в браузерах
Discovery
Application Window Discovery
Sticky Werewolf получает информацию об окнах открытых приложений
File and Directory Discovery
Sticky Werewolf получает информацию о файлах и папках
Network Service Discovery
Sticky Werewolf получает информацию об активных сетевых службах
Network Share Discovery
Sticky Werewolf получает информацию о сетевых дисках
Process Discovery
Sticky Werewolf получает информацию об активных процессах
Query Registry
Sticky Werewolf получает информацию из реестра
Remote System Discovery
Sticky Werewolf получает информацию об удаленных системах
System Information Discovery
Sticky Werewolf получает информацию о скомпрометированной системе
Account Discovery
Sticky Werewolf получает информацию о пользователях скомпрометированной системы
Software Discovery
Sticky Werewolf получает информацию об инсталлированном программном обеспечении
Collection
Data from Local System
Sticky Werewolf собирает данные со скомпрометированной системы
Data from Network Shared Drive
Sticky Werewolf собирает данные с сетевых дисков
Data from Removable Media
Sticky Werewolf собирает данные со съемных устройств
Email Collection: Local Email Collection
Sticky Werewolf собирает данные из архива Microsoft Outlook
Screen Capture
Sticky Werewolf может осуществлять запись с экрана
Video Capture
Sticky Werewolf может осуществлять запись с веб-камеры
Audio Capture
Sticky Werewolf может осуществлять запись с микрофона
Clipboard Data
Sticky Werewolf может получать данные из буфера обмена
Command and Control
Non-Application Layer Protocol
Sticky Werewolf использует протокол TCP для взаимодействия с командным сервером
Data Encoding: Non-Standard Encoding
Sticky Werewolf использует собственный алгоритм кодирования данных, передаваемых на сервер
Non-Standard Port
Sticky Werewolf использует нестандартный порт для коммуникаций с сервером
Exfiltration
Exfiltration Over C2 Channel
Sticky Werewolf использует командный сервер для выгрузки собранных данных
Индикаторы компрометации
-
185.12.14[.]32:666; -
yandeksdisk[.]org; -
diskonline[.]net; -
078859c7dee046b193786027d5267be7724758810bdbc2ac5dd6da0ebb4e26bb; -
9162ccb4816d889787a7e25ba680684afca1d7f3679c856ceedaf6bf8991e486.
Больше индикаторов компрометации доступно на платформе BI.ZONE ThreatVision.
Как защитить компанию от таких угроз
Фишинговые рассылки — популярный вектор атаки на организации. Для защиты почты можно применять специализированные сервисы, помогающие фильтровать нежелательные письма. Одно из таких решений — BI.ZONE CESP. Оно избавляет компании от проблемы нелегитимных писем, инспектируя каждое электронное сообщение. При этом используется более 600 механизмов фильтрации, реализованных на основе машинного обучения, статистического, сигнатурного и эвристического анализа. Такая проверка не задерживает доставку безопасных писем.
Для того чтобы лучше знать актуальный ландшафт киберугроз и понимать, как именно атакуют инфраструктуры, похожие на вашу, мы рекомендуем использовать данные с платформы BI.ZONE ThreatVision. Решение помогает проактивно защищать бизнес благодаря аналитическим данным с исчерпывающей информацией об атакующих и ежедневно обновляемым индикаторам компрометации для повышения эффективности работы ваших средств защиты информации.
-
ссылка на оригинал статьи https://habr.com/ru/articles/765054/
Добавить комментарий