Привет, на связи команда по расследованию инцидентов экспертного центра безопасности Positive Technologies (PT Expert Security Center, PT ESC). Вероятно, вы уже читали наши расследования здесь, на Хабре, а может быть, даже заглядывали к нам в блог. В последние два года число расследований у нашей команды выросло более чем вдвое, и в этот раз мы решили проанализировать 100+ последних своих проектов по расследованию, чтобы понять, как действуют злоумышленники и сколько в среднем по времени находятся в инфраструктуре компаний.
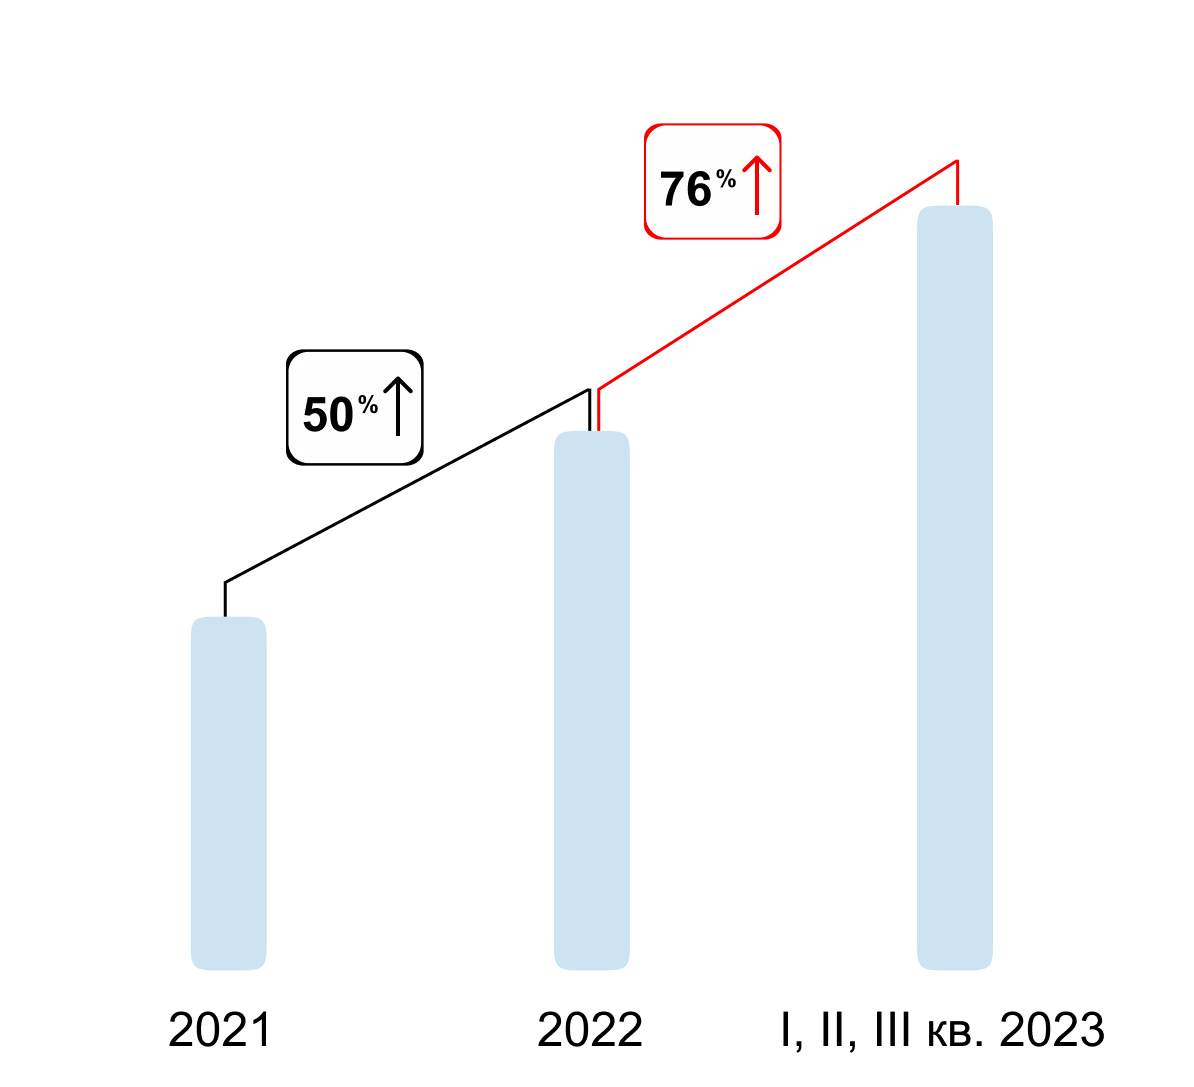
Итак, в последние два года количество проектов по расследованию инцидентов ИБ постоянно увеличивалось.Только в 2022 году прирост составил 50%. За первые девять месяцев 2023 года, в сравнении с показателями за весь 2022 год, количество проектов выросло на 76%. Мы предполагаем, что такой скачок может быть спровоцирован увеличением количества инцидентов ИБ вследствие последних геополитических и экономических событий в мире.
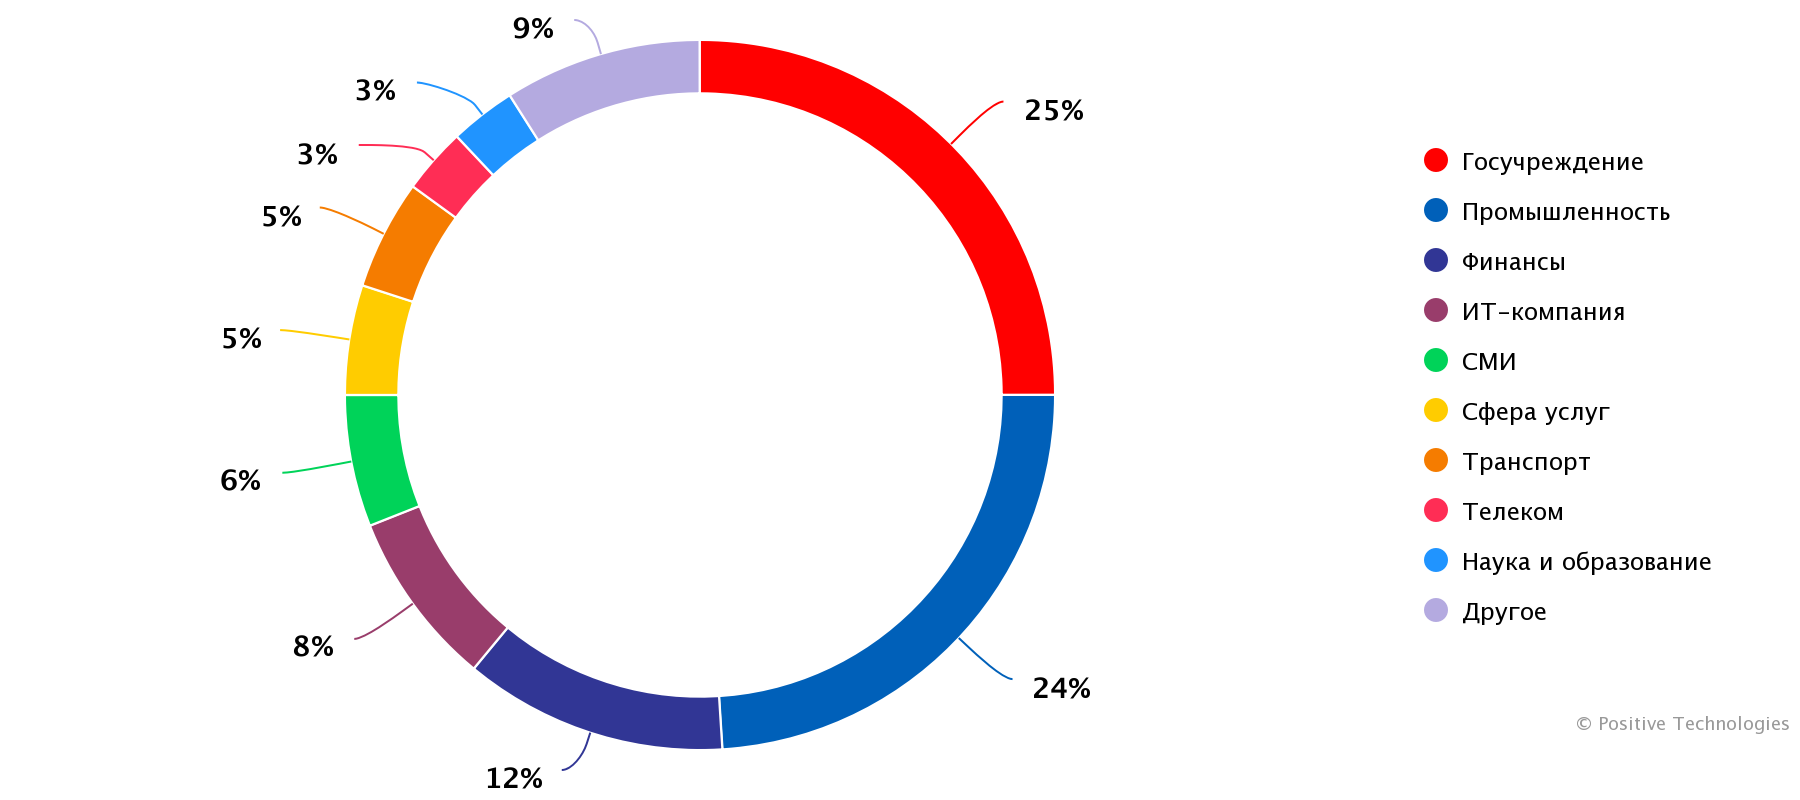
В рамках этого исследования мы проанализировали информацию, полученную по результатам более 100 проектов по расследованию инцидентов, а также ретроспективному анализу инфраструктуры, которые проводились с I квартала 2021 года по III квартал 2023 года в различных компаниях на территории РФ и СНГ. Большинство этих организаций (69%) — госучреждения, а также промышленные, финансовые и ИТ-компании. 20% организаций входят в рейтинг крупнейших компаний России по объему реализации продукции RAEX-600 за 2022 год и 21% — в рейтинг «Эксперт-400» за 2021 год.
Значительная часть расследованных нами атак носили целенаправленный характер, то есть злоумышленники ставили своей целью нанести ущерб именно конкретной компании.
Краткие итоги
В результате анализа проектов по расследованию инцидентов и работ по ретроспективному анализу инфраструктур компаний мы установили, что:
-
40% инцидентов связаны с деятельностью известных однозначно идентифицированных APT-группировок;
-
оставшиеся 60% инцидентов связаны с деятельностью APT-группировок, которые на момент исследования не удалось однозначно идентифицировать, и других неустановленных злоумышленников, основным мотивом которых послужила финансовая выгода и (или) хактивизм, в том числе политической окраски;
-
в 25% выполненных проектов по ретроспективному анализу инфраструктур компаний были выявлены следы деятельности APT-группировок, зачастую находившихся в сетях компаний-жертв достаточно длительное время (от полугода до года на момент анализа), не выдавая себя;
-
чаще всего атакам APT-группировок подвергались государственные учреждения (34%), промышленные предприятия (30%), ИТ-компании (7%), СМИ (5%) и телекоммуникационные компании (5%);
-
в среднем злоумышленники находились в инфраструктуре компании-жертвы до Incident response на удаленке: как вызовы COVID-19 превратились в новые практики».
Как действуют злоумышленники
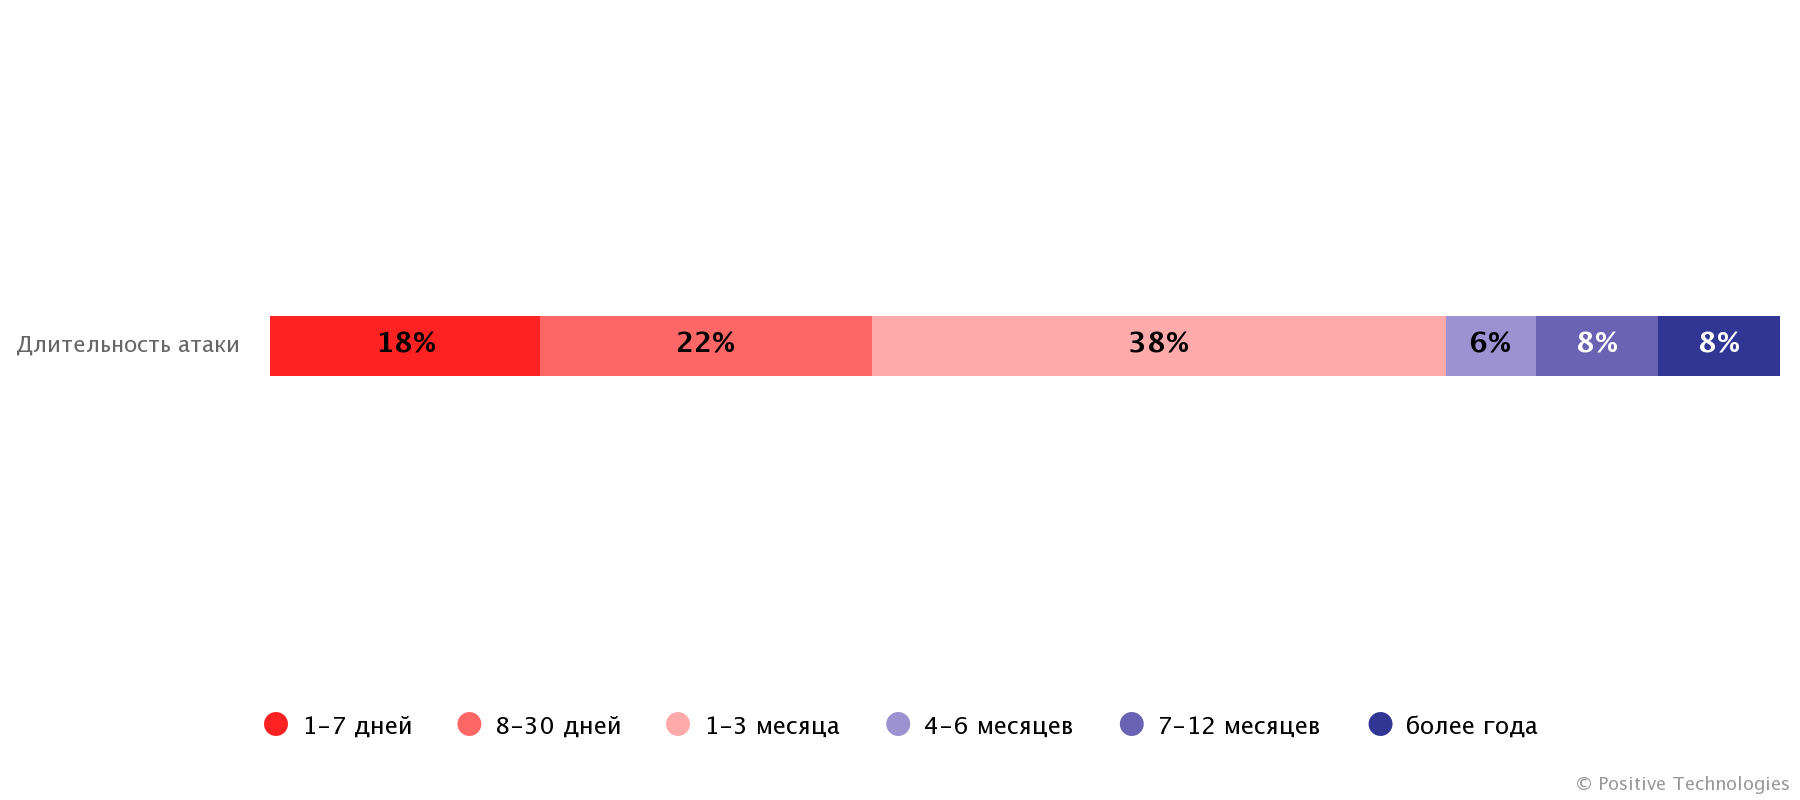
Среднее время с момента компрометации инфраструктуры преступниками и до их остановки (или локализации) составило 45 дней (медианное значение); самая долгая атака длилась 5 лет.

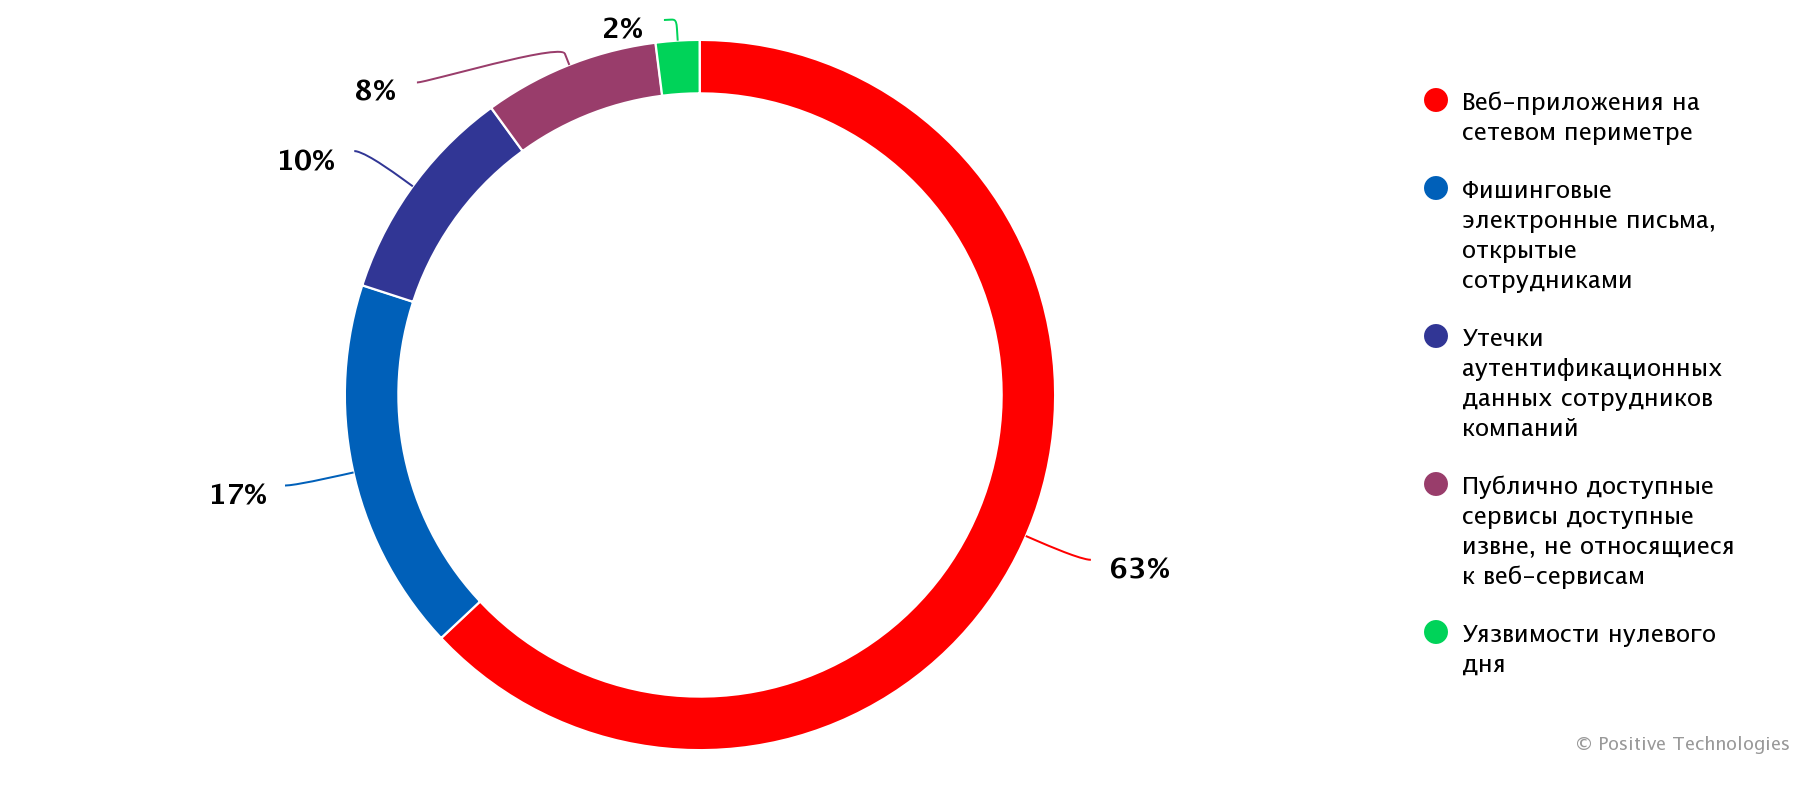
Длительность атаки В качестве исходного вектора проникновения злоумышленники чаще всего (63%) эксплуатировали уязвимости в используемых жертвой публично доступных в интернете веб-приложениях. В частности, среди таких веб-приложений наиболее часто, по нашему опыту, подвергались атакам почтовый сервер Microsoft Exchange (50% всех атак, где в качестве исходного вектора проникновения были уязвимые веб-приложения), веб-сервер Bitrix (13%) и продукты компании Atlassian (7%), например Confluence и Jira. На втором месте по частоте успешного использования — фишинговые письма, направляемые на электронную почту.

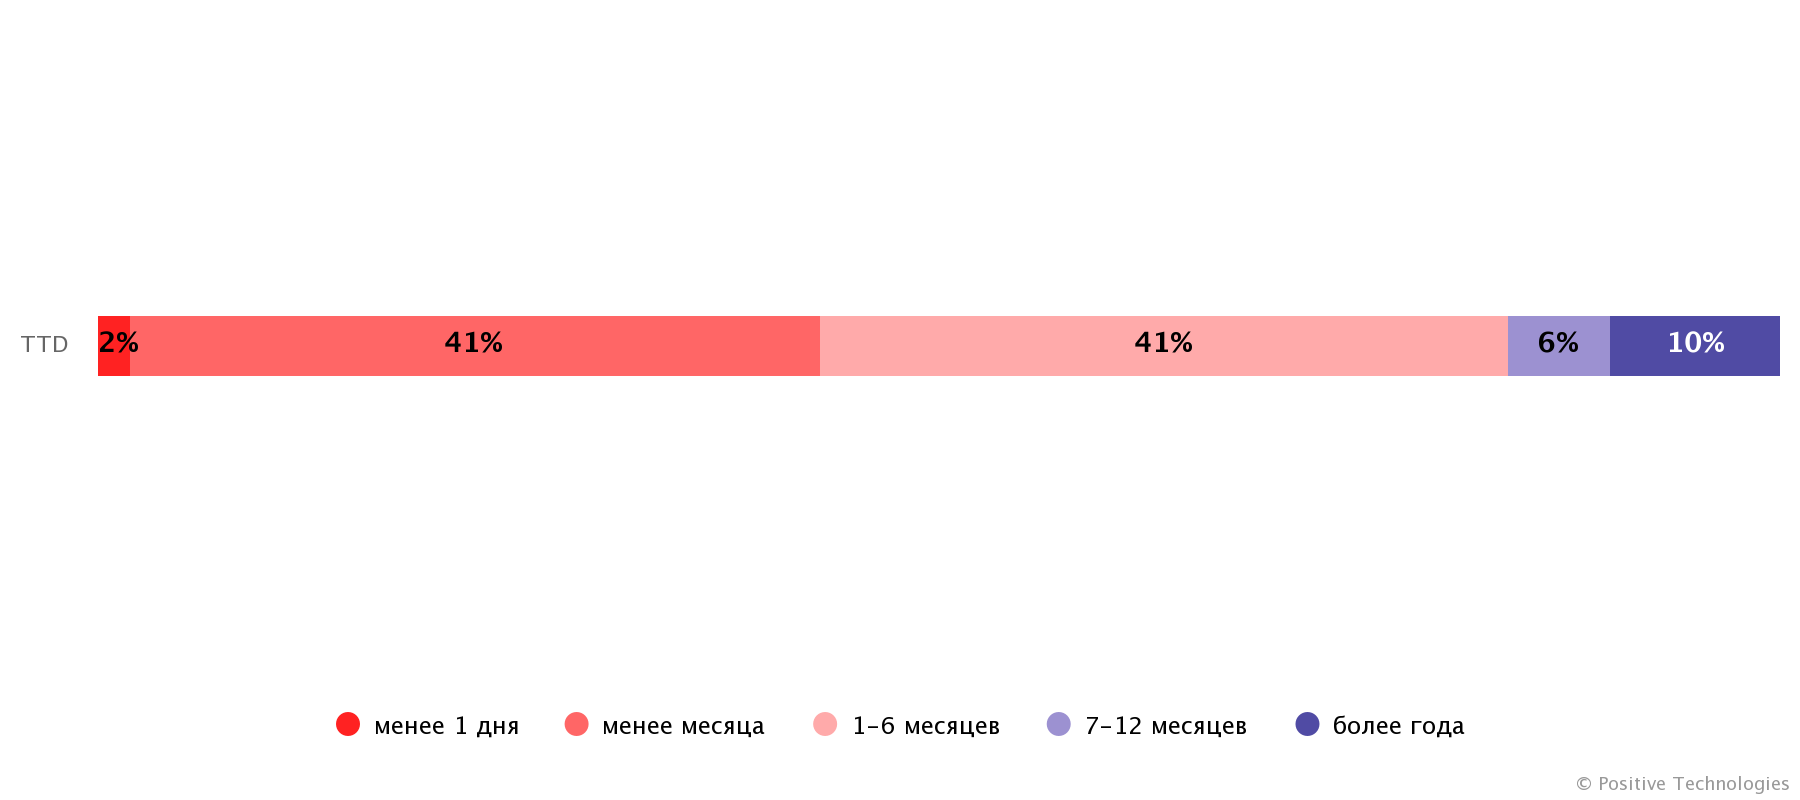
Исходные векторы проникновения в сети компаний На момент начала расследования злоумышленники в большинстве случаев (96%) еще находятся в скомпрометированной инфраструктуре или как минимум имеют доступный установленный заранее канал связи. Медианное время с момента компрометации и до обнаружения злоумышленников (TTD) составило 37 дней, самое долгое — 3 года.

Время с момента компрометации до обнаружения злоумышленников (Time-to-Detect, TTD) Одними из наиболее часто встречающихся в последнее время (21% среди общего числа инцидентов, расследованных в исследуемый период) можно с уверенностью назвать инциденты, связанные с полным шифрованием или затиранием информации на узлах инфраструктуры заказчика.
Список ВПО, которое мы выявили во время расследований, атрибуцию злоумышленников, перечень активных группировок, а также наши рекомендации по защите вы найдете в полном отчете. Там же мы собрали примеры атак группировок, с которыми столкнулись в работе. Кстати, если вы любите запутанные истории взломов и их подробное распутывание, не обходите вниманием наш блог.
ссылка на оригинал статьи https://habr.com/ru/articles/774060/
Добавить комментарий