Поставщик предлагает ПАК и уверяет, что он «доверенный». Для компаний, работающих со значимыми объектами КИИ, это не просто характеристика оборудования: от статуса ПАК зависит, можно ли использовать приобретённый комплекс. При этом проверить ПАК на «доверенность» одним поиском в реестре не получится. Это несколько проверок — со своими требованиями, реестрами и подтверждающими документами. Нужно понять, что именно входит в комплекс, и отдельно проверить его аппаратную и программную части.
На связи Яна Слотина, юрист AG-LEGAL. В этой статье разберу, что и где проверяется на самом деле, как не перепутать реестры и на что смотреть, если поставщик говорит «наш ПАК доверенный».
Содержание:
1. Что такое доверенный ПАК?
2. Где найти реестр доверенных ПАК?
3. Нормативная база
4. Как получить отметку «доверенного» ПАК
5. Где проверять составные части ПАК на «доверенность»?
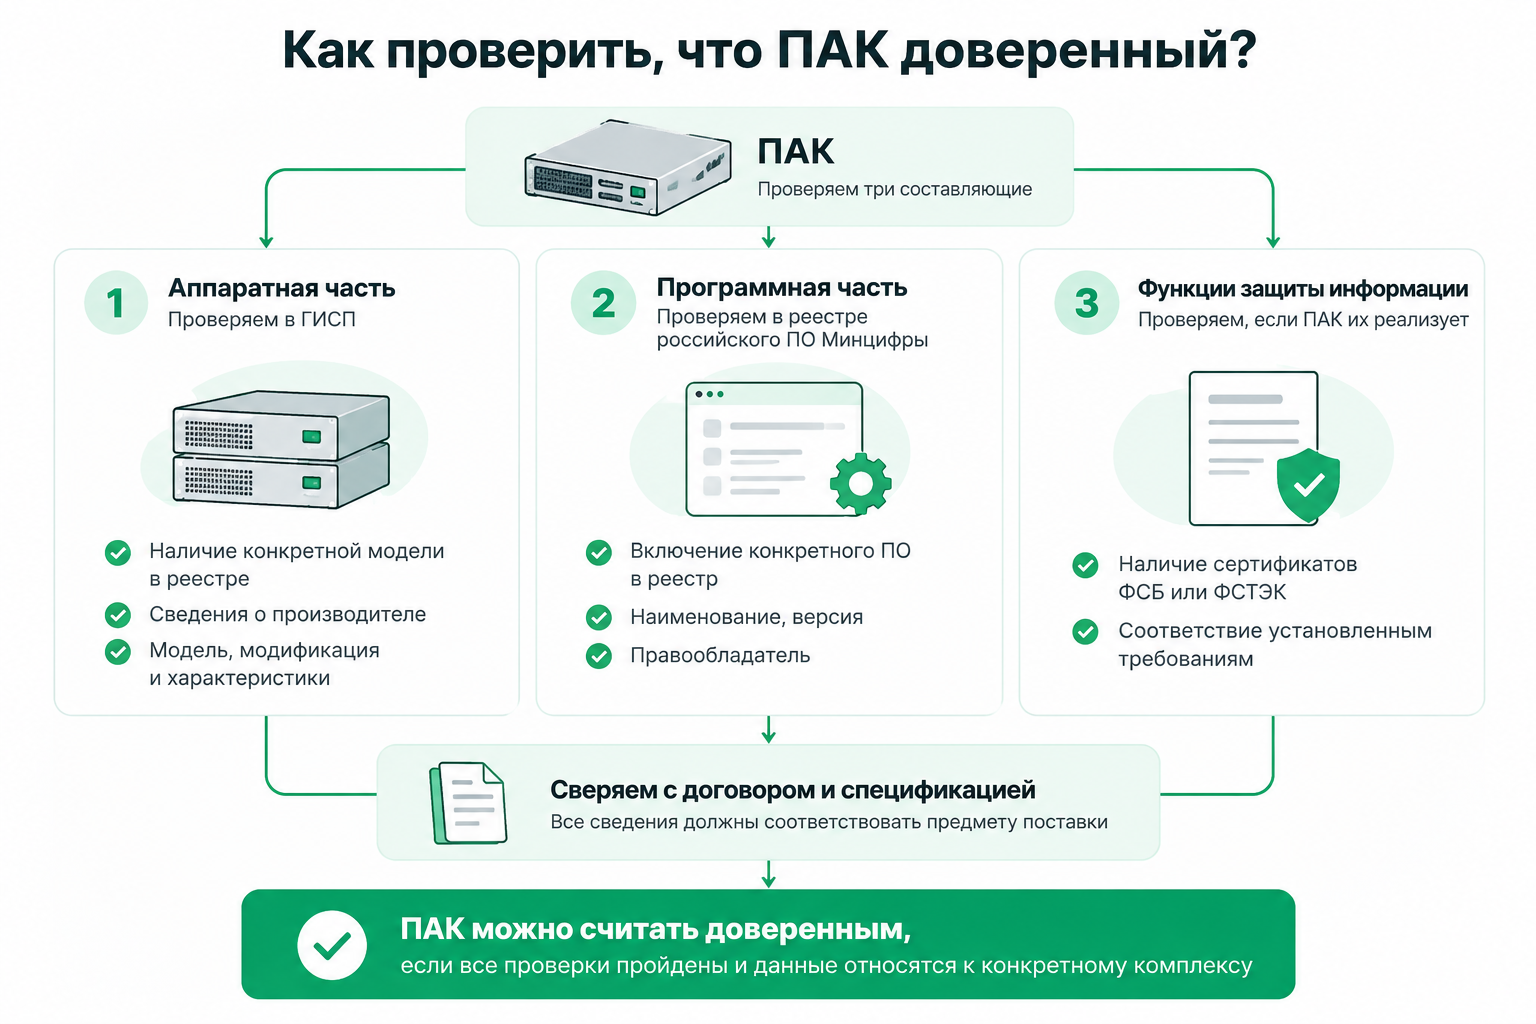
6. Как проверить ПАК на «доверенность»?
7. Выводы
Что такое доверенный ПАК?
Определение доверенного ПАК содержится в Постановлении Правительства №1912 от 14.11.2023 г. Согласно Постановлению доверенным признает тот ПАК, который соответствует следующим критериям:
-
сведения о ПАК содержатся в едином реестре российской радиоэлектронной продукции;
-
ПО используемое в составе ПАК, внесено в реестр Минцифры;
-
ПАК в случае реализации в нем функции защиты информации соответствует требованиям, установленным ФСБ или ФСТЭК.
То есть «доверенность» относится не только к самому оборудованию. При проверке нужно смотреть и на аппаратную часть, и на ПО внутри комплекса, а для ПАК с функциями защиты информации появляется ещё один уровень требований. Поэтому наличие оборудования в реестре само по себе ещё не отвечает на вопрос, является ли весь комплекс доверенным.
Для субъектов КИИ это имеет вполне практическое значение. Полный переход на доверенные ПАК необходимо осуществить до 1 января 2030 года. При этом уже с 1 сентября 2024 года не допускается использование субъектами КИИ на значимых объектах недоверенных ПАК, приобретённых после этой даты, за исключением случаев отсутствия российских аналогов (подтверждается заключением Минпромторга
Где найти реестр доверенных ПАК?
Отдельного реестра доверенных ПАК не существует. Искать статус конкретного комплекса нужно в реестре промышленной продукции Минпромторга: в реестровой записи предусмотрен отдельный признак доверенного ПАК.
Такой механизм появился в 2026 году. Соответствующие изменения в Постановление Правительства РФ от 17.07.2015 №719 (пп. «н» п. 6) были внесены и официально опубликованы 13 апреля 2026 года.
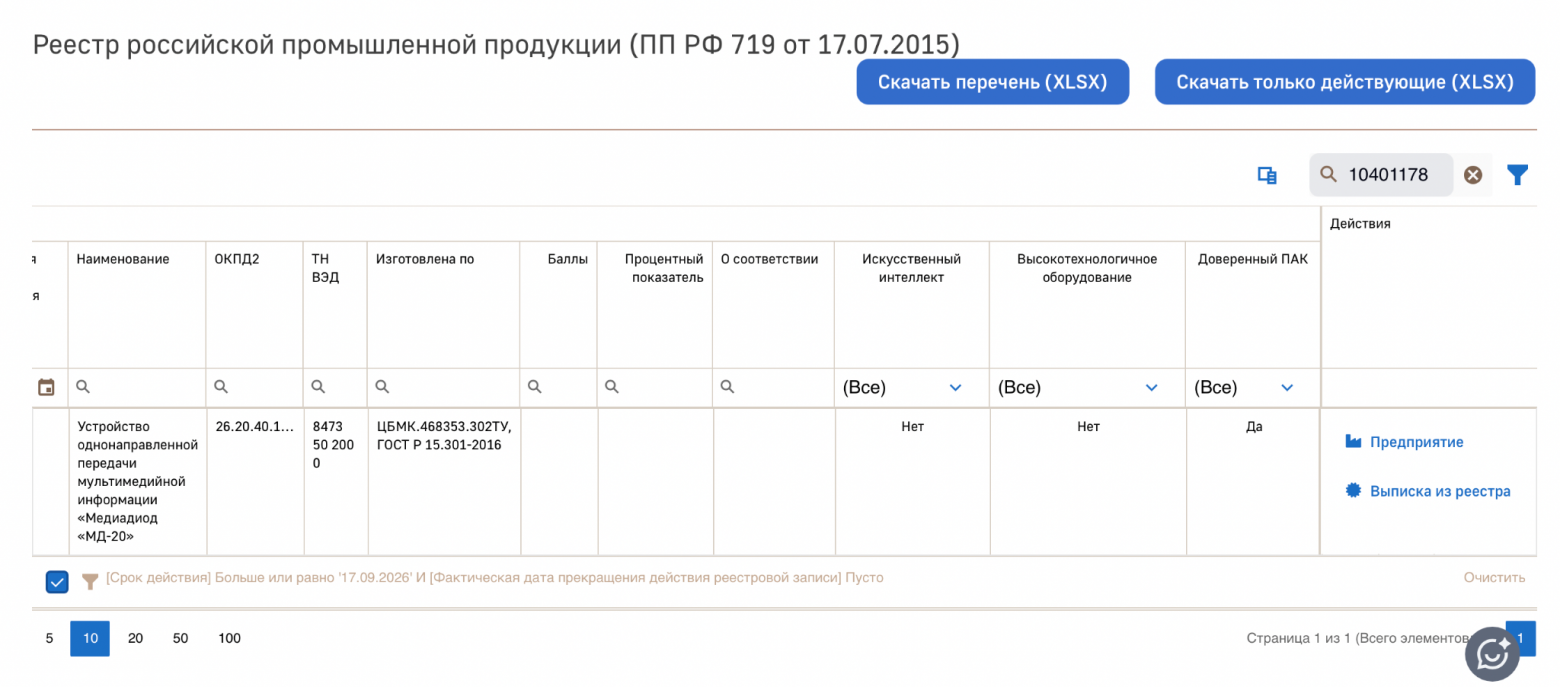
Казалось бы, дальше всё просто: есть отметка — ПАК доверенный, нет отметки — недоверенный. На практике пока это работает не совсем так.
Механизм присвоения признака уже запущен, однако отметку получили ещё не все ПАК, которые соответствуют критериям доверенности. Поэтому отсутствие признака в реестровой записи само по себе ещё не означает, что комплекс недоверенный.
Если отметки нет, придётся проверить соответствие критериям самостоятельно: посмотреть сведения об аппаратной части, ПО в составе комплекса и, когда ПАК выполняет функции защиты информации, выполнение требований ФСБ или ФСТЭК.
Нормативная база
Требования к доверенным ПАК собраны не в одном документе. Разные постановления регулируют разные части проверки: одно устанавливает правила для субъектов КИИ, другое — требования к ПО, третье — порядок получения признака доверенного ПАК.
Поэтому при проверке комплекса приходится смотреть сразу на несколько нормативных актов.
|
Документ |
Что регулирует? |
|
Правила перехода субъектов КИИ на доверенные ПАК |
|
|
Порядок включения ПО в реестр Минцифры |
|
|
Требования для получения признака доверенного ПАК |
|
|
Требования к ПО, используемому в составе ПАК на значимых объектах КИИ |
Запоминать номера постановлений, конечно, не нужно. Важно понимать логику: статус доверенного ПАК складывается из требований к самому комплексу, его программной части и, в отдельных случаях, требований, связанных с использованием ПАК на значимых объектах КИИ.
Теперь разберёмся, как этот признак появляется в реестре и что нужно сделать производителю ПАК, чтобы его получить.
Как получить отметку «доверенного» ПАК?
Получить отметку можно через подачу заявки на внесение изменений в реестровую запись. Необходимо предоставить следующую информацию:
-
перечень ПО, используемого в ПАК, с указанием правообладателя по каждому ПО;
-
копии лицензионных или иных соглашений (договоров) на право использовани ПО и акты приёма-передачи ПО;
-
информация о включении ПО в реестр Минцифры.
По сути, на этом этапе нужно показать не только состав программной части ПАК, но и основания, на которых производитель использует это ПО. Поэтому одного факта, что нужная программа есть в реестре Минцифры, недостаточно — потребуются документы на права использования.
Где проверять составные части ПАК на «доверенность»?
Проверить весь ПАК в одном месте не получится. Аппаратная и программная части проверяются отдельно, а сведения о признаке доверенного ПАК нужно искать в реестровой записи в ГИСП.
|
Что проверяем? |
Где ищем? |
Что подтверждается? |
Что НЕ подтверждается? |
|
Аппаратная часть |
Наличие конкретной модели в записи и сведения о производителе |
Статус ПО и выполнение требований для значимых объектов КИИ |
|
|
Программная часть |
Включение конкретного ПО в реестр |
Российское происхождение оборудования |
|
|
Признак доверенного ПАК |
Реестровая запись в ГИСП с отметкой о доверенности |
Прохождение процедуры на «доверенность» в Минпромторге |
Универсальная «доверенность» комплекса по одной реестровой записи |
Главное — не подменять одну проверку другой. Наличие оборудования в ГИСП ничего не говорит о статусе установленного на нём ПО. И наоборот: ПО в реестре Минцифры не подтверждает российское происхождение аппаратной части.
Поэтому проверять нужно конкретный ПАК в той комплектации, которая поставляется заказчику: оборудование, используемое ПО и соответствующие реестровые записи.
Как проверить ПАК на «доверенность»?
Чтобы проверить «доверенность» ПАК, нужно запросить номера реестровых записей, документы на оборудование и ПО и сопоставить их с предметом поставки.
Также частой ошибкой является проверка бренда, а не модели. Например, производитель делает поиск по названию компании или торговой марке. Находит одну запись и считает, что вся линейка подтверждена. А в реестре может быть только одна модификация.
Перед закупкой пройдите по шести пунктам:
-
Определите предмет поставки – отдельное оборудование, готовый ПАК или устройство с предустановленным ПО.
-
Идентифицируйте аппаратную часть– изготовитель, модель, модификация, характеристики.
-
Проверьте запись в ГИСП – конкретную продукцию, а не бренд.
-
Проверьте ПО в реестре Минцифры – наименование, версия, правообладатель.
-
Проверьте сертификаты ФСБ/ФСТЭК – если ПАК реализует функции защиты информации
-
Сверьте документы – техдокументация, спецификация и документы изготовителя не должны противоречить друг другу.
Вывод
Реестра доверенных ПАК не существует. Есть отдельные процедуры для аппаратной части, программной части и требований КИИ. Проверять нужно конкретную модель и конкретную версию ПО, а не бренд и не общие формулировки.
Начинать лучше с технической идентификации продукции — так вы поймёте, какие документы относятся к аппаратной части, какие описывают ПО и какие сведения вам нужны для определения «доверенности» ПАК.
Главное, что нужно запомнить:
-
доверенность ПАК – это совокупность критериев;
-
признак доверенного ПАК введён нормативно, но присвоен ещё не всем соответствующим критериям комплексам;
-
запрет на недоверенные ПАК уже действует с 1 сентября 2024 года;
-
проверять нужно конкретные характеристики продукции, а не бренд.
Если сомневаетесь, подпадает ли ваш комплекс под требования и как подготовить документы — пишите в комментариях, разберёмся.
ссылка на оригинал статьи https://habr.com/ru/articles/1103876/