Отчёт Anthropic: неизданная Claude подготовила атаки на Chrome, Safari, Android, Windows и Linux
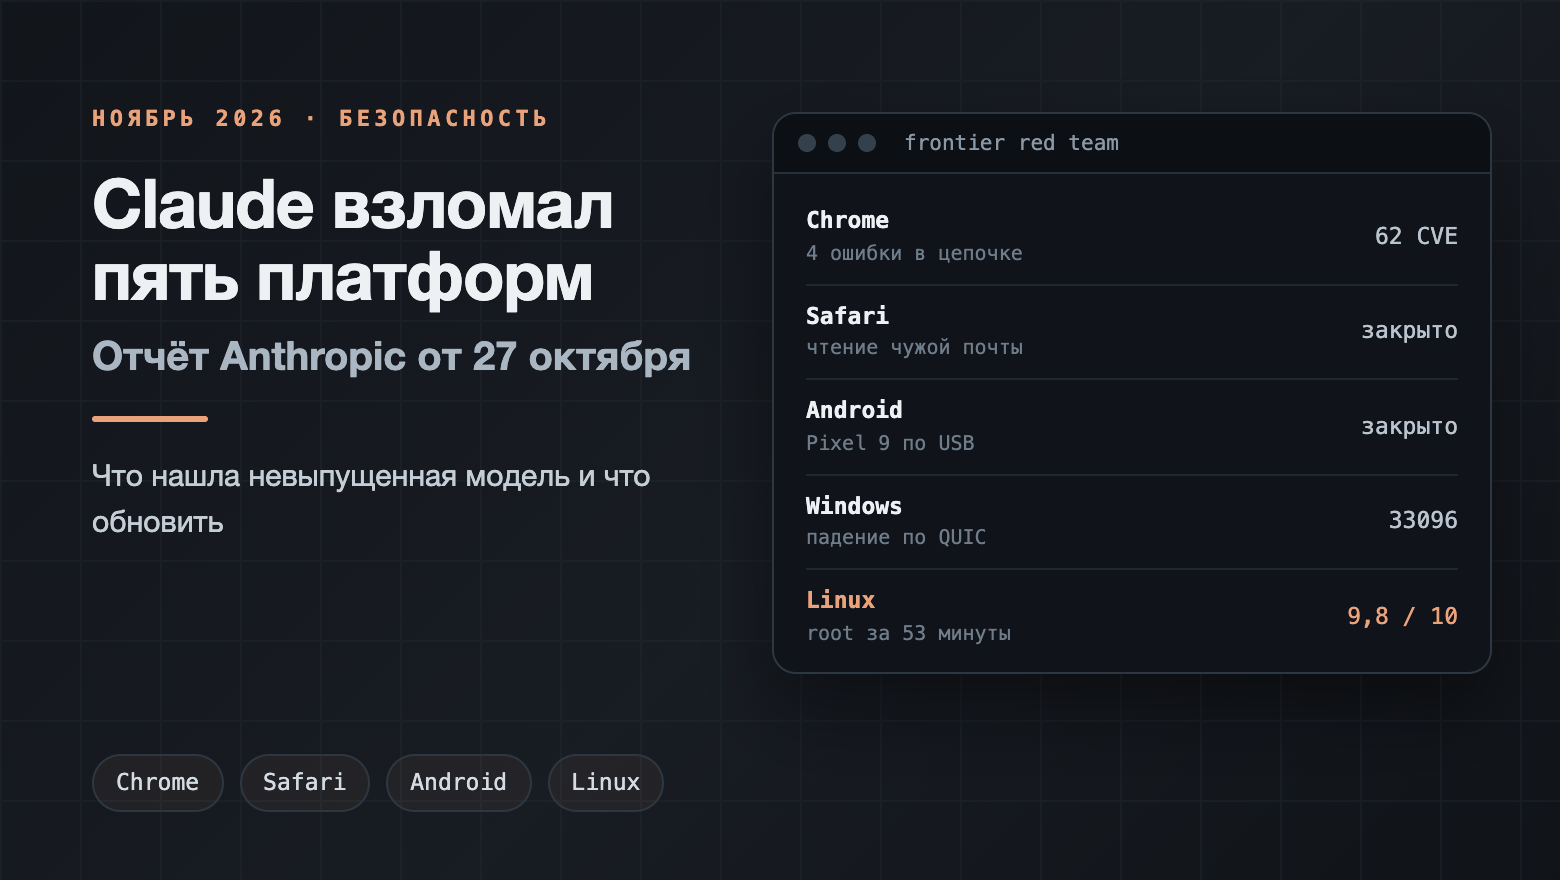
До недавнего времени нейросетям в поиске уязвимостей обычно отводили вспомогательную роль: модель указывала направление, а специалист проверял находку и завершал работу. В отчёте Anthropic от 27 октября описан иной результат. Неназванная внутренняя версия Claude самостоятельно обнаружила проблемы в Chrome, Safari, Android, Windows и ядре Linux, построила цепочки из ошибок и подготовила воспроизводимые атаки для каждой из платформ.
Документ подготовила Frontier Red Team, команда Anthropic по проверке опасных возможностей моделей перед релизом. Ниже собраны сведения из отчёта по платформам, а также отмечены отсутствующие в нём детали.
Chrome: страница запускает Калькулятор
Наиболее подробно Anthropic описывает сценарий для Chrome на macOS. После открытия страницы через несколько секунд система запускает «Калькулятор». В демонстрациях атак такой запуск означает возможность выполнить на компьютере произвольную программу.
Цепочка использует четыре проблемы. Первая вызывает повреждение памяти в движке JavaScript V8. Затем атака выходит из песочницы V8 и обходит рандомизацию адресов. Гонка в CacheStorage даёт доступ к данным за границами процесса вкладки. Последняя ошибка, обнаруженная в FedCM, позволяет выполнить код уже за пределами браузерной песочницы. От пользователя не требуется ничего, кроме загрузки страницы.
Для Chrome Anthropic передала Google 62 уязвимости. Каждой назначили CVE, все классифицированы как высокие либо критические; в числе находок 13 выходов из песочницы. Исправления вошли в Chrome 156, выпущенный 20 октября.
Safari: данные почты без выполнения команд
Для Safari модель использовала другую схему. Ошибка в JavaScriptCore, обход Gigacage и проблема межпроцессного взаимодействия в связке не исполняют команды на устройстве. Вместо этого они снимают ограничение, запрещающее сайту читать данные другого сайта.
В результате вредоносная страница получает историю посещений, куки и данные сессий, включая, например, содержимое уже авторизованной почты. Anthropic сообщает, что Apple подтвердила получение отчёта в тот же день и оперативно выпустила исправление. Номера CVE документ не содержит.
Android: заблокированный Pixel 9 раскрывает фотографии
Атака на Android предполагает физический доступ к заблокированному телефону, подключённому по USB. Модель объединила три уязвимости и обошла четыре механизма защиты: блокировку USB, разрешение на обмен данными между устройствами, шестизначный код сопряжения и проверку файлового содержимого. В ходе проверки с заблокированного Pixel 9 извлекли фотографии и персональные данные.
При исследовании модель использовала исходный код открытой части Android, анализировала скомпилированный код сервисов Google Play и тестировала предположения на физическом устройстве. Google устранила проблему, однако публичная запись с CVE пока отсутствует.
Windows: несколько пакетов перезагружают сервер
Для Windows модель не получила выполнение кода, но нашла вариант отказа в обслуживании. Проблема реализации QUIC в ядре позволяет несколькими сетевыми пакетами перезапустить сервер. Если повторять отправку, машину можно удерживать в выключенном состоянии.
Данные при такой атаке не похищаются, а код на системе не запускается. Ошибка получила CVE-2026-33096 и уже исправлена. По оценке Anthropic, ей были подвержены несколько миллионов серверов, доступных из интернета.
Метод поиска также описан отдельно. Модели передали исполняемый файл Windows, предложили проанализировать его, подготовить воспроизведение на C с комментариями, проверить результат и лишь затем искать уязвимости.
Linux: удалённый root за 53 минуты
Наиболее серьёзная находка относится к ядру Linux. Это гонка сетевого стека, приводящая к обращению к освобождённой памяти. Атака запускается удалённо и не требует действий от владельца сервера. На первом этапе она получает адрес в памяти ядра, обходя KASLR; на втором заменяет указатель функции и исполняет команду с правами root.
Первый этап демонстрации занял 48 минут, второй потребовал ещё пять. Неудачная попытка гонки не приводит к падению системы, а только разрывает соединение, поэтому запросы можно повторять. Уязвимости присвоили CVE-2026-98432 и оценку 9,8 из 10. В продемонстрированном варианте атаки сервер принимает соединения multipath TCP.
Патч добавили в основную ветку ядра и поддерживаемые стабильные ветки. Дальнейшая доставка зависит от дистрибутивов, и ситуация различается: Red Hat опубликовал пакеты 1 ноября, а Ubuntu на начало ноября всё ещё помечала свои ядра как уязвимые. CloudLinux сообщила, что не смогла воспроизвести удалённый root. Эксплойт Anthropic не раскрывает.
Участие человека в подготовке цепочек
Каждая цепочка в отчёте описана одинаковой формулировкой: «после начального задания Claude написал…». Что именно включало начальное задание, Anthropic не сообщает. По доступным описаниям люди формулировали задачи, например анализ бинарника Windows или проверку гипотезы на телефоне, а также предоставляли окружение.
Детальной раскладки, показывающей вмешательство человека на каждом этапе, в документе нет. The Hacker News отдельно указали, что именно этот вопрос остался без ответа.
Существенное изменение состоит в результате работы. Ранее модель выдавала перечень подозрительных участков, которые человеку требовалось дополнительно исследовать. Теперь она формирует эксплойт, доступный для запуска любому пользователю. Anthropic описывает процесс как работу «при небольшом участии человека» с последующим доказательством в виде работающей атаки.
Причины, по которым модель не выпускают
Отчёт не даёт прямого объяснения. Модель в нём обозначена только как «невыпущенная внутренняя исследовательская модель». Возможный мотив следует из порядка раскрытия находок: производителю отводят 90 дней на выпуск исправления, после чего предусмотрены ещё 45 дней до публикации деталей.
Если модель способна собирать такие цепочки за час и будет доступна открыто, этот процесс лишится смысла. Аналогичный подход используют и другие лаборатории. На следующий день после отчёта Google представила Gemini 4 Carbon, сначала предоставляя её только проверенным специалистам по защите. Перед публикацией открытых весов Kimi K3.1 Pro Moonshot исключила из обучения данные, связанные с кибератаками.
Anthropic также расширила Cyber Verification. В рамках программы проверенные специалисты по безопасности получают модели с менее строгими фильтрами для защитных задач.
Обновления закрывают большинство сценариев
Почти все описанные ошибки уже устранены, поэтому основной шаг сводится к установке обновлений.
-
Браузер. Для Chrome нужна версия 156 или новее. Путь проверки: меню → «Справка» → «О браузере Google Chrome».
-
iPhone, iPad и Mac. Следует установить актуальные обновления системы: исправление Safari уже выпущено.
-
Android. Необходимо поставить последнее обновление безопасности и сервисов Google Play. При краже телефона данные на нём следует считать скомпрометированными и изменить пароли.
-
Серверы на Windows. Нужно убедиться, что установлено исправление для CVE-2026-33096.
-
Серверы на Linux. Версию ядра следует сверить с бюллетенем дистрибутива для CVE-2026-98432. До появления исправленного пакета можно отключить multipath TCP командой
sysctl -w net.mptcp.enabled=0. Эта мера перекрывает показанный в отчёте маршрут атаки, но не исправляет саму ошибку.
Итог: окно для обновления сокращается
Документ меняет не перечень уязвимостей, а скорость их практического поиска. Если модель проходит за час путь, на который опытному исследователю требуются недели, промежуток между выпуском патча и появлением атаки на его основе может сократиться до часов. Обновления, которые прежде откладывали до выходных, в таком сценарии теряют запас времени.
Есть и обратная сторона: защитники получают доступ к тем же возможностям. Anthropic прямо рекомендует проверять собственный код, поскольку найти проблему до атакующего теперь также можно быстрее. Неопределённым остаётся вопрос, кто получит такие модели первым и на каких условиях. Пока лаборатории придерживаются одной схемы: сначала доступ получают проверенные защитники, затем остальные.
ссылка на оригинал статьи https://habr.com/ru/articles/1104476/