От корпоративного монстра к своему решению: как я ушел из вендора по импортозамещению и написал свой контроллер домена
«Рынок импортозамещения в России переживает бум. Каждая крупная корпорация и госучреждение судорожно мигрирует с привычной экосистемы Microsoft на отечественные решения. В центре этой миграции всегда стоит краеугольный камень любой инфраструктуры — служба каталогов, замена Active Directory.
Долгое время я работал разработчиком внутри одного из таких вендоров. Мы строили «убийцу MS AD» — отечественный контроллер домена. А потом я выгорел, уволился и написал свой проект на Python для управления объектами Samba4 — EnterpriseDC Manager.
Вот как это было и почему корпоративный подход к импортозамещению иногда заходит в тупик.»
Ровно такой текст вывел AI на просьбу написать статью, как один разработчик ушел из вендора и написал свой контроллер домена.
Выглядит как кликбейтная преамбула, но под этой преамбулой начинается серия статей (сложных и не очень) про продукты, заслуживающие внимания российского рынка.
Но в информации от AI есть доля правды. И я не про выгорание. Чему можно научиться в крупном вендоре?
Самое ценное — научиться слушать заказчика, что он хочет, его потребности, его боли.
Заказчик — это пользователь ваших систем, он платит за разработку, влияет на roadmap продукта.
Да, когда заказчиков много, сложно учесть все поступающие потребности в одном продукте или в одной сборке.
Еще сложнее, если продукт строится на Open Source продукте или продуктах — зависимость.
Зависимость — всегда плохо, а зависимость в продакшене — плохо в двойне.
Выпустили новую версию Open Source продукта — переписывай свой продукт, перевели в платный поток — форк и самостоятельная поддержка?
Поэтому идея «собрать по-быстрому на open source» отпала сама собой.
Нужен свой, независимый от внешних разработчиков продукт, на современном и безопасном стеке.
Если читали статью про погружение в глубины 389-DS (сложный уровень), то можете предугадать стек — Rust
Rust был выбран только потому, что он уже использовался в проектах. Только и всего.
Начнем с HopeDC, контроллера домена, засуживающего внимания российского рынка.
HopeDC: Active Directory без Windows Server
Импортозамещение
Не бывает такого, когда «поменяли одно на другое», и все работает. Чаще процесс импортозамещения это месяцы, а иногда и годы, в течение которых организация живёт в двух мирах сразу: старые системы ещё работают, новые уже нужны, а сроки заданы сверху и постоянно сокращаются за счет регуляторных изменений. И самое чувствительное место в этой истории — Active Directory: здесь вход сотрудников, доступ к файлам, почта, VPN и корпоративные приложения.
Трудно здесь всем:
• Администраторам достаётся двойная работа. Нужно держать старый AD и параллельно строить новый каталог, заново писать политики под Linux, восстанавливать права на файловых серверах и готовиться к ночному переключению, после которого телефон поддержки не замолкает. Для некоторых команд сюда можно отнести изучение Linux с нуля.
• Компания рискует простоем. Остановившийся документооборот, отвалившиеся интеграции с почтой и учётными системами, консультанты, обучение и две инфраструктуры, которые приходится содержать одновременно.
• Пользователи получают новый логин, новый пароль, новый рабочий стол, пропавшие сетевые папки и привычные программы, которые «больше не открываются», — и всё это в один день.
Тяжелее всего, когда смена контроллера домена совпадает с переходом рабочих мест с Windows на Linux. Две миграции накладываются друг на друга, и ошибка в одной множит проблемы в другой: человек садится за незнакомый компьютер и не может войти ни в него, ни в свои папки.
Тяжело интегратору, когда требуется оставить название домена, не реализована поддержка сервисных учетных записей для публикации сервисов, инженеры уже работают по другим проектам.
HopeDC создан, чтобы этот переход прошёл спокойно для всех. Он забирает на себя самую рискованную часть — контроллер домена — и делает её незаметной для людей и приложений.
HopeDC — контроллер домена на Linux, который работает как Active Directory. Пользователи входят в компьютеры со своими паролями, групповые политики применяются, приложения работают как прежде — а Windows Server и лицензии к нему больше не нужны.
Зачем это нужно
Обычно выбор выглядит так: либо оставить Windows Server со всеми рисками, либо перестраивать инфраструктуру, переучивать людей и переписывать интеграции. HopeDC убирает этот выбор. Он встаёт рядом с действующим AD, забирает домен со всеми учётными записями и политиками и постепенно становится главным. Для пользователей ничего не меняется: те же логины, те же пароли, тот же домен.
Кому подходит:
• компаниям, которые уходят с Windows Server и хотят сделать это без простоя;
• организациям на российских OS, таких как Astra Linux, РЕД ОС и Альт, где Linux-компьютерами нужно управлять так же удобно, как Windows;
• ИТ-аутсорсерам и холдингам, у которых много независимых доменов.
Что получает организация
Четыре вещи, ради которых выбирают HopeDC: он дешевле во владении, переход на него не останавливает работу, им управляют из одного окна, и он защищён «из коробки».
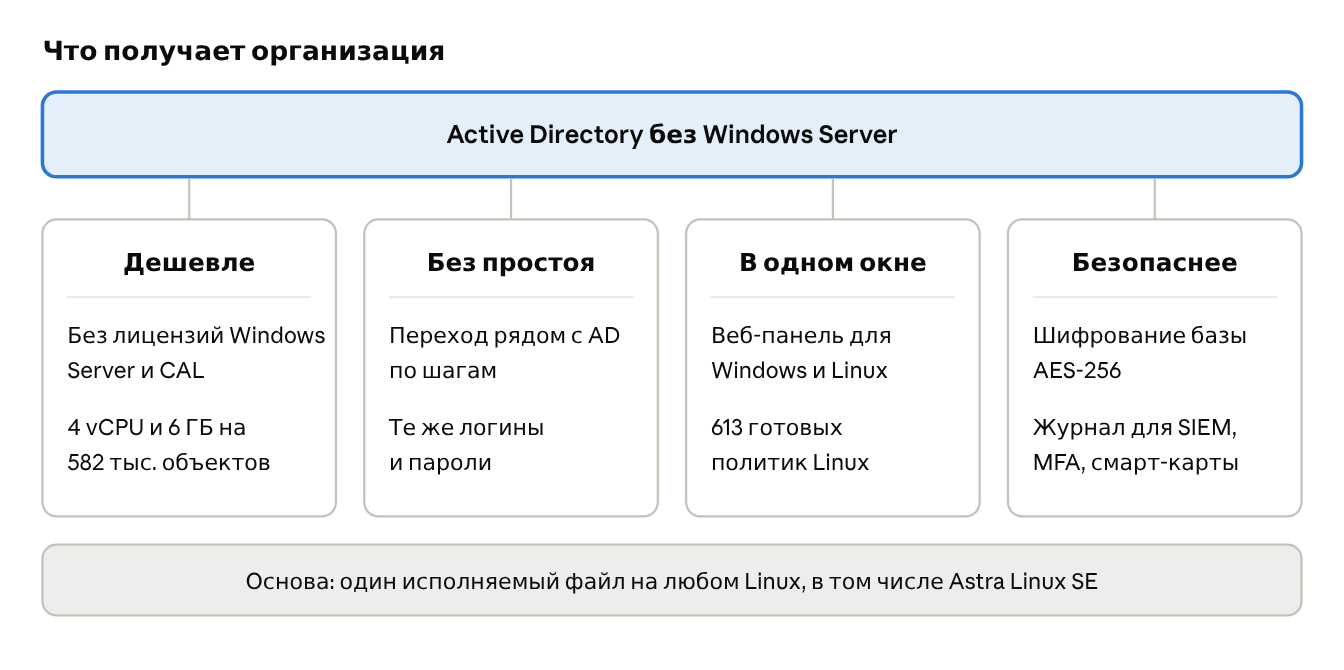
Главные преимущества HopeDC
• Дешевле. Не нужны лицензии Windows Server и клиентские лицензии (CAL). Один узел с 4 vCPU и 6 ГБ памяти обслуживает домен в 582 тыс. объектов — это подтверждено внутренним нагрузочным тестом.
• Без простоя. HopeDC работает рядом с действующим AD, пока вы не решите его отключить. Сотрудники продолжают входить со своими паролями.
• В одном окне. Пользователи, группы, политики Windows и Linux, DNS, DHCP и сертификаты — в одной веб-панели на русском языке. Ничего не нужно ставить на рабочие места администраторов.
• Безопаснее. Вся база, журналы и резервные копии зашифрованы. События входа уходят в SIEM с привычными кодами Windows, есть двухфакторная аутентификация и вход по смарт-картам.
Переход с MS AD без остановки работы
Уход с Active Directory с HopeDC — это четыре шага, и ни на одном из них сотрудники не перестают работать. До последнего шага MS AD остаётся на месте и служит страховкой.
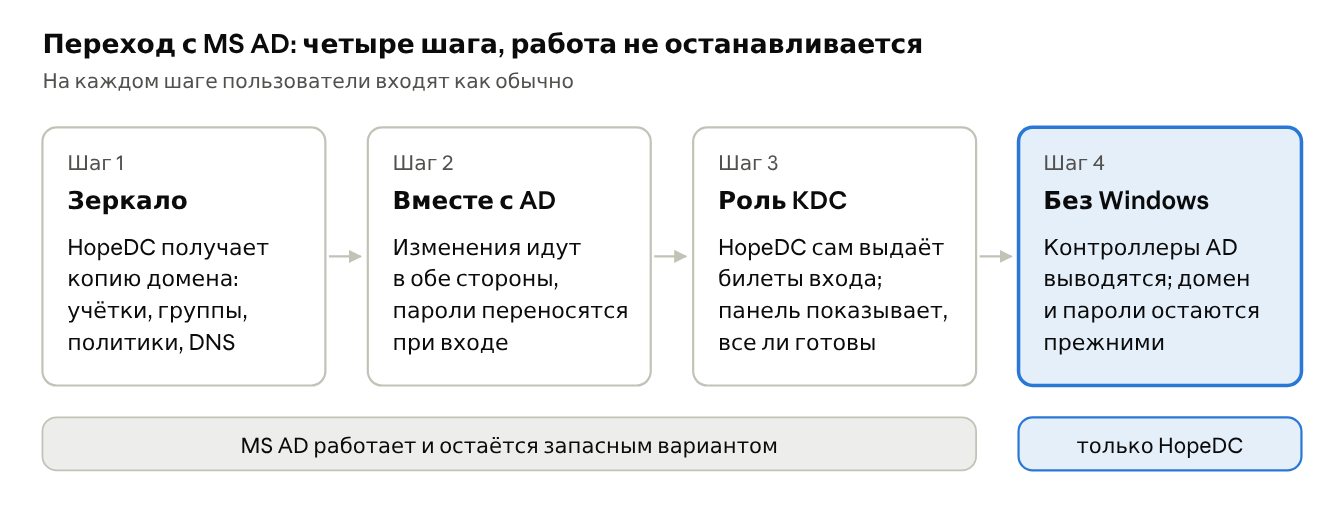
Путь перехода с MS AD на HopeDC
Что важно для бизнеса:
• Пароли не меняются. Пользователи не получают писем «смените пароль» и не звонят в поддержку. Пароли переносятся при первом входе или заранее, из выгрузки администратора AD (есть такой инструмент у MS).
• Приложения не переписываются. Те же имена домена, те же идентификаторы объектов, те же ответы на ошибки входа. Права на файловых серверах сохраняются.
• Риск под контролем. Перед отключением панель показывает, кто ещё не сможет войти без Windows-контроллера и какие службы от него зависят.
• Без серых приёмов. HopeDC не вытягивает пароли из AD способами, которыми пользуются атакующие, и ничего не устанавливает на контроллеры Windows. Честный подход — чистый отчет.
Тот же прием работает для домена на Samba DC. Из FreeIPA и других LDAP-каталогов HopeDC переносит пользователей, группы и компьютеры и держит их в актуальном состоянии
Windows и Linux в одном домене
В HopeDC Windows и Linux — полноправные участники одного домена. Одна учётная запись пускает сотрудника на любой компьютер, а администратор настраивает обе системы в одной панели.
|
|
Windows |
Linux |
|
Ввод в домен |
Штатным мастером Windows, без дополнительных программ |
Готовым скриптом из панели: Astra Linux, РЕД ОС, Альт, Debian, Ubuntu |
|
Политики |
Групповые политики как в AD: в панели или в привычной консоли GPMC |
613 готовых шаблонов, в том числе все рекомендации ФСТЭК; снятая политика откатывается |
|
Пароли администраторов |
Windows LAPS: у каждого компьютера свой пароль |
Права sudo по группам домена |
|
Инвентаризация |
Железо и установленное ПО в карточке компьютера |
То же и отчёт «что применено на машине» |
Безопасность одинакова для всех:
• политика паролей по требованиям ФСТЭК со словарём запрещённых паролей;
• вход по смарт-картам и токенам (Рутокен, JaCarta), двухфакторная аутентификация для панели и приложений;
• журнал безопасности с кодами событий Windows: готовые правила SIEM для AD работают без переделки;
• работа на Astra Linux SE с включённым мандатным контролем целостности.
Сложные переходы и как HopeDC их упрощает
Ниже — типичные ситуации из проектов импортозамещения (настоящие).
Во всех самое трудное — не технология, а то, что люди должны продолжать работать, пока под ними меняется инфраструктура.
Администраторы ИТ инфраструктуры в таких проектах можно сравнить с кардиохирургами.
Новый контроллер и Linux на рабочих местах одновременно
Ситуация. Организация уходит с Windows Server и почти сразу меняет Windows на компьютерах сотрудников на Linux (чаще российской разработки). Обычно это означает новый домен, новые учётные записи и «день Х», после которого незнакомая система с незнакомым паролем и нет своих папок.
С HopeDC две миграции разводятся во времени:
• домен переезжает целиком — с теми же логинами, паролями и группами, поэтому в Linux сотрудник входит со своим привычным паролем;
• идентификаторы пользователей и групп сохраняются, поэтому права на файловых серверах продолжают работать и с Windows, и с Linux;
• Linux-компьютер вводится в домен готовым скриптом из панели и сразу получает политики из готовых шаблонов, в том числе по рекомендациям ФСТЭК, — писать их с нуля не нужно;
• сетевые папки на Linux-сервере подключаются политикой с доступом по группам домена и входом без повторного пароля;
• Windows и Linux живут в одном домене, поэтому компьютеры переводятся волнами, отдел за отделом, без общего дня переключения. Если отделу нужно больше времени, он спокойно работает на Windows в том же домене.
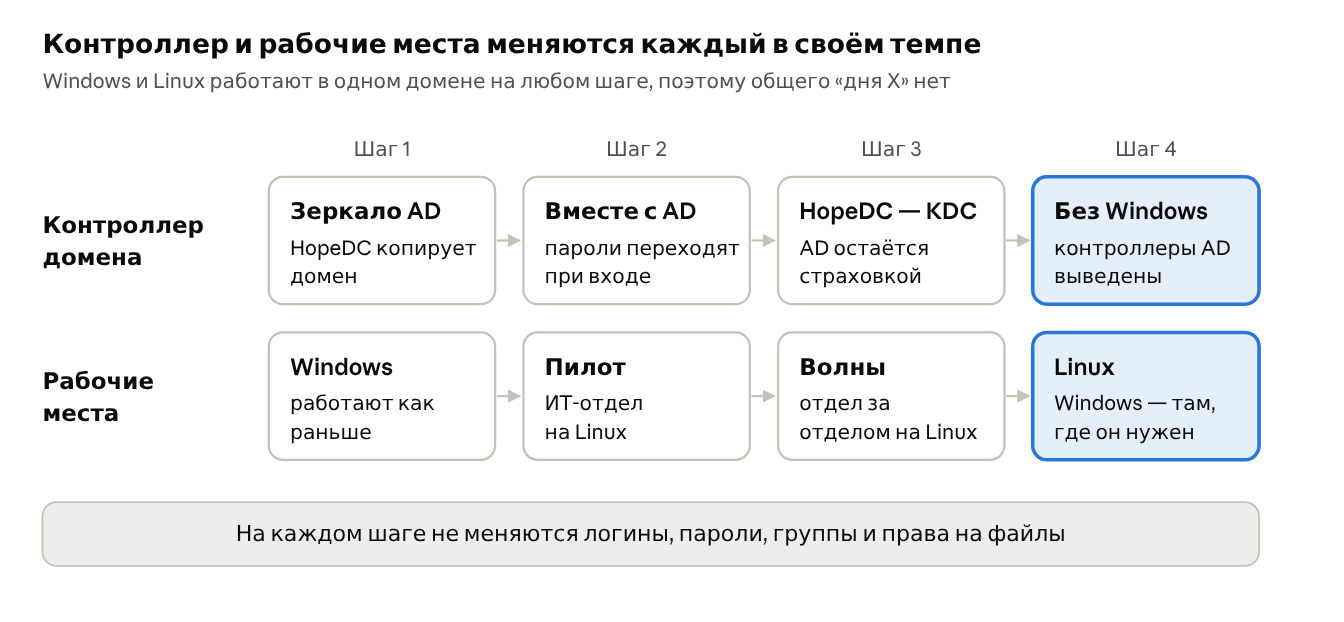
Одновременная смена контроллера и переход рабочих мест на Linux · четыре шага
Программы, которые работают только под Windows
Ситуация. Бухгалтерия, конструкторский отдел или лаборатория работают в программах, у которых нет версий для Linux. Ради подобного ПО часто оставляют отдельный домен Windows, и администраторы годами ведут две инфраструктуры.
С HopeDC такие компьютеры остаются на Windows в том же домене, что и Linux. Групповые политики, Windows LAPS и вход по смарт-картам работают для них как и раньше. Отдельный домен для Windows не нужен. А когда появится замена программе, компьютер переводится на Linux.
Приложения, привязанные к AD
Ситуация. Почта, VPN, корпоративный портал и учётные системы проверяют пароли через AD. При смене каталога их приходится перенастраивать, а иногда и дорабатывать — и каждая забытая интеграция всплывает уже после переключения.
С HopeDC имя домена, структура каталога и ответы на ошибки входа остаются теми же, поэтому приложения обычно достаточно направить на новый контроллер. Перед отключением AD панель показывает, кто и что ещё зависит от старого контроллера, и забытые интеграции находятся до, а не после.
Филиалы с разной готовностью
Ситуация. Центральный офис готов к переходу, а в филиалах медленные каналы и нет своих администраторов. Выезды инженеров растягивают проект на месяцы, бюджет растет.
С HopeDC филиалы переходят в своём темпе, не задерживая центр. Контроллер для филиала, в том числе только для чтения (RODC), устанавливается и обновляется из панели центрального офиса — ехать на место не нужно.
Во всех этих случаях сотрудник видит одно и то же: он входит со своим паролем, а его папки и программы на месте.
Один сервер — много организаций
HopeDC держит на одном кластере несколько независимых лесов. Каждый лес — отдельная организация: свои администраторы, пароли, политики и DNS. Соседей она не видит, а права администратора одного леса в другом не действуют. Серверов меньше, а изоляция — как у раздельных инсталляций. Не думаю, что это кому-то нужно, но в продукте это уже есть.
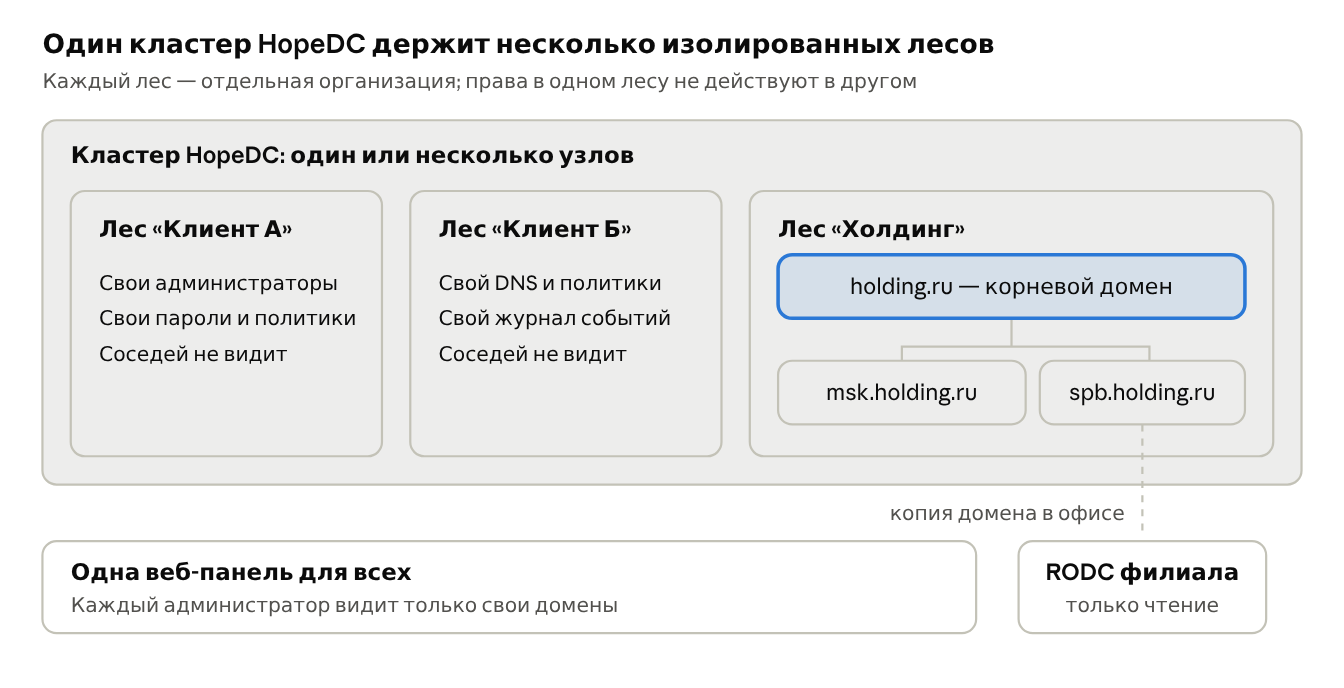
Несколько организаций на одном кластере HopeDC
• ИТ-аутсорсерам. Каждый клиент получает свой лес на общем кластере. Инженеры клиента входят в ту же панель, но видят только свой домен. Новый клиент — это новый домен в панели, а не новый сервер.
• Холдингам. Корневой домен и поддомены для дочерних компаний или регионов, с единым входом между ними. Администратор дочерней компании управляет своим поддоменом и не может стать администратором холдинга.
• Филиалам. В удалённом офисе ставится контроллер только для чтения (RODC). Он хранит копию домена рядом с сотрудниками, а пароли кэширует только для тех, кому это разрешено. Украденный из филиала сервер не раскрывает пароли остальной компании.
• Партнёрам. Доверительные отношения с чужими доменами AD позволяют сотрудникам партнёра входить в ваши системы под своими учётками — без заведения дублей.
HopeDC, Samba DC и MS AD
Samba DC и Microsoft AD — зрелые продукты, и с ними HopeDC сравнивают чаще всего. Все три работают как контроллер домена для Windows. Разница — в том, сколько сил уходит на эксплуатацию и что достаётся «из коробки».
|
|
HopeDC |
Samba DC |
MS AD |
|
Штатный ввод Windows в домен |
Да |
Да |
Да |
|
Веб-панель на русском |
Да |
Нет, сторонние средства |
Нет, консоли Windows (RSAT, GPMC) |
|
Политики для Linux |
22 типа, 613 шаблонов, откат |
Нет |
Нет |
|
Групповые политики между контроллерами |
Реплицируются сами |
Вручную (rsync) |
Да (DFSR) |
|
DNS, DHCP и центр сертификации |
Встроены |
DNS; DHCP нет |
Отдельные роли Windows |
|
Несколько изолированных лесов на одном сервере |
Да |
Нет |
Нет |
|
Переход с MS AD без простоя |
Да, пароли сохраняются |
Сложная миграция |
— |
|
Шифрование всей базы и копий |
Да |
Частично |
Частично, диск — BitLocker |
|
Двухфакторный вход в панель и приложения |
Да |
Нет |
Нет встроенного |
|
Журнал с кодами Windows для SIEM |
Да |
Свой формат |
Да, через агенты |
|
Обновление всех контроллеров одной кнопкой |
Да |
Нет |
Нет |
|
Лицензии Windows Server и CAL |
Не нужны |
Не нужны |
Нужны |
|
Минимальные ресурсы |
2 vCPU, 2 ГБ |
1–2 vCPU, 1–2 ГБ |
Windows Server: 2 ГБ, 32 ГБ диска |
|
Зрелость и сообщество |
Новый продукт |
Высокая |
Максимальная |
По требованиям к железу HopeDC близок к Samba DC: это один процесс без внешней СУБД. На нагрузочном тесте один узел с 4 vCPU и 6 ГБ памяти держал домен в 582 тыс. объектов. Но это стоит проверить, не так ли?
Где сильнее конкуренты, мы говорим прямо. MS AD остаётся эталоном совместимости и экосистемы, у Samba — годы эксплуатации и большое сообщество. Поэтому внедрение HopeDC начинается с пилота на реальном парке заказчика: нужные сценарии проверяются до перехода, а MS AD остаётся страховкой.
Как начать
HopeDC ставится на обычный Linux-сервер: Astra Linux SE 1.8, Debian, Ubuntu, RHEL и совместимые. Минимум — 2 vCPU, 2 ГБ памяти и 10 ГБ диска. Не нужны внешняя СУБД, отдельные DNS- и DHCP-серверы не нужны: всё уже внутри.
|
Редакция |
Для кого |
Что входит |
|
Free |
Пилот, небольшой офис |
Без ключа и без срока: до 200 пользователей и компьютеров, один подключённый домен, DNS, DHCP и центр сертификации. Без доверий и кластера |
|
Standard |
Средняя организация |
Число доменов, объектов и доверий — по лицензии; карта связей доменов и контроллеров |
|
Enterprise |
Крупная компания, холдинг, аутсорсер |
Без ограничений; кластер высокой доступности из нескольких узлов |
HopeDC не отправляет данные о вас и вашем домене производителю: лицензия проверяется на месте, без выхода в интернет.
Первый шаг — пилот рядом с действующим AD:
1. Установите HopeDC на тестовый сервер одной командой.
2. В мастере панели выберите «Подключиться к домену Active Directory» — HopeDC получит копию вашего AD, ничего не меняя в нём.
3. Введите в домен пару компьютеров Windows и Linux и проверьте вход, политики и приложения на своих сценариях.
Если пилот прошёл успешно, переход идёт по тем же четырём шагам, — без остановки работы и без смены паролей.
А кроме Active Directory что еще можете?
Такой вопрос в импортозамещении звучит постоянно.
Стек Hope продуктов не заканчивается только контроллером домена. Подробнее о каждом продукте будет описано в следующих статьях.
Hope Workplace
Hope Workplace: SCCM для Windows и Linux
Печать и репозитории для импортозамещённой инфраструктуры в одном сервере
Hope Workplace дополняет контроллер домена HopeDC сервисами, без которых не обходится ни один офис на отечественном Linux или Windows. Это один лёгкий сервер с единой веб-панелью, общим журналом безопасности и одной лицензией. Отдельная виртуальная машина под каждую роль не нужна.
Печать без драйверов на рабочих местах
-
Клиенты Windows и Linux печатают на сервер по IPP/IPPS, драйвер принтера стоит только на сервере.
-
Поддержаны и современные принтеры, и старые. Для старых сервер сам переводит задание в PCL или PostScript, доставка — также по 9100 и LPD.
-
Права на очереди задаются доменными группами. Есть квоты, принудительная ч/б и двусторонняя печать, водяной знак с именем пользователя.
-
Безопасная печать: задание ждёт, пока пользователь выпустит его на станции или в браузере МФУ. Режим «Следуй за мной» позволяет забрать документ на любом принтере группы.
-
Полный учёт печати с отчётами и передачей в SIEM. Сверка со счётчиками принтеров по SNMP v2c и v3.
-
Пара серверов с плавающим адресом и автоматическим переключением.
Репозиторий для закрытого контура
-
Зеркала OS под каждую инфраструктуру индивидуально, в том числе выборочные, с зависимостями.
-
Обновления автоматически проверяются на копиях VM или железных компьютеров в песочнице. При обнаружении ошибок, обновления не выходят на рабочие компьютеры.
-
Проверенные наборы обновлений продвигаются из теста в продуктив и откатываются в один клик — аналог WSUS для Linux.
-
Поддержка централизованного обновления как для Linux, так и для Windows.
-
Метаданные и собственные пакеты подписываются ключом организации. Набор обновлений переносится в изолированный сегмент одним подписанным файлом.
-
Справляется с большими зеркалами при скромных требованиях к памяти.
-
Клиенты подключаются готовым шаблоном политики HopeDC.
Для службы ИБ и эксплуатации
-
Журнал безопасности в формате HopeDC и метрики Prometheus.
-
Права администраторов по разделам панели.
-
Зашифрованные резервные копии по расписанию.
-
Работает с HopeDC, MS AD, Samba AD и FreeIPA / ALD Pro.
Развертывание рабочих мест по сети
Новое рабочее место ставится по сети, без флешек и без выезда к компьютеру:
-
Загрузка по PXE, в том числе на компьютерах с UEFI Secure Boot — через подписанные загрузчики самих дистрибутивов;
-
Автоматическая установка Linux систем по готовым профилям: разметка диска, пакеты, настройки;
-
Установка сразу из зеркал и проверенных наборов обновлений модуля «Репозиторий»;
-
Ввод в домен после установки по одноразовым данным, без передачи пароля администратора в установщик.
Удалённая помощь (на этапе тестирования)
Администратор помогает пользователю:
-
Подключение только с согласия пользователя: на экране появляется окно с именем администратора и причиной, а всё время сеанса видны рамка и кнопка «Завершить сеанс»;
-
На Windows используется штатный «Удалённый помощник» и шаблоны групповых политик;
-
Вход оператора по доменной учётной записи и права по группам: кто кому может помогать;
-
Журнал всех сеансов с передачей в SIEM и запись сеансов для аудита;
-
Перед выпуском модуль пройдёт отдельную проверку безопасности.
HopeDFS — файловый сервер, который защищает данные сам
HopeDFS — российский файловый сервер на Linux, который заменяет файловые службы Windows Server и не требует их лицензий. Пользователи работают с общими папками как обычно, по SMB 2/3 из Windows и macOS или по NFS 4.x из Linux. Вход выполняется под доменной учётной записью Active Directory или HopeDC через Kerberos.
Для пользователей Windows все выглядит ровно так, будто они работают с расшаренными папками на сервере Windows.
Что умеет:
-
Права как в Windows. Списки доступа с наследованием, квоты и мандатные метки для Astra Linux.
-
Защита от шифровальщиков. HopeDFS замечает массовое шифрование файлов, блокирует источник и помогает восстановить файлы из снимков.
-
Снимки. Пользователи сами возвращают прежнюю версию файла через «Предыдущие версии» в Windows.
-
Репликация между филиалами. Папки синхронизируются между серверами, по сети передаются только изменённые блоки файлов.
-
Отказоустойчивый кластер. Если узел выходит из строя, плавающий IP-адрес переходит на соседний, и пользователи продолжают работать.
-
Подключение к инфраструктуре. Сервер сам регистрируется в DNS и в каталоге домена, общие папки публикуются в пространстве имён DFS.
-
Удобное управление. Веб-панель на русском и английском со встроенным путеводителем, ролевым доступом, журналом аудита и уведомлениями на почту.
-
Совместная работа с документами. Пользователи Windows и Linux работают с одними и теми же документами.
Почему это просто: HopeDFS — один исполняемый файл. Его можно установить с флешки на изолированный сервер, а обновлять с автоматическим откатом при сбое. Работает на Astra Linux, РЕД ОС, Debian, Ubuntu, RHEL и совместимых системах.
Hope Mail Server
Hope Mail Server: Exchange на Linux
Почта, календари и контакты для импортозамещённой инфраструктуры на одном сервере
Hope Mail Server заменяет Microsoft Exchange там, где сотрудники привыкли к Outlook, а инфраструктура переходит на отечественный Linux. Это один исполняемый файл без отдельной СУБД, единая веб-панель и одна лицензия. Вместе с контроллером домена HopeDC и шлюзом Hope MSG Gateway закрывает почту организации целиком.
Привычно для пользователей
-
Outlook, Thunderbird, iPhone и Mac настраиваются сами: достаточно ввести адрес и пароль.
-
На телефонах почта работает через ActiveSync, календари, контакты, задачи и заметки — через CalDAV и CardDAV.
-
Есть общие ящики и делегирование: «отправить как», «от имени», доступ к чужим папкам.
-
Списки рассылки бывают статическими, динамическими и вложенными, могут включать внешних участников.
-
Приглашения на встречи с ответами «Приду / Не приду», общие календари с правом записи.
-
В веб-почте: цепочки писем, «отменить отправку», уведомления о прочтении, поиск по всем папкам. Ответ на оформленное письмо выглядит так же, как в Gmail и Outlook.
-
Сотрудники сами настраивают правила, автоответ и подпись.
Переезд с Exchange без остановки работы
-
Почта с папками и флажками, календари, контакты и задачи переносятся напрямую из Exchange 2013–2019.
-
Повторный запуск переноса докачивает только новое, поэтому основной объём можно перенести заранее.
-
На время переезда Exchange и Hope Mail работают вместе. Сотрудников можно переключать по одному и при необходимости вернуть обратно в Exchange.
-
Вход по паролю домена через HopeDC. Пока контроллеры Windows ещё работают, пароли переходят сами, сбрасывать их не нужно.
-
Ящики создаются автоматически по учётным записям домена, старые адреса становятся алиасами.
Отказоустойчивость
-
Кластер с выбором ведущего узла и защитой от ситуации, когда ведущих становится два.
-
Данные копируются на резервные узлы, как DAG в Exchange, без общего хранилища.
-
Письмо не уйдёт дважды и не потеряется. Safety Net повторно доставляет письма после сбоя.
-
Вложения можно хранить на локальном диске, в сетевой папке или в S3. Старые данные выносятся в S3 автоматически (все настраивается).
Для службы ИБ и эксплуатации
-
Сразу после установки работают только шифрованные соединения: HTTPS и STARTTLS.
-
Двухфакторная аутентификация для администраторов, пароли приложений для почтовых программ.
-
Права администраторов задаются по разделам панели и почтовым доменам.
-
Доступ к панели можно ограничить по IP. Сервер не даст администратору случайно отрезать доступ самому себе.
-
Журнал событий передаётся в SIEM в форматах CEF, Syslog и JSON.
-
Резервные копии создаются по расписанию, обновления ставятся из панели с автоматическим откатом.
-
Лицензия проверяется без связи с вендором, удалённого отключения нет.
-
Работает с HopeDC, MS AD и LDAP / FreeIPA.
Hope MSG Gateway
Hope MSG Gateway: почтовый шлюз на границе сети
Антиспам, антивирус и подлинность отправителей для импортозамещённой инфраструктуры на одном сервере.
Hope MSG Gateway встаёт между Интернетом и почтовым сервером организации — Hope Mail Server, Exchange или любым другим. Проверяет входящую почту, задерживая спам и вирусы. Исходящую подписывает и доставляет так, чтобы она не попадала в спам у получателей. Это один лёгкий сервер с единой веб-панелью, журналом аудита и одной лицензией. Зарубежные облачные фильтры для этого не нужны.
Три рубежа проверки
-
Первый рубеж — подключение. Шлюз проверяет адрес отправителя по спам-базам DNSBL и наличие PTR-записи, ограничивает частые подключения. Незнакомого отправителя просит повторить через 5 минут: настоящий сервер повторит, спам-рассылка — нет.
-
Второй рубеж — кто пишет и кому. Белые и чёрные списки по адресам, доменам и подсетям IPv4 и IPv6. Письма на чужие домены не принимаются, так что открытого релея нет.
-
Третий рубеж — содержимое письма. Правила по тексту, антивирус ClamAV, запрещённые вложения, проверка SPF, DKIM и DMARC.
-
Каждый признак спама добавляет баллы: от 5 письмо помечается, от 8 уходит в карантин, от 15 отклоняется.
-
Ошибка DNS у отправителя никогда не приводит к отказу, поэтому нужное письмо не потеряется из-за чужих проблем.
Защита от фишинга и вирусов
-
Вложения с двойным расширением (
счёт.pdf.exe) блокируются, даже внутри пересланных писем и даже без антивируса. -
Письма, не прошедшие DMARC, задерживаются: домен отправителя не тот, за кого себя выдаёт.
-
В карантине видна причина задержки. Нужное письмо выпускается одной кнопкой и сразу доставляется.
-
Жалобы сотрудников «Это спам» складываются в общий счёт. Когда набирается порог, отправитель блокируется на входе для всей организации. Жалобы из Hope Mail Server тоже учитываются.
Антивирус, который работает в России
-
Официальные серверы обновлений ClamAV не отдают базы на российские IP. Шлюз обновляет базы через зеркало, своё зеркало в локальной сети или прокси, по расписанию.
-
В закрытом контуре базы загружаются файлом, шлюз проверяет их цифровую подпись и версию.
-
Шлюз с доступом в Интернет выгружает свежие базы одной кнопкой для шлюзов без доступа в Интернет.
-
Устаревание баз видно сразу: старше 2 дней — жёлтым, старше 7 — красным.
-
Антивирус обновляет базы, не прерывая проверку почты.
-
Можно подключить Dr.Web или Kaspersky.
Надёжная доставка и репутация домена
-
Каждое принятое письмо сначала сохраняется на диск. Если сервер получателя недоступен, шлюз повторяет попытки до 5 суток. После перезагрузки шлюза ни одно письмо не теряется.
-
Если доставить письмо так и не удалось, отправитель получает отчёт о недоставке.
-
Исходящая почта подписывается DKIM, поэтому получатели видят, что письмо действительно от вашего домена.
-
Мастер «Отправка» подсказывает записи A, PTR, SPF, DKIM и DMARC и проверяет их одной кнопкой.
-
Маршруты на внутренние почтовые серверы шифруются TLS, в том числе со взаимной аутентификацией.
-
Два шлюза можно объединить в пару с плавающим IP-адресом: если один выходит из строя, второй перехватывает приём почты.
-
Два шлюза могут работать параллельно на разных MX записях.
Для службы ИБ и эксплуатации
-
Служба работает без прав root, секреты в настройках зашифрованы AES-256-GCM.
-
Права администраторов задаются по разделам панели: просмотр или изменение.
-
Доступ к панели можно ограничить по IP. Шлюз не даст администратору отрезать доступ самому себе.
-
Журнал аудита передаётся в SIEM в форматах CEF, Syslog и JSON.
-
Зашифрованные резервные копии по расписанию, обновления из панели с автоматическим откатом.
-
Лицензия проверяется без связи с вендором, удалённого отключения нет.
Собственная почта на шлюзе
-
Для небольшой организации или филиала шлюз может сам хранить почту одного домена: ящики, веб-почта, IMAP, ActiveSync, календари и контакты.
-
Ящики можно выгружать в mbox и .eml по расписанию.
HopeBackup «Ковчег»
HopeBackup «Ковчег» — резервное копирование, которое переживёт потерю площадки
Копии есть у всех. Проблемы начинаются, когда нужно восстановиться: базы нет, площадки нет, а инструкция лежала на том же сервере. «Ковчег» построен вокруг восстановления.
«Ковчег» заменяет Veeam и Commvault там, где инфраструктура переходит на отечественный Linux. Это один исполняемый файл без отдельной СУБД и единая веб-панель на русском и английском. Его можно установить и в закрытом контуре. Вместе с HopeDC и Hope Mail Server он защищает всю инфраструктуру организации.
Сам подскажет, что копировать
-
Достаточно ввести адрес сервера и учётную запись SSH: «Ковчег» снимет опись и покажет, какие на нём базы, приложения и данные.
-
Рекомендации применяются одной кнопкой, агент ставится из панели.
-
PostgreSQL, MySQL, MS SQL, MongoDB, ClickHouse, Redis, OpenSearch, GitLab, Keycloak, Vault, Docker, Kubernetes и файлы — готовые сценарии без скриптов.
-
PostgreSQL восстанавливается на любую секунду благодаря непрерывному архиву WAL.
-
Виртуальные машины Proxmox, VMware, oVirt, OpenStack и другие копируются целиком.
-
Образ сервера снимается по SSH без агента и выгружается в qcow2 — его можно сразу развернуть на гипервизоре.
Хранит экономно
-
Дедупликация и сжатие: каждый блок передаётся и хранится один раз.
-
Копии шифруются ещё до отправки, ключ остаётся у вас.
-
Копии хранятся на своих узлах хранения, в S3, на Яндекс Диске, WebDAV или на диске сервера.
-
Срок хранения задаётся для каждой системы отдельно.
Площадки и аварийное восстановление
-
Копии сами уходят на резервные площадки — целиком или выборочно по продуктам. Передаются только изменения.
-
Каналы до площадок «Ковчег» поднимает сам: OpenVPN, WireGuard, IPsec, L2TP или SSH.
-
При потере основной площадки управление принимает резервная — достаточно одного администратора.
-
Мастер восстановления возвращает систему на тот же или другой сервер, а ВМ — в Proxmox, VMware, Яндекс Облако или AWS.
-
Проекты переезда переносят системы между серверами и площадками.
Для службы ИБ и эксплуатации
-
Сразу после установки работают только шифрованные соединения.
-
Пароли и ключи хранятся закрыто и не показываются в панели.
-
Доступ разграничен ролями «Администратор», «Оператор» и «Наблюдатель», все действия записываются в журнал аудита.
-
О сбоях копирования приходит письмо.
-
Обновления ставятся из панели. Доступ к панели можно восстановить даже без почты.
Скачать можно на github
Этапы выхода на рынок
На данный момент продукты проходят этап регистрации в Роспатенте с дальнейшей регистрацией в Минцифры.
По подробному треку есть удачная статья от ABP_LEGAL_ALEX
ссылка на оригинал статьи https://habr.com/ru/articles/1105518/