Инженер‑исследователь по ИБ и бывший сотрудник подразделения Microsoft V&M (Microsoft Security Response Center: Vulnerabilities & Mitigation) по имени Абдельхамид Насери (aka Nightmare Eclipse или MSNightmare) опубликовал в открытом доступе новую уязвимость нулевого дня под названием SignDrop. Она была обнаружена в драйвере Common Log File System (CLFS) Windows.
В уязвимости используется меры защиты, введённые Microsoft в октябре 2025 года для предотвращения атак на аутентификацию, нацеленных на проблемы в безопасности в драйвере CLFS. Количество атак, использующих уязвимости CLFS, резко сократилось после внедрения этих мер, однако сами меры Microsoft привели к появлению этой новой уязвимости.
«Если правильно выстроить цепочку действий, то — как ни парадоксально — этот вполне легитимный механизм защиты можно обернуть против него самого, что позволит повысить привилегии. Microsoft всё реализовала корректно, однако сама логика работы допускает злоупотребления. Ещё более примечательно то, что этот метод можно применить к любому антивирусному движку, чтобы обойти его механизмы самозащиты (или защиты от несанкционированного вмешательства). Злоумышленник может инициировать создание произвольного файла в контексте самого антивирусного процесса; в результате для драйверов ядра запрос на создание файла выглядит так, будто он исходит от легитимного процесса самого антивируса, и система его пропускает. В этом заключается уникальность данной уязвимости: с её помощью можно отключить любой антивирус или систему класса EDR (Endpoint Detection and Response)», — пояснил Nightmare Eclipse.
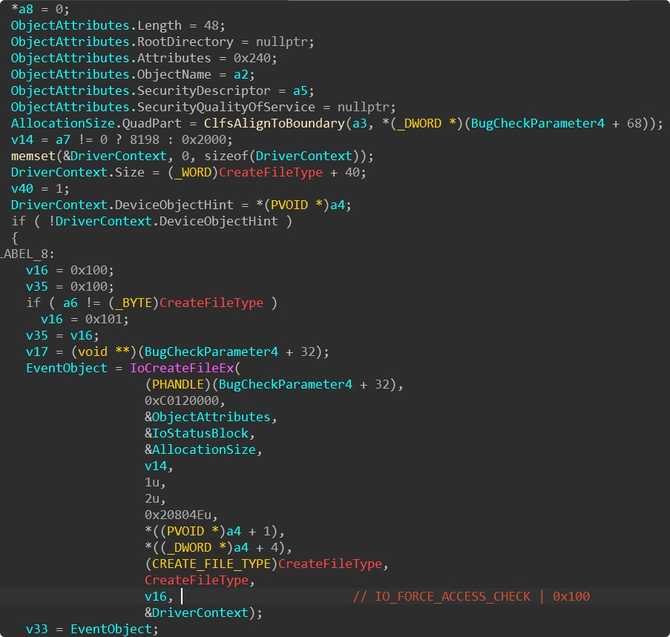
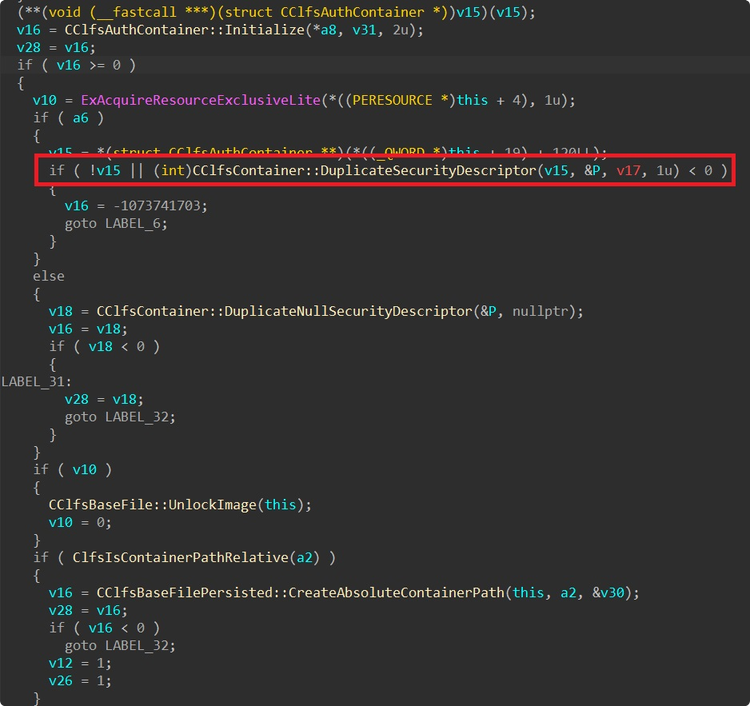
По словам исследователя, недостаток текущей защиты драйвера заключается в том, как CLFS обрабатывает создание файла аутентификации (.cnpf) при создании нового файла журнала. CLFS корректно выполняет проверки доступа в начале, но эта логика может быть использована не по назначению, если другой, привилегированный процесс позже откроет файл журнала.
Nightmare Eclipse также добавил, что привилегированные процессы, такие как Windows Defender, могут быть принудительно открыты для этих файлов, в результате чего файл аутентификации создаётся с правами SYSTEM, а CLFS создает его с правами доступа исходного файла.
Microsoft правильно реализовала меры по предотвращению угроз, но «логика допускает злоупотребления», обнаруженный метод работает против любой системы защиты от несанкционированного доступа антивирусного движка, поскольку запрос на создание файла выглядит так, будто он исходит от собственного легитимного процесса движка. Это делает данную уязвимость уникальной, поскольку ее можно использовать для отключения любого антивируса/EDR.
Хотя SignDrop нельзя использовать против всех компьютеров с Windows, Nightmare Eclipse протестировал уязвимость на Windows 11 26H2, Windows 11 26H2 Experimental и Windows Server 2025 Experimental и подсчитал, что уязвимостью подвержено 80% установок Windows.
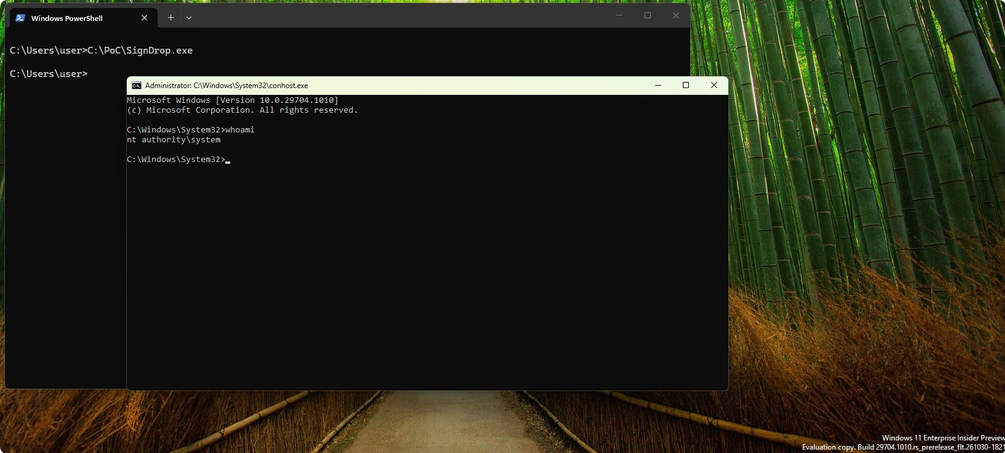
Исследователь рекомендует запустить PoC, чтобы проверить, уязвимо ли устройство Windows для атак SignDrop, или проверить режим аутентификации CLFS в значении реестра HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode. Если эксплойт PoC запускает командную оболочку SYSTEM, машина уязвима. Кроме того, если значение реестра равно 0 или 1 (режим обучения или режим принудительного применения), компьютер также уязвим.
Nightmare Eclipse пояснил, что в настоящее время нет другого решения, кроме ожидания патча от Microsoft, поскольку отключение защиты CLFS сделает устройства уязвимыми для атак, использующих уязвимости, связанные с повреждением памяти.
Ранее Nightmare Eclipse выложил в открытом доступе уязвимость нулевого дня в Microsoft Defender под названием BigDiskBuster (Windows Defender Update Denial of Service Vulnerability).
За последние несколько месяцев Nightmare Eclipse опубликовал множество уязвимостей нулевого дня для Windows, включая BlueHammer, RedSun, GreenPlasma и YellowKey. Некоторые из этих них были нацелены на Microsoft Defender (UnDefend и ShieldCrash), а другие — на BitLocker и компоненты Windows. Ранее Nightmare Eclipse представил эксплойт уязвимости нулевого дня для Microsoft Defender под названием RoguePlanet. Уязвимость затрагивает полностью обновлённые устройства Windows 10 и Windows 11, позволяя злоумышленникам запускать командную строку с правами SYSTEM через баг состояния гонки в Microsoft Defender.
ссылка на оригинал статьи https://habr.com/ru/articles/1107890/