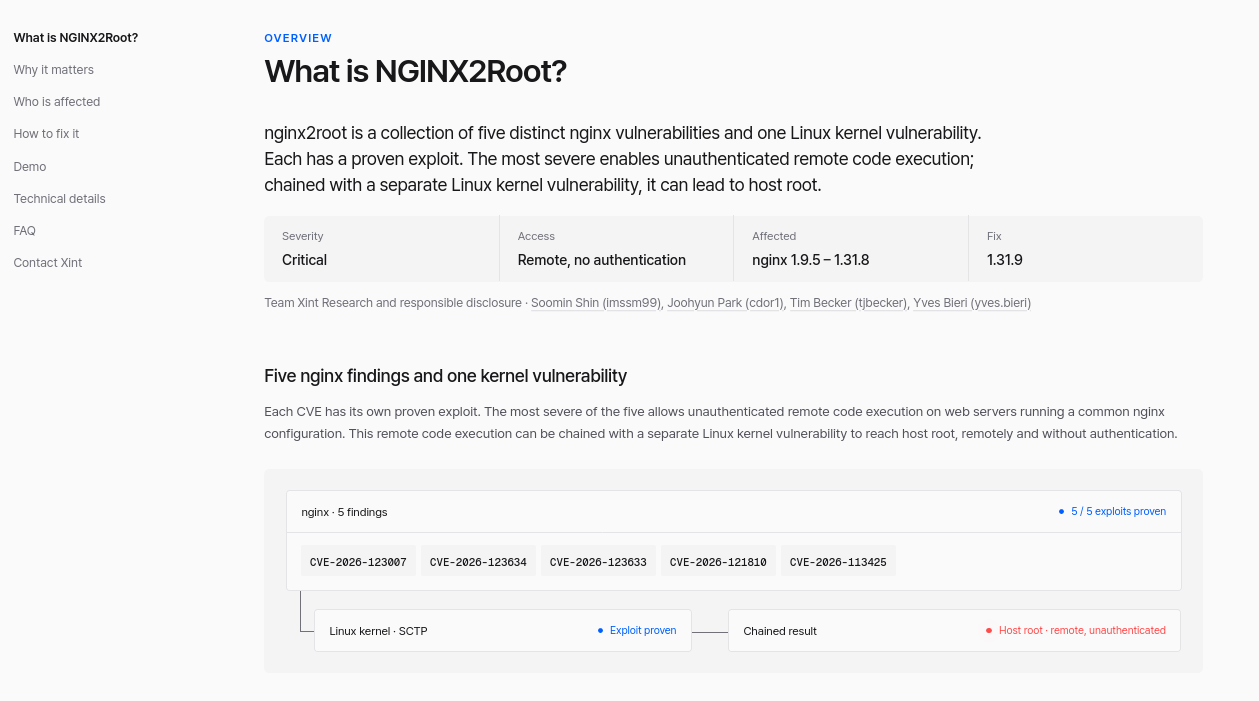
18 ноября 2026 года состоялся выпуск высокопроизводительного HTTP‑сервера и многопротокольного прокси‑сервера nginx 1.31.9. Исходный код проекта nginx написан на языке C и распространяется под лицензией BSD. В новой версии проекта выпущены патчи против набора NGINX2Root, состоящего из пяти отдельных критических уязвимостей в Nginx (подвержены версии nginx 1.9.5 – 1.31.8) и одной уязвимости в ядре Linux.
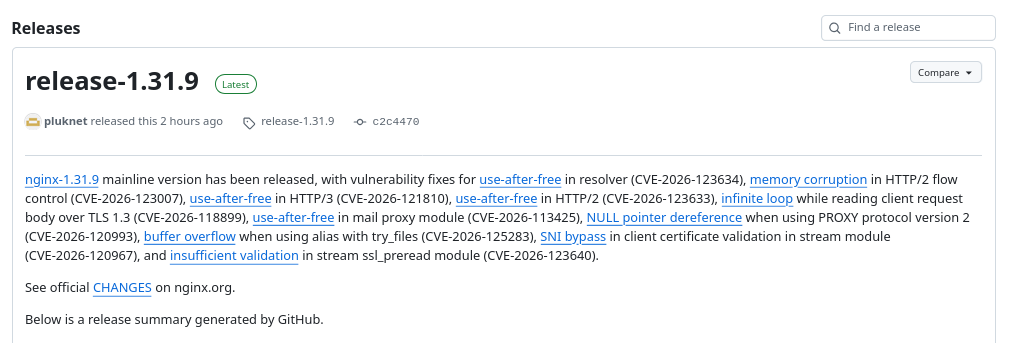
Для каждой из уязвимостей в NGINX2Root (CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425) существует подтверждённый эксплойт.
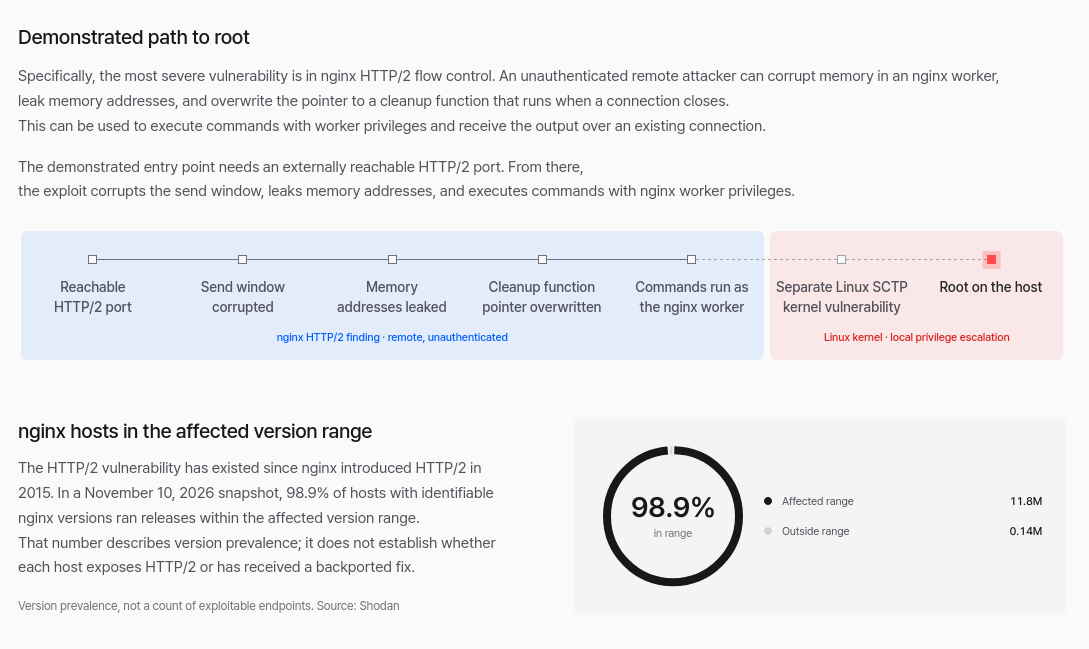
Наиболее опасная уязвимость из NGINX2Root позволяет выполнять произвольный код удалённо без прохождения аутентификации на веб-серверах, использующих стандартную конфигурацию Nginx. В сочетании с отдельной уязвимостью в ядре Linux она может привести к получению прав суперпользователя (root) на хосте— удаленно и без прохождения аутентификации.
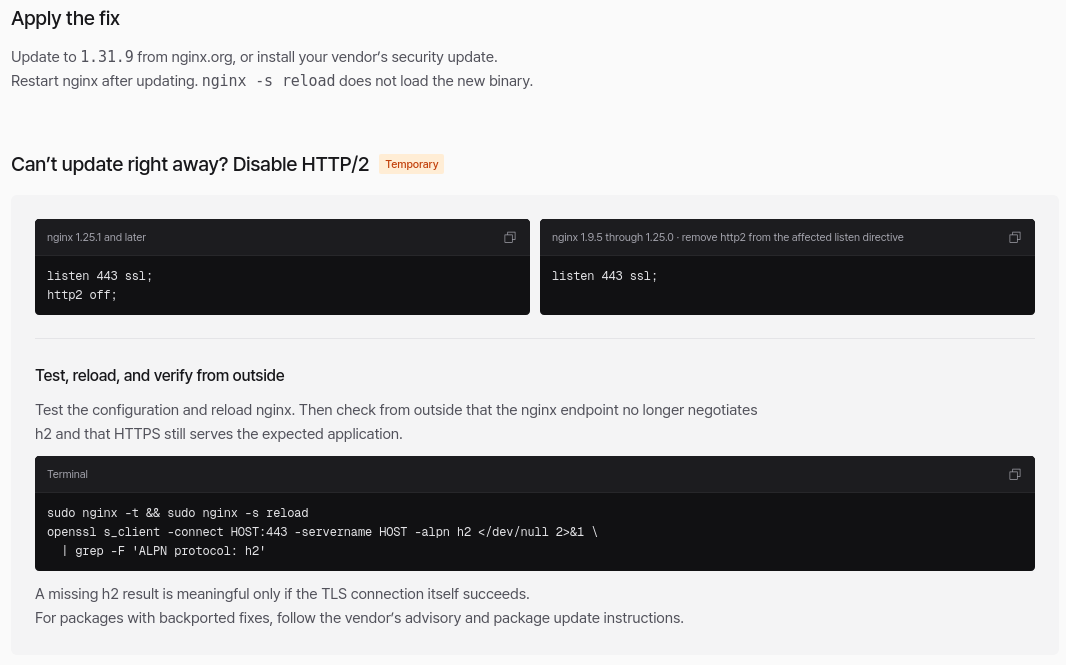
Временное решение до устранения уязвимости при невозможности обновить Nginx:
ссылка на оригинал статьи https://habr.com/ru/articles/1109592/