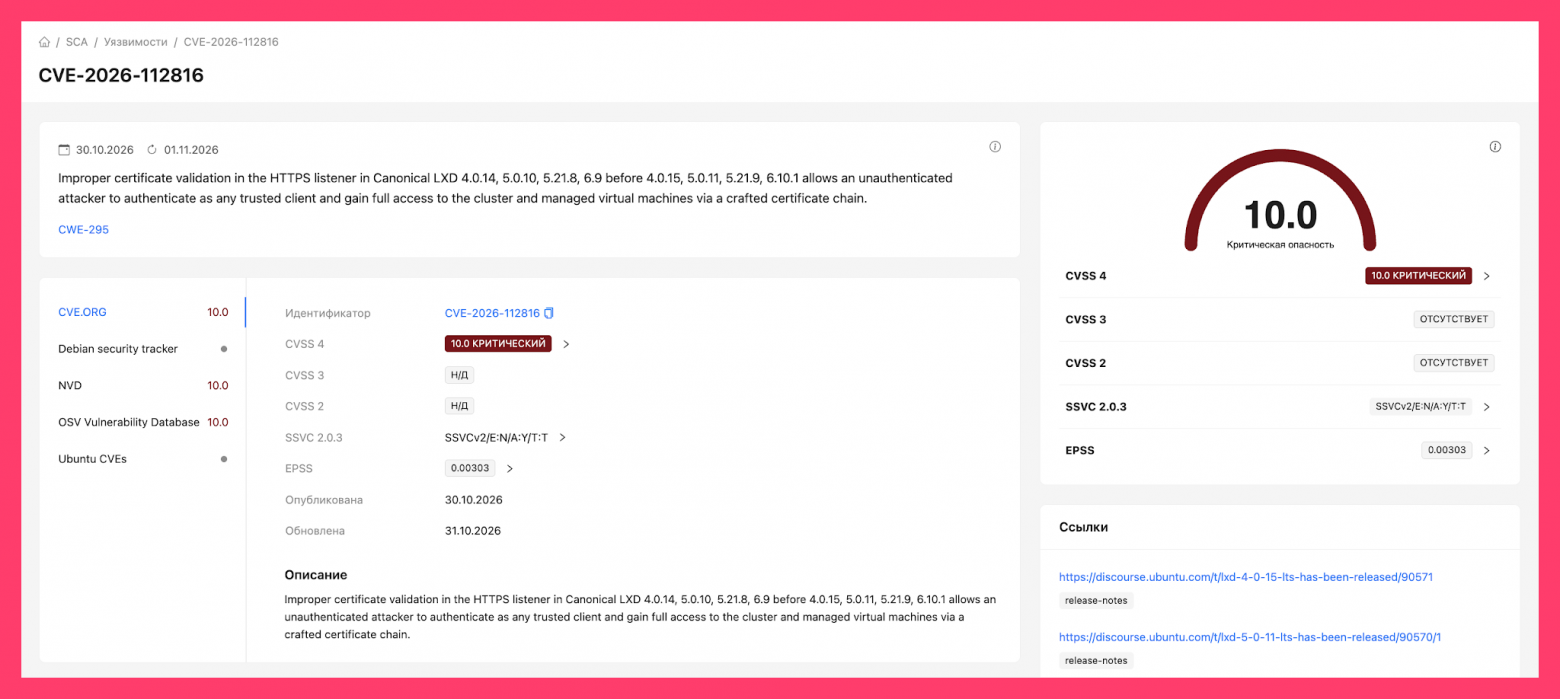
28 октября компания Canonical сообщила об исправлении уязвимости CVE-2026-112816 в менеджере контейнеров и виртуальных машин LXD и платформе частного облака MicroCloud. В базе знаний CodeScoring она имеет критический уровень опасности – 10,0 баллов по CVSS 4.0. Уязвимость позволяет выдать себя за доверенного клиента без его закрытого ключа. Для атаки нужен доступ к управляющему HTTPS API и открытый сертификат этого клиента.
Ошибка возникла в проверке клиентской цепочки сертификатов. Во время TLS-соединения клиент доказывает владение закрытым ключом только для первого сертификата в цепочке. Однако сервер сравнивал с хранилищем доверенных клиентов все присланные сертификаты. Атакующий мог предъявить собственный сертификат первым, добавить к нему открытый сертификат доверенного клиента и получить чужие права. Проверку своего ключа он проходил честно, а личность сервер выбирал по другому сертификату, владение ключом которого не подтверждалось.
В MicroCloud отдельно описан сценарий, когда атакующий перехватывает открытый сертификат узла во время присоединения к кластеру, а затем выдаёт себя за этот узел.
На проблему Canonical указали разработчики проекта Incus – открытого форка LXD для управления контейнерами и виртуальными машинами. Сертификат самого сервера можно получить при TLS-соединении. Если добавить его к своей цепочке, то появляется доступ к шлюзу базы данных, а сертификат другого узла даёт внутренний доступ к кластеру. Исправление Incus вышло в версии 7.6.0, а более ранние версии отмечены как уязвимые.
По данным базы знаний CodeScoring, в Incus эта ошибка присутствовала с самого первого релиза. Через тот же обход можно было продлевать или удалять чужие записи в хранилище доверенных сертификатов.
Для оценки риска в своей инфраструктуре важно проверить, доступен ли управляющий интерфейс из недоверенной сети. По умолчанию LXD работает через локальный Unix-сокет и не принимает сетевые подключения. Сетевой доступ включается параметром core.https_address.
Администраторам стоит проверить три вещи:
-
Установленную сборку. Исправленные snap-сборки датированы 29 октября: для LXD это версии 6.10.1, 5.21.9, 5.0.11 и 4.0.15, для MicroCloud – 3.4.1 и 2.1.5. Canonical рекомендует выполнить команды sudo snap refresh lxd и sudo snap refresh microcloud. В объявлении указана поэтапная раскатка исправлений, поэтому после обновления нужно сверить полученную версию со списком для своего канала.
-
Доступ к API. До установки исправления ограничить подключения к управляющему интерфейсу доверенными узлами. Разработчики Incus прямо указывают, что настройки, устраняющей саму ошибку без обновления, нет.
-
Учёт инфраструктурного ПО. В перечень компонентов для проверки включить LXD, MicroCloud и Incus на хостах, где запускаются контейнеры и виртуальные машины. Версия библиотеки внутри приложения не покажет, обновлён ли управляющий сервис на сервере. Для этой уязвимости приоритет обновления определяется также тем, кто может подключиться к его API.
ссылка на оригинал статьи https://habr.com/ru/articles/1103608/