Почему kubectl get мне не хватало
Знакомая сцена: в проде что-то не работает, под вчерашний деплой. Поды в CrashLoopBackOff, ReplicaSet не набирает реплик, а в логах — ничего, что объясняло бы, почему.
Дальше начинается работа, которую я делал много раз и которая состоит в основном из перебора одних и тех же вопросов:
kubectl get deploy,rs,pod,svc,ingress -n shopkubectl describe pod web-6f8d6c8667-2zkbw -n shopkubectl get events -n shop --sort-by=.lastTimestampkubectl get cm,secret -n shopkubectl rollout history deploy/web -n shop
Всё это правильные команды. Но они показывают список, а не связи. Чтобы понять, что именно сломалось, нужно в голове склеить вывод шести команд в одну картинку: вот этот Pod принадлежит этому ReplicaSet, этот ReplicaSet — этому Deployment, этот Deployment берёт переменные из того ConfigMap, а этот ConfigMap кто-то изменил вчера.
Дашборды (Lens, Headlamp, часть Grafana-плагинов) решают другую половину проблемы — быстрый просмотр, но там объект снова объект, а не узел в графе.
Мне хотелось инструмент, который отвечает на вопрос «почему» прямо: вот этот жёлтый объект, вот причина, вот цепочка объектов, которая к ней ведёт.
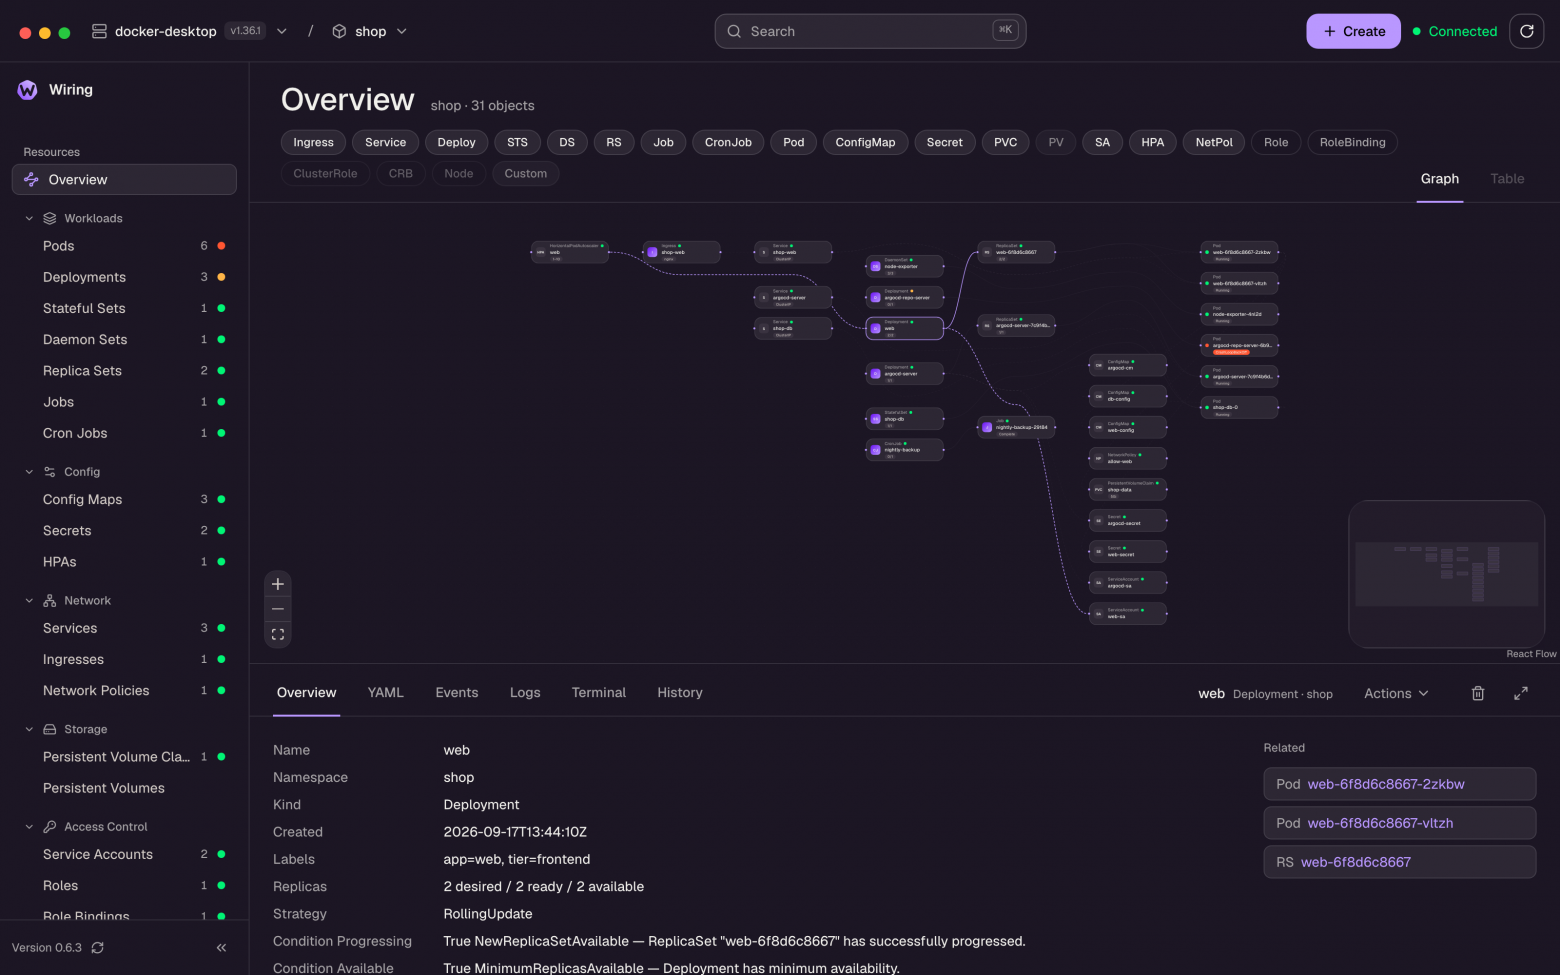
Так появился Wiring — настольное приложение, в котором главный экран это граф namespace.
Что это умеет
Граф
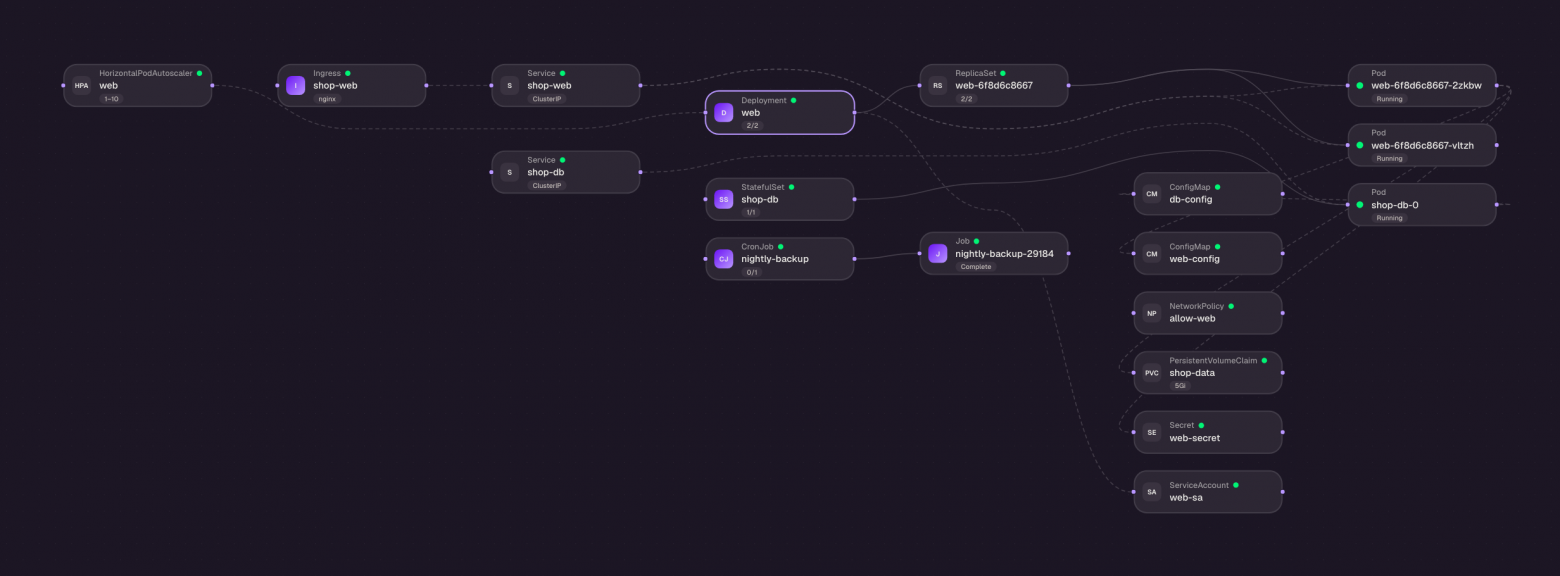
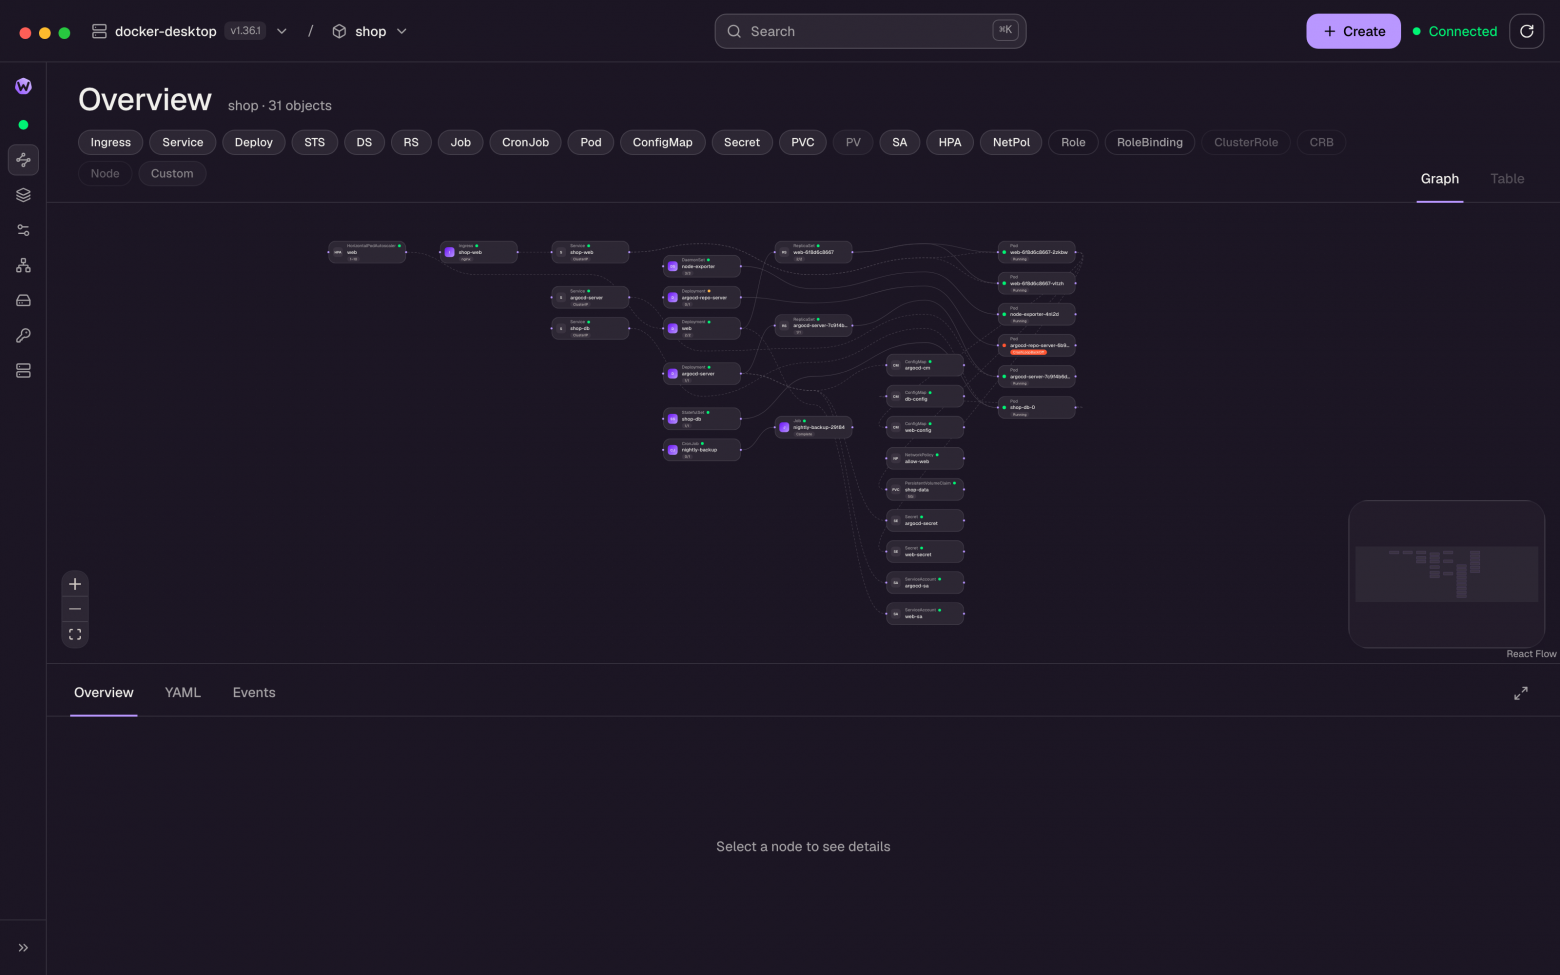
Основной вид — живой граф выбранных namespace, собранный из watch’ей Kubernetes. Он не «срисован» один раз и не обновляется по кнопке: приходят события, граф меняется сам.
Несколько вещей, ради которых я его и делал:
-
Связи между объектами.
Ingress → Service → Deployment → ReplicaSet → Pod, плюс то, что нагрузка использует: ConfigMap, Secret, PVC, ServiceAccount, HPA. -
Группировка. Поды одного владельца сворачиваются в один узел; двойной клик разворачивает обратно. В namespace на полсотни объектов это спасает от каши.
-
Причина, а не симптом. Если выбрать жёлтый или красный объект, в панели снизу будет не «CrashLoopBackOff», а объяснение: состояние пода, причина от Kubernetes и цепочка до корня — например
Deployment → ReplicaSet → Pod → ImagePullBackOff. Эта же цепочка подсвечивается на графе. -
Фильтры по kind чипами под заголовком и поиск по
⌘K/Ctrl+K. -
NetworkPolicy, RBAC и Node включаются отдельными чипами: видно, кому политика разрешает трафик, какие роли получает ServiceAccount через какие биндинги и на какой ноде сидит под.
Таблицы, YAML, логи, терминал, порты
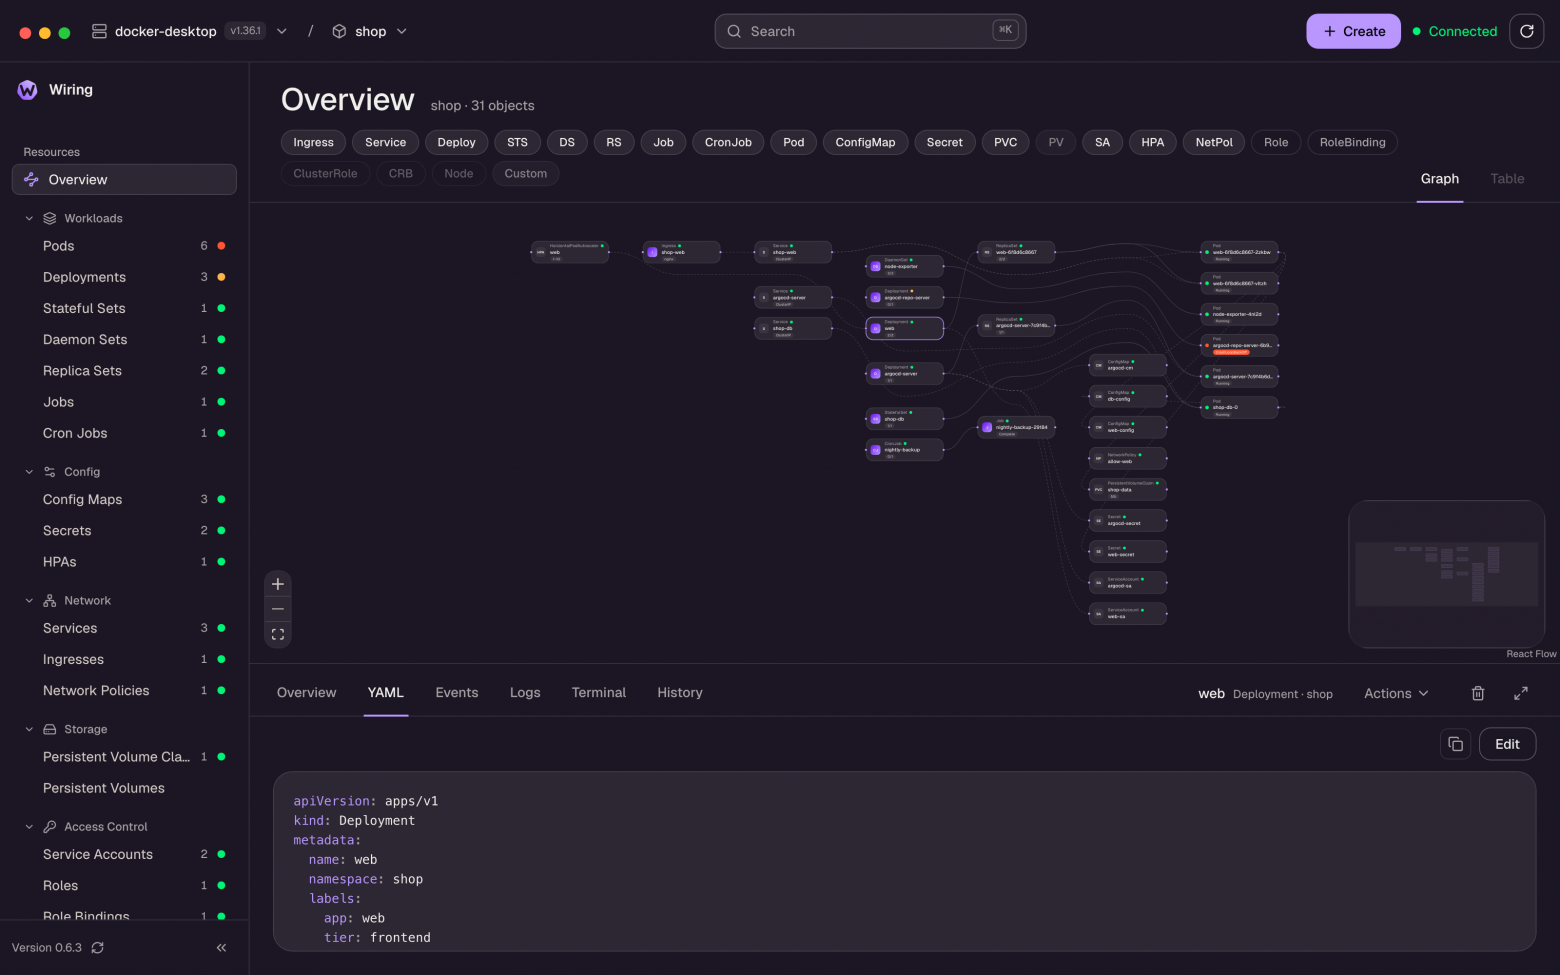
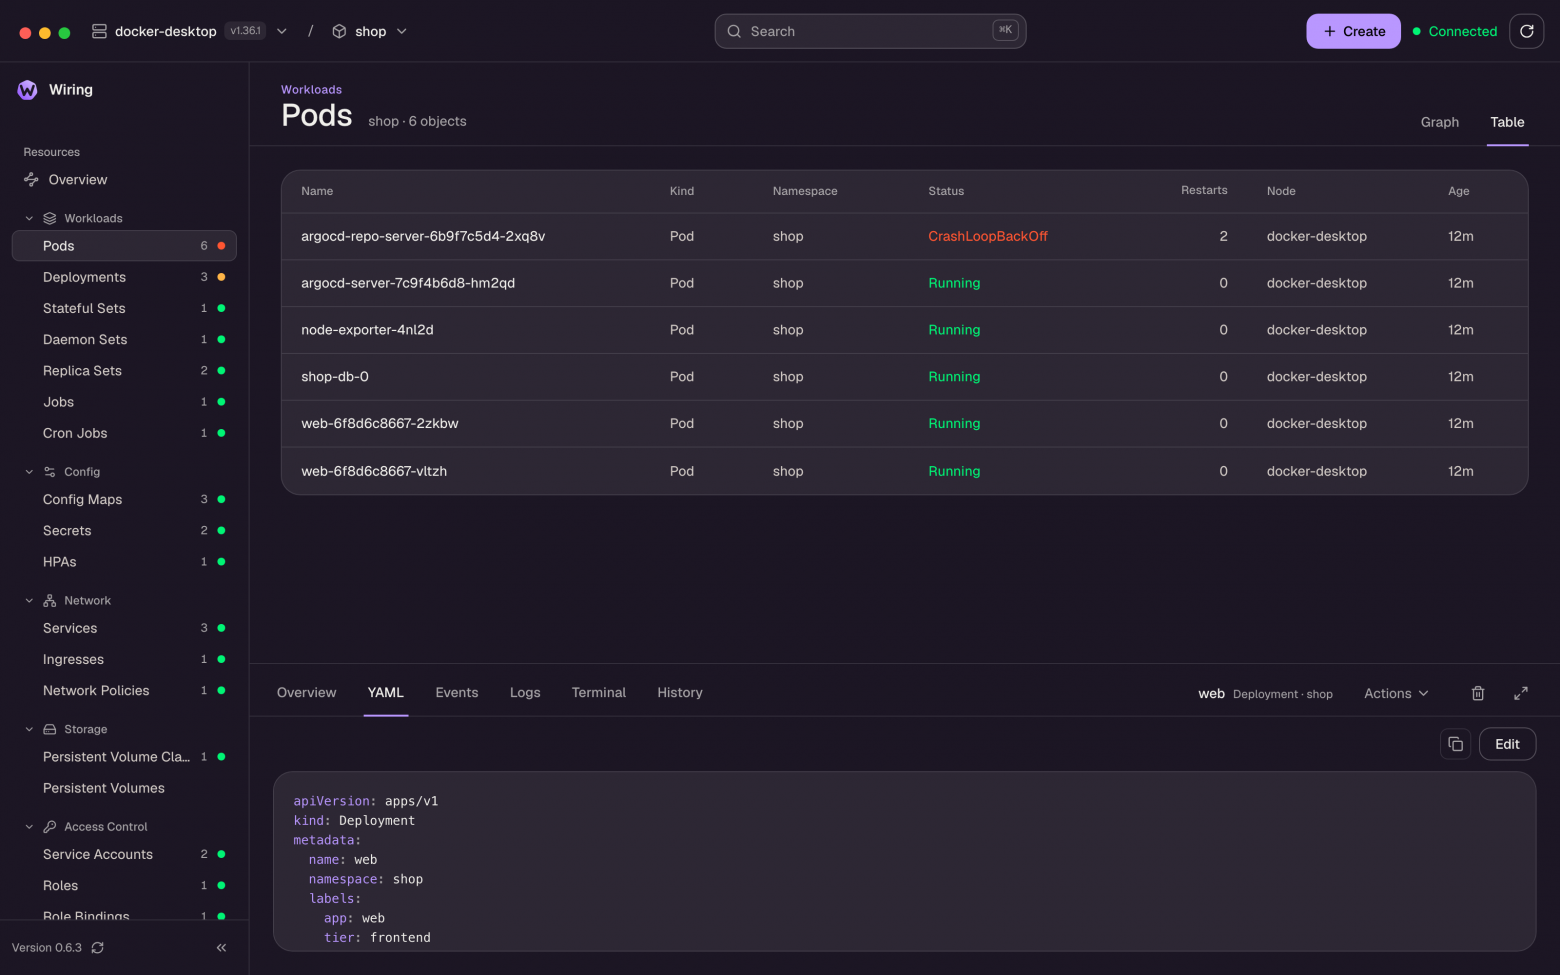
Граф — не единственный вид. Тот же объект можно открыть таблицей по kind, посмотреть YAML (и отредактировать его прямо в приложении), почитать события, подключиться к логам, открыть терминал в контейнере и пробросить порт.
Порты пробрасываются прямо из окна приложения: Wiring подбирает свободный локальный порт, поднимает проброс и даёт ссылку — с кнопкой «скопировать» и списком активных пробросов в шапке.
Навигатор
Слева — список ресурсов по категориям (Workloads, Config, Network, Storage, Access Control, Cluster), у каждого kind живой счётчик и худший статус среди объектов. Счётчик «Pods 16 🔴» честнее, чем просто «Pods 16».
Кластеры и namespace вынесены в шапку, а сам навигатор сворачивается в иконковый рельс:
Виды, в которых приложение вам честно говорит «у меня ничего нет», я перечислять не буду — их довольно много, и они важнее, чем кажется: пустой namespace, namespace без прав доступа, поиск без совпадений, слишком много объектов для графа (тогда приложение само переключается на таблицы и говорит об этом).
Как это устроено
Бэкенд — Rust поверх kube-rs: он держит watch’и, строит снапшот графа и шлёт дельты в фронтенд. Фронтенд — React 19 и React Flow, который рисует граф и раскладывает его сам (правила раскладки свои, без dagre).
IPC — обычные Tauri-команды и события; контракт расписан в docs/ipc-contract.md, включая то, какие команды работают без сессии. Всё, что может понадобиться фронтенду, лежит в одном сторе на zustand.
Приложение — одно окно, без веб-сервера и без демона: kubeconfig читается из вашего окружения, состояние живёт в процессе. Логи и терминал идут через stdin/stdout контейнера, а не через API-сервер.
Сборка и публикация — GitHub Actions: фронтенд, бэкенд на трёх ОС, сборщик установщиков и smoke-тест на kind-кластере. Релизы выходят тегами, обновления подписываются отдельным ключом (это подпись обновлений, не подпись приложения).
Как попробовать
Сборки для macOS (universal .dmg) и Windows (.msi и -setup.exe) лежат в Releases. Linux — сборка из исходников, готового установщика с брендом нет.
macOS без подписи Developer ID: при первом запуске Gatekeeper спросит, доверять ли приложению. Это ожидаемо для неподписанной сборки, не битая загрузка. Проще всего правый клик по Wiring.app → Открыть; можно снять метку карантина:
xattr -dr com.apple.quarantine /Applications/Wiring.app
Windows: SmartScreen предупредит о неизвестном издателе — More info → Run anyway.
Если хочется посмотреть на живые данные, а не на свой прод, в репозитории есть скрипт, который разворачивает демо-кластер локально:
examples/demo/setup.sh # контекст docker-desktopexamples/demo/setup.sh kind-kind # или другой контекстexamples/demo/setup.sh --with-metrics # плюс metrics-server, если нужны CPU и Memory
Он создаёт два namespace, shop и blog, с намеренно сломанными нагрузками (образ, который не тянется, и контейнер, который падает на старте) и две RBAC-роли, wiring-viewer и wiring-auditor, с ограниченными kubeconfig — чтобы было видно, как приложение ведёт себя с теми kind’ами, к которым у роли нет доступа.
Чего пока нет
Чтобы не было сюрпризов:
-
Подписи нет. Ни macOS (Developer ID), ни Windows (SmartScreen). Подписать можно — инструкция в
docs/code-signing.md, но аккаунта разработчика Apple у меня пока нет, а в Windows нужен Azure Artifact Signing. -
Метрики требуют metrics-server. Без него колонки CPU и Memory и строки usage остаются пустыми; в демо это лечится флагом
--with-metrics. С metrics-server на графе у нагрузок, упирающихся в 80 % лимита, появляются значкиcpu 85%/mem 92%. -
Кастомные ресурсы не отслеживаются для графа. Их kind’и видны в навигаторе, по ним открывается живая таблица с YAML, diff и apply — как у встроенных. Но в сам граф они не попадают, кроме случая, когда такой объект владеет чем-то из отслеживаемых (Certificate, владеющий Secret, или Rollout, владеющий ReplicaSet’ами); такие узлы включаются чипом Custom.
-
Один кластер за раз. Переключение на другой кластер — это переподключение сессии, а не вкладка.
-
Профилирование и трассировки не делал — только то, что отдаёт сам API кластера.
Где это лежит
-
Код: github.com/skensell201/wiring (MIT)
-
Сайт и документация: wiringk8s.xyz
-
Проблемы и идеи — в Issues, буду рад.
Если напишете, чего не хватает в первую очередь, — сделаю. Сейчас в планах: подпись сборок и Helm-релизы в графе.
ссылка на оригинал статьи https://habr.com/ru/articles/1109168/